
Callcenter software voor het mkb: de complete gids
Wat callcenter software doet, wat een cloud-PBX scheelt ten opzichte van een centrale op locatie, en welke vragen je een leverancier stelt over hosting, de AVG en koppelingen.
16 sep 2026
Hosting in de Europese Unie is het begin. Datasoevereiniteit begint bij de vraag wie de sleutels beheert, wie in de beheerconsole kan en hoe je je data terugkrijgt.

Datasoevereiniteit betekent dat jouw organisatie juridisch en technisch bepaalt wie bij haar data kan. Voor het mkb, voor IT-integrators en voor telecomresellers die een on-premise telefooncentrale vervangen of hun cloudstack opnieuw bekijken, is dat inmiddels een inkoopcriterium. De opslaglocatie beantwoordt maar een deel ervan. Een leverancier kan alles in een Nederlands datacenter zetten en tegelijk het beheer, de support en de back-ups laten draaien onder een entiteit die onder buitenlands recht valt. Daarmee verschuift de vraag van "waar staan de servers" naar "wie mag wettelijk toegang eisen", "wie beheert de sleutels" en "hoe krijg ik alles terug zonder verlies".
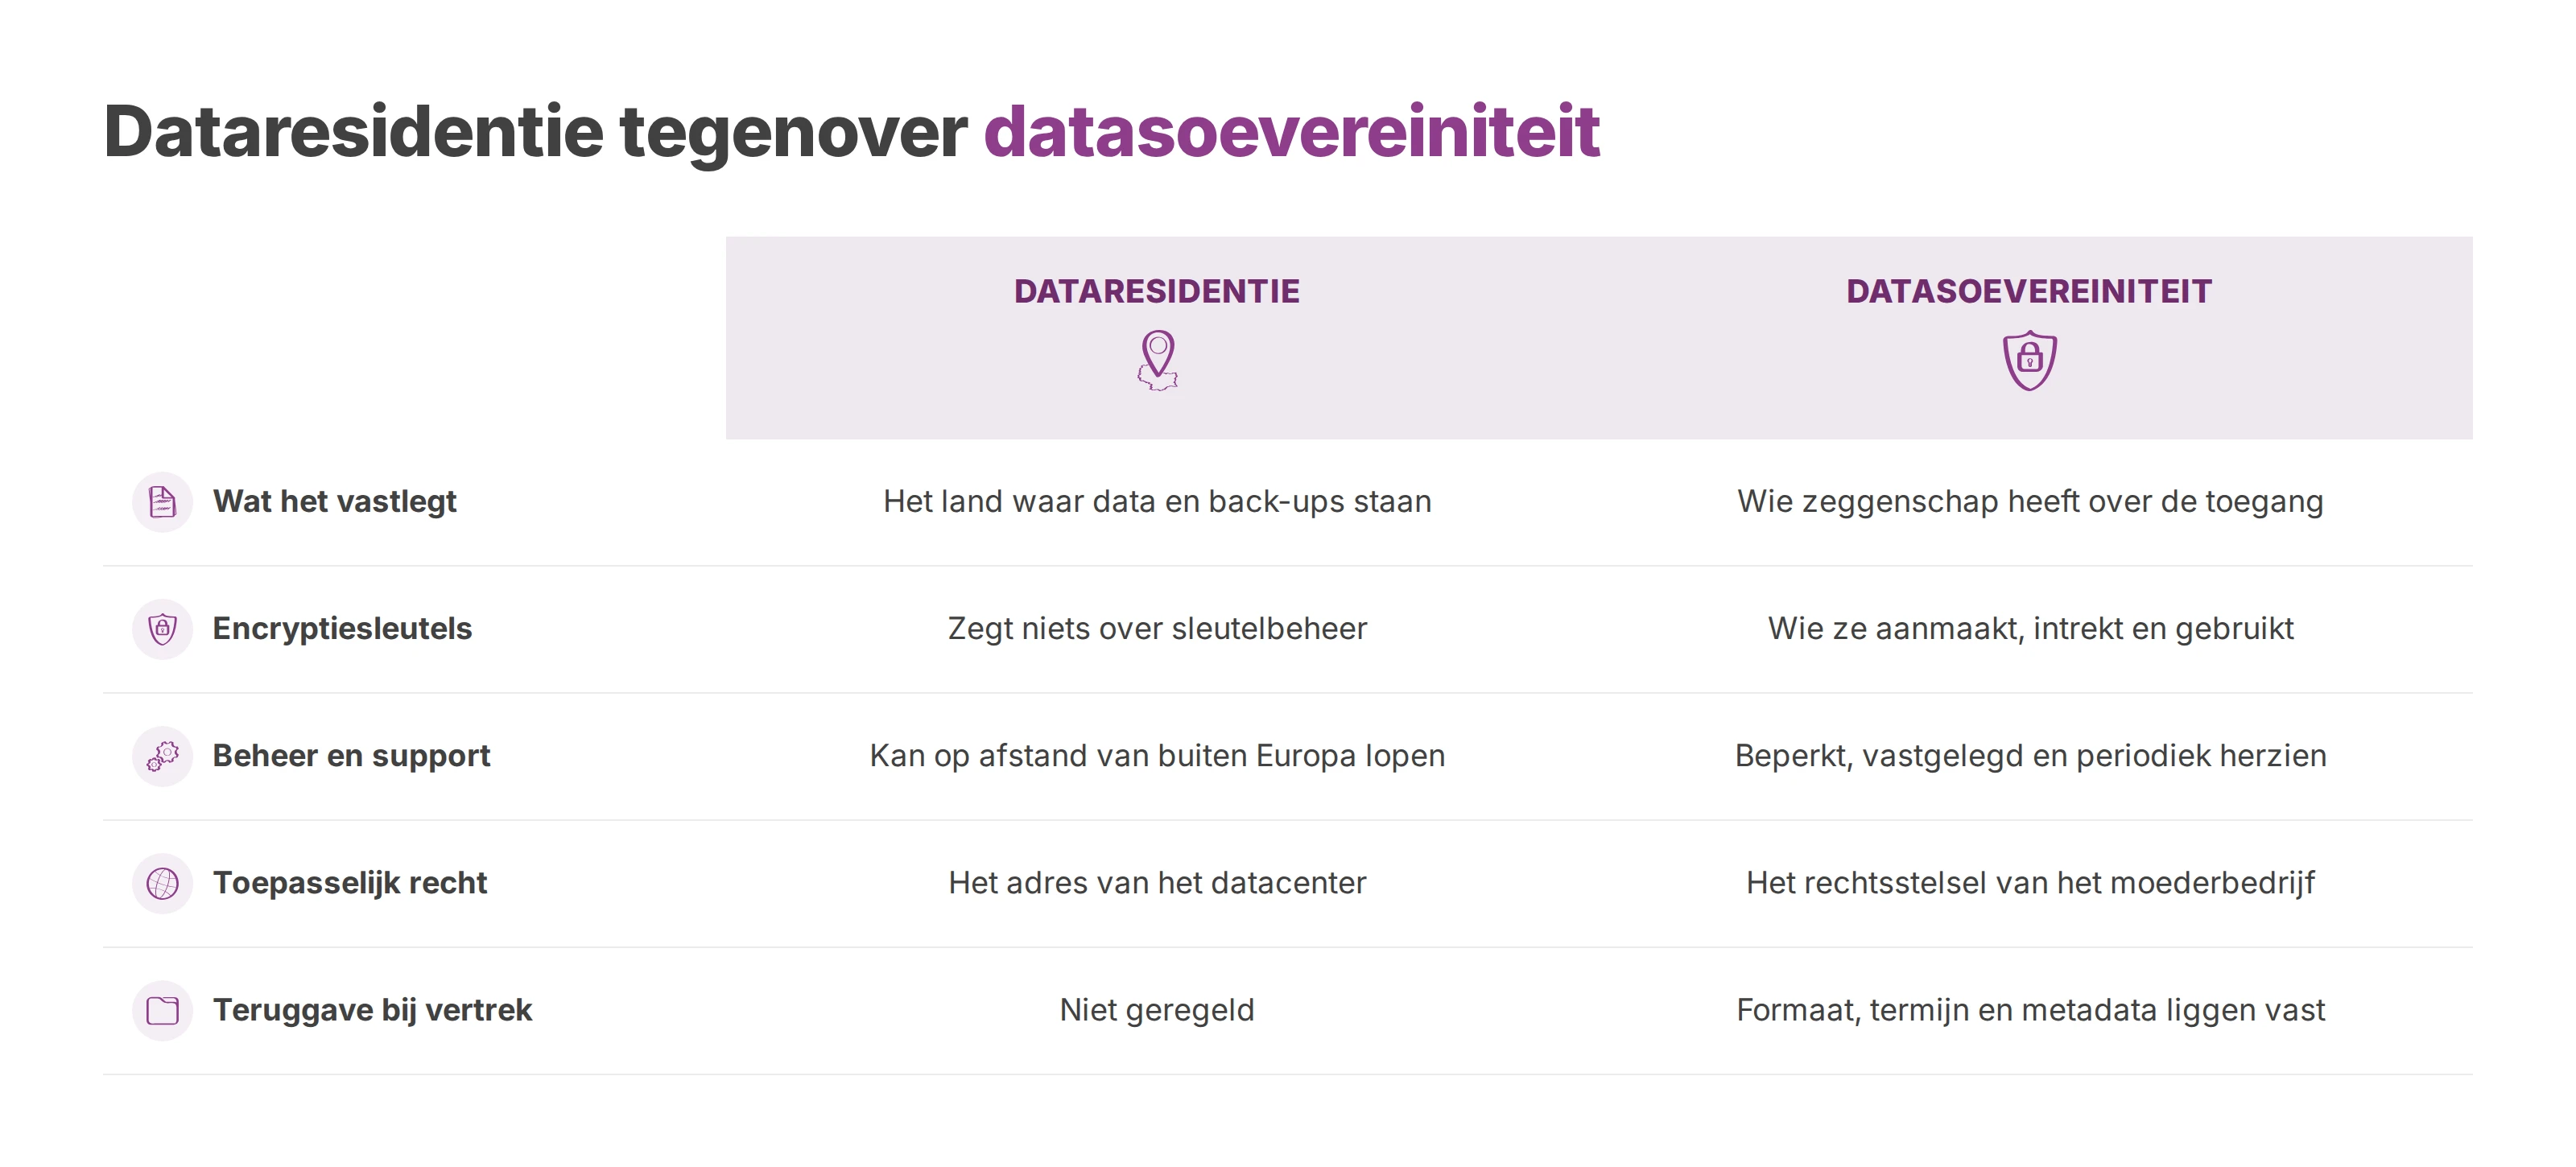
Dataresidentie is een adres. Het zegt in welk land je data en je back-ups staan, en verder niets. Datasoevereiniteit gaat over zeggenschap. Wie mag toegang eisen, wie beheert de encryptiesleutels, wie verwerkt de logbestanden en wie geeft alles terug op de dag dat je opzegt.
Een kluis huren in een Amsterdams kantoorpand helpt je weinig als de reservesleutel, de openingsprocedure en het beheer van het pand onder buitenlands recht vallen. De locatie is dan bekend, de toegang niet.
Het onderdeel dat het vaakst buiten beeld blijft, is de softwareverwerking. Je kiest Europese hosting en blijft kwetsbaar zodra één van deze vier dingen speelt:
De leverancier of zijn moederbedrijf valt onder een rechtsstelsel buiten de Europese Unie.
De beheertools geven toegang op afstand vanuit een land buiten de Europese Unie.
Back-ups, monitoring of zoekindex lopen via een derde partij in een andere regio.
Metadata en logbestanden worden verwerkt door een component die niemand heeft getoetst.
Staat alleen de hosting in de Europese Unie en het beheer, de sleutels en de verwerking niet, dan is de soevereiniteit onvolledig.
Een leverancier die dit op orde heeft, kan drie dingen aantonen: onder welk recht hij valt, hoe hij je data technisch verwerkt en hoe hij ze teruggeeft als je vertrekt.
Deze keuze legt het risiconiveau vast dat het bedrijf accepteert, en daarom ligt ze niet alleen bij de IT-afdeling. Ze raakt inkoop, compliance, crisisbeheer en het vermogen om binnen een redelijke termijn van leverancier te wisselen. In vrijwel elk serieus dossier komen dezelfde vier gevolgen terug:
Bedrijfscontinuïteit. Bij een conflict, een cyberincident of een faillissement moet je data, historie, logbestanden en configuraties terugkrijgen onder voorwaarden die vooraf vastliggen.
Contractuele grip. Veel cloudcontracten blijven vaag over onderaannemers, supporttoegang, doorgifte, back-ups en teruggave aan het einde.
Sectorregels. Sommige activiteiten moeten aantonen wie bij de data kan, vanaf welke locatie, met welke rechten en onder welk rechtsgebied.
Verkoopkracht. Aanbestedingen vragen steeds preciezer naar opslag, beheer, onderaannemers en de uitstapprocedure.
Ik heb projecten zien vertragen die technisch en financieel al rond waren, omdat niemand had uitgezocht wie de beheersleutels hield, wie derdelijns support mocht draaien en binnen welke termijn de data in een bruikbaar formaat terugkwam.
De Algemene verordening gegevensbescherming (AVG) vormt de basis. Ze regelt de bescherming van persoonsgegevens, de rechten van betrokkenen en de verplichtingen van verwerkers, en ze stelt operationele eisen: een datalek melden binnen 72 uur bij de Autoriteit Persoonsgegevens, data kunnen herstellen en data kunnen exporteren in een gangbaar formaat.
De AVG beschermt persoonsgegevens. Blootstelling aan wetgeving van buiten de Europese Unie regelt ze niet, en een aanbod kan dus AVG-conform zijn terwijl een buitenlandse overheid er langs juridische weg bij kan.
Voor een Nederlandse organisatie is hosting in Duitsland of Ierland onder de AVG gelijkwaardig aan hosting in Nederland, want er is geen doorgifte buiten de Europese Economische Ruimte. De discussie gaat daarom zelden over Nederland versus Europa. Ze gaat over een Europese opstelling die je kunt controleren tegenover een afhankelijkheid die je niet ziet.
| Regel | Wat je eraan hebt | Waar ze ophoudt |
|---|---|---|
| AVG | Bescherming van persoonsgegevens, kaders voor verwerking en onderaanneming | Dekt geen blootstelling aan wetgeving buiten de Europese Unie |
| NIS2 | Zorgplicht, bestuursaansprakelijkheid en beveiligingseisen voor essentiële en belangrijke entiteiten | Vervangt de juridische toets van je leverancier niet |
| DORA | Weerbaarheids- en uitbestedingseisen voor de financiële sector en haar ICT-dienstverleners | Geldt alleen voor die sector |
| Data Act | Toegang tot data, delen van data en makkelijker overstappen tussen clouddiensten | Levert op zichzelf geen immuniteit tegen buitenlandse toegangsverzoeken |
Nederland kent geen keurmerk dat immuniteit tegen buitenlandse wetgeving certificeert, zoals Frankrijk dat met de SecNumCloud-kwalificatie doet. Je toetst die laag dus zelf, per leverancier. Verkoop je aan de Rijksoverheid, dan telt daarnaast het Rijksbrede cloudbeleid, waarbij per toepassing een risicoafweging hoort voordat een publieke cloud in beeld komt.
Het eerste risico is juridisch. Een organisatie denkt in orde te zijn omdat de data in de Europese Unie staat, terwijl haar leverancier onder buitenlandse wetgeving valt of werkt met onderaannemers die nergens benoemd staan.
Het tweede is technisch. De data die telt bestaat uit meer dan de eindbestanden: back-ups, logbestanden, configuraties, historie, exports en de koppelingen tussen applicaties horen erbij. Eén supporttool of één slecht gescheiden rol maakt een bijna-soevereine opstelling alsnog lek.
Het derde is commercieel. In gereguleerde sectoren valt een leverancier die zijn soevereiniteit niet kan documenteren eerder af dan een concurrent met minder functies en een helder verhaal over databeheer. Dat werkt door in drie richtingen: klanten die hun vragen niet beantwoord krijgen, aanbestedingen die om bewijs vragen in plaats van beloftes, en een overstap die duur wordt zodra historie en instellingen niet netjes mee kunnen.
De echte toets gaat over de controle die jij uitoefent, en die begint bij drie vragen.
Wie bezit en beheert de encryptiesleutels? Kan de leverancier alleen sleutels aanmaken, intrekken en gebruiken, dan bepaalt hij mee wie bij je data kan.
Wie komt er in de consoles, de supporttools en de logbestanden? Beheerrechten horen beperkt, vastgelegd en periodiek herzien te zijn.
Welke onderdelen vallen buiten het getoonde plaatje? Back-up, monitoring, zoekindex, observability, loganalyse en toegang op afstand verdienen dezelfde controle als de rest.
Een certificering laat zien dat er een beveiligingsbasis ligt. Wat een ISO 27001-certificering wel en niet dekt helpt je dat te scheiden van soevereiniteit, die ook afhangt van het toepasselijke recht, van de exploitatie en van de software zelf.
De uitstapclausule stelt de juristen gerust. De test beschermt de bedrijfsvoering. Een leverancier hoort vóór een lange verbintenis te laten zien hoe hij data teruggeeft, in welk formaat, met welke metadata, binnen welke termijn en met hoeveel ondersteuning. De test dekt zes lagen:
De ruwe data. Bestanden, records, bijlagen, opnames.
De metadata. Tijdstempels, statussen, rechten, structuren en relaties tussen objecten.
De historie. Activiteitenlogs, versies, beheergebeurtenissen.
Het exportformaat. Gedocumenteerd, leesbaar en bruikbaar zonder de tool van de leverancier.
De softwareafhankelijkheden. Scripts, connectoren, API's, schema's en instellingen die nodig zijn om elders verder te draaien.
De doorlooptijd. Passend bij je continuïteit.
Hier valt de beslissing meestal. Je krijgt je bestanden terug en verliest ondertussen je rechten, je historie en de applicatielogica die de data waarde gaf. Dan heb je een kopie in handen en geen werkend geheel. Vraag daarom vóór de handtekening om een proefexport en importeer die in een omgeving buiten de leverancier.
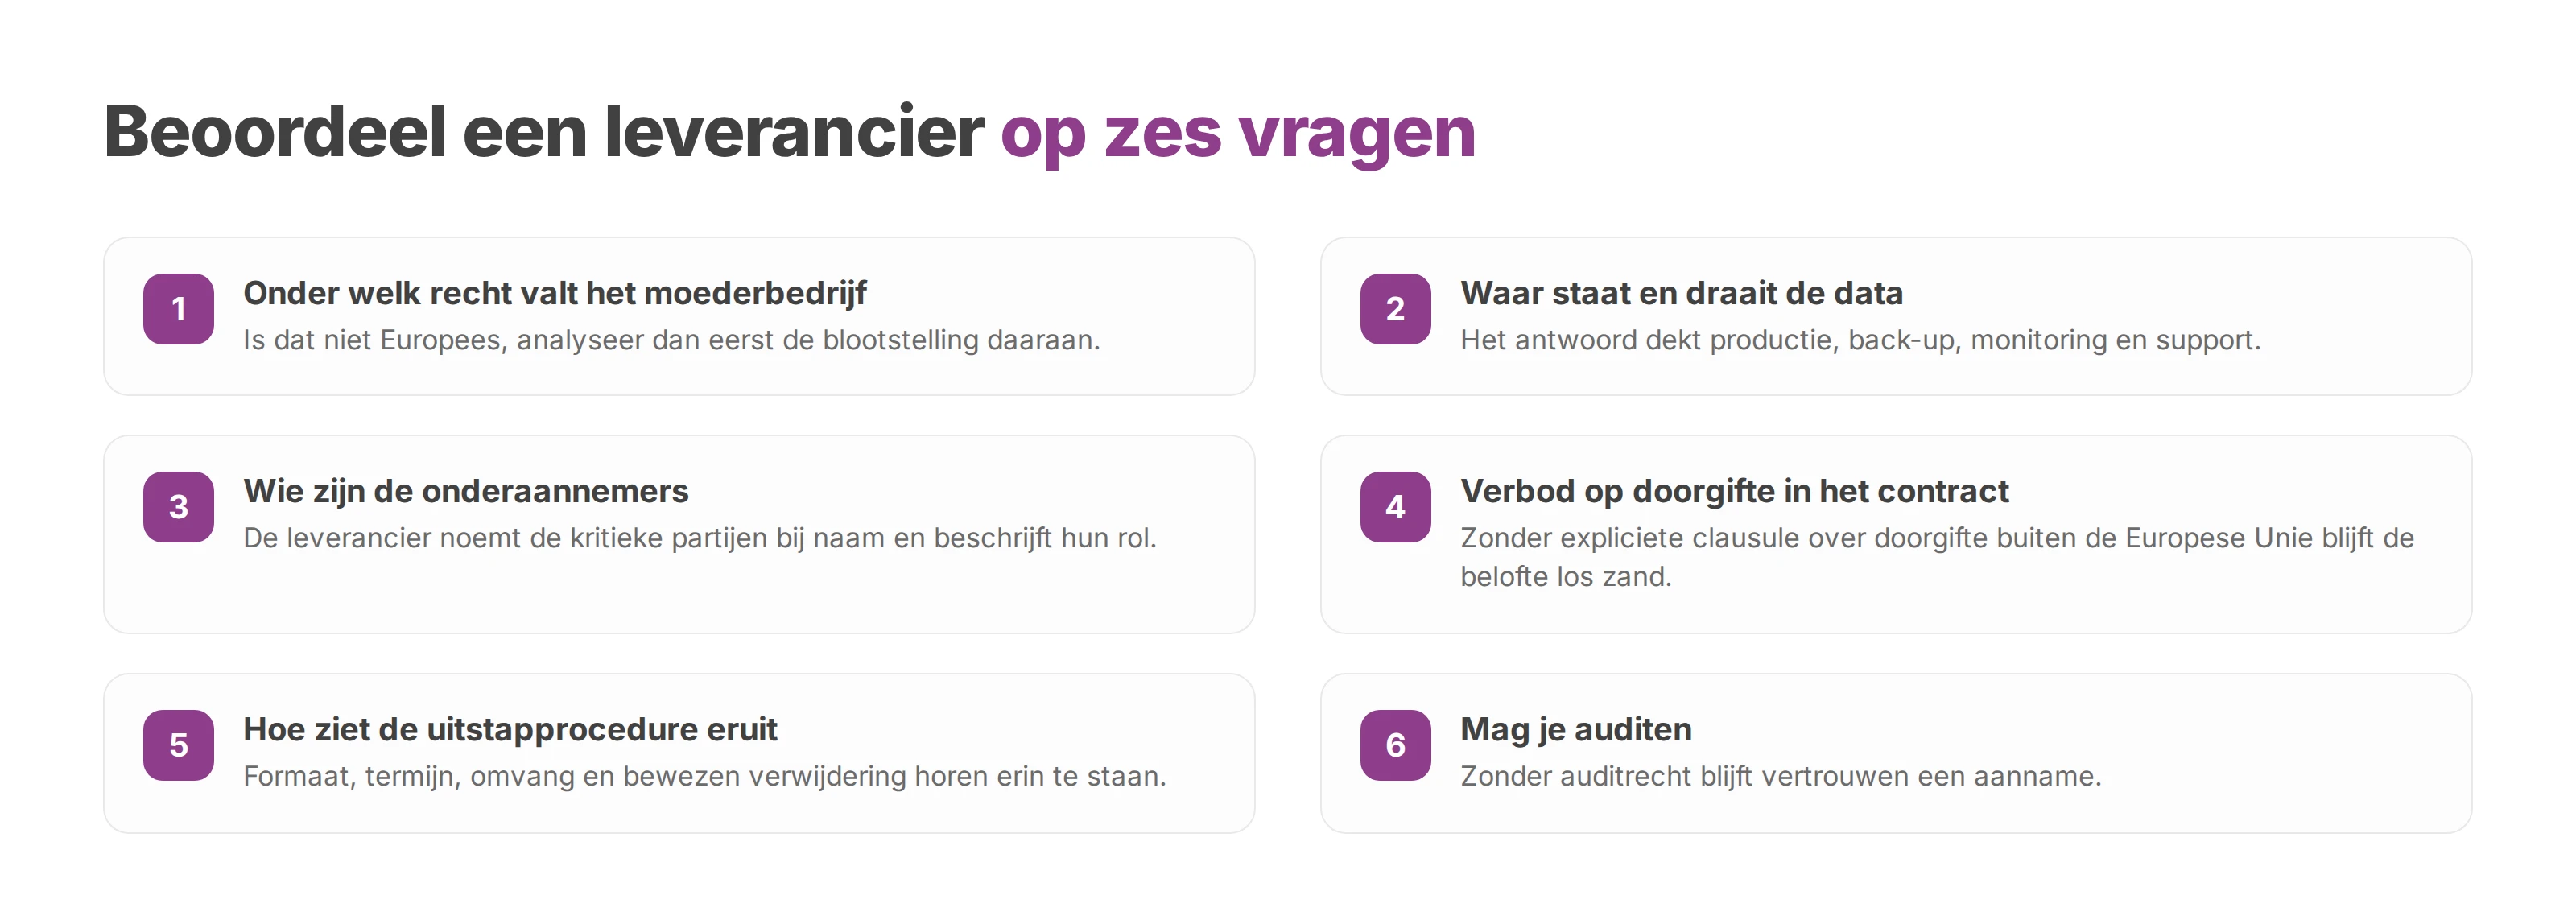
De beoordeling begint bij het rechtsgebied, het databeheer en de uitstapvoorwaarden, en pas daarna bij de functielijst. Dat geldt dubbel voor communicatie-, samenwerkings- en klantsystemen, die gevoelige metadata en jarenlange historie vasthouden.
Onder welk recht valt het moederbedrijf? Is dat niet Europees, analyseer dan eerst de blootstelling daaraan.
Waar staat en draait de data? Het antwoord dekt productie, back-up, monitoring en support.
Wie zijn de onderaannemers? De leverancier noemt de kritieke partijen bij naam en beschrijft hun rol.
Verbiedt het contract doorgifte buiten de Europese Unie? Zonder expliciete clausule blijft de belofte los zand.
Hoe ziet de uitstapprocedure eruit? Formaat, termijn, omvang en bewezen verwijdering horen erin te staan.
Mag je auditen? Zonder auditrecht blijft vertrouwen een aanname.
Beoordeel je een communicatieplatform, kijk dan eerst naar waar cloudtelefonie je aan een leverancier bindt. Houd je bovendien je sip trunk bij een aparte partij, dan blijft een overstap een projectje in plaats van een verhuizing van alles tegelijk.
| Signaal | Waarom het telt |
|---|---|
| Vaag antwoord over het moederbedrijf | De blootstelling aan buitenlands recht is waarschijnlijk niet doordacht |
| Onderaannemers niet benoemd | Je kunt het bereik van de verwerking niet beoordelen |
| Uitstap in één zin beschreven | De leverancier heeft het vertrek vermoedelijk nooit uitgevoerd |
| "AVG-conform" als enige antwoord | Soevereiniteit wordt op het verkeerde niveau behandeld |
| Geen auditspoor of bewijs van controle | De operationele grip is onvoldoende |
Zo'n raster haalt niet alleen risico weg. Het maakt aanbiedingen vergelijkbaar die op papier op elkaar lijken, en het verschil zit vaker in het databeheer dan in de functielijst.
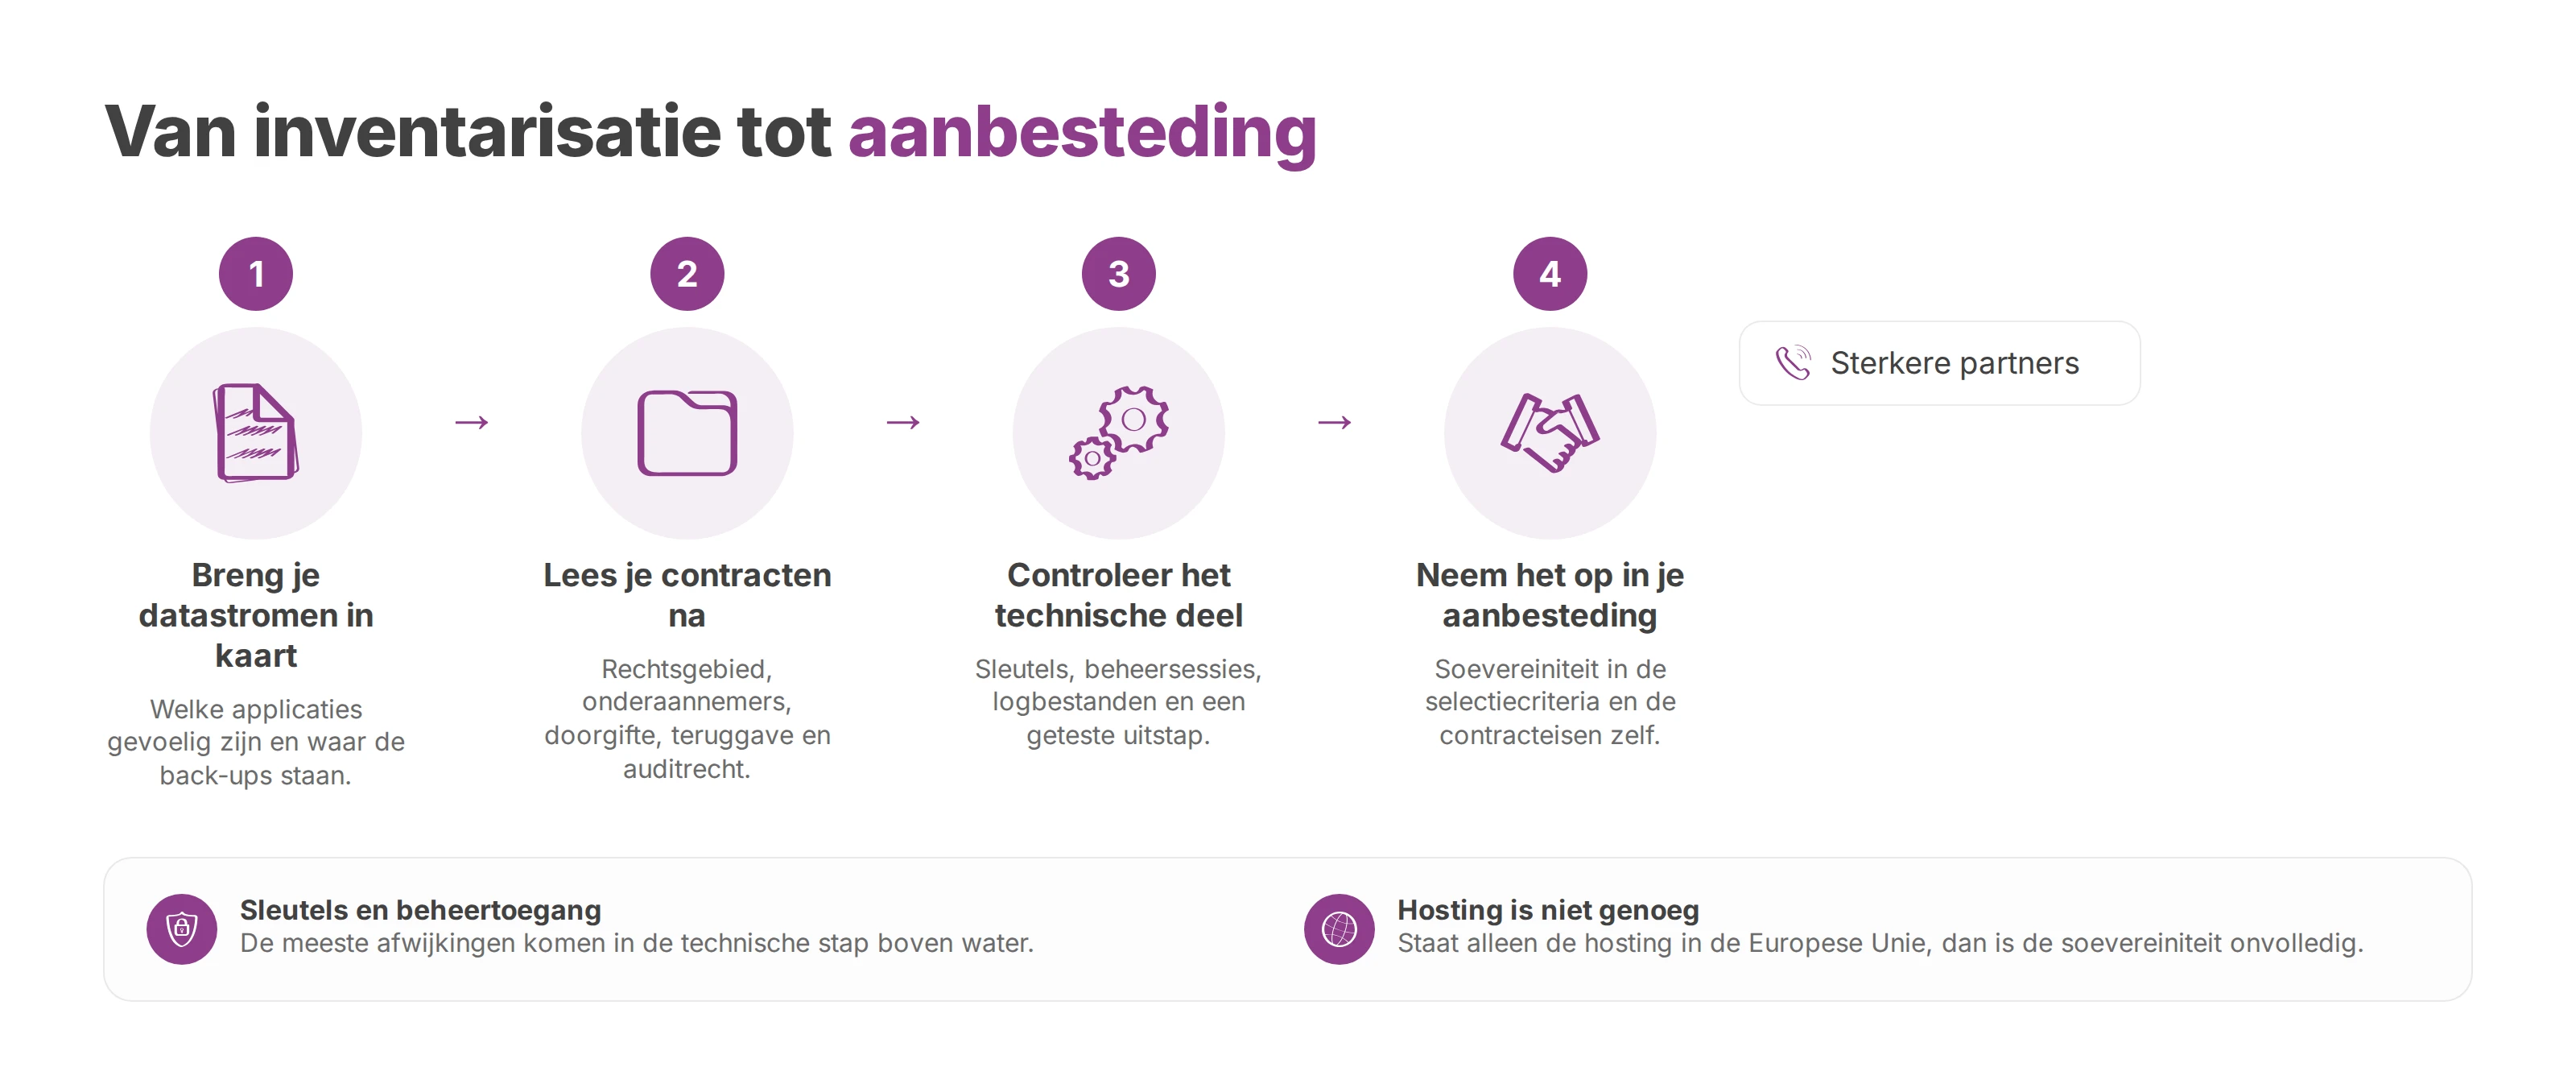
Breng eerst in kaart welke applicaties gevoelig zijn, welke data waar naartoe stroomt, waar de back-ups staan, wie support mag draaien en welke onderaannemers buiten de Europese Unie zitten. Zonder dat overzicht blijft soevereiniteit een praatje.
Lees daarna je lopende contracten na met één raster: rechtsgebied, onderaannemers, verbod op doorgifte, exportvoorwaarden, teruggavetermijn, aantoonbare verwijdering en auditrecht.
Controleer vervolgens het technische deel. Wie houdt de sleutels, hoe worden beheersessies vastgelegd, waar komen de logbestanden terecht en is de uitstap ooit op echte data getest. De meeste afwijkingen komen in deze stap boven water.
Neem soevereiniteit ten slotte op in je volgende aanbesteding, in de selectiecriteria en de contracteisen zelf. Organisaties die dit vroeg regelen, kiezen sterkere partners en houden hun afhankelijkheden klein.
Wil je je telefonie moderniseren zonder de grip op je gespreksdata te verliezen, dan is Voxbi een cloudtelefooncentrale die in de Europese Unie draait en de data daar verwerkt en bewaart, met een inrichting die aansluit op de AVG. Vraag de juridische en technische antwoorden op papier op via hello@voxbi.com voordat je tekent.
Wat callcenter software doet, wat een cloud-PBX scheelt ten opzichte van een centrale op locatie, en welke vragen je een leverancier stelt over hosting, de AVG en koppelingen.
Een praktische gids over cloud voor mkb. Wat de drie servicemodellen betekenen, welke toepassingen zich het eerst terugverdienen, hoe je op AVG en datasoevereiniteit selecteert, en hoe je de migratie plant zonder je telefonie te verliezen.
Wat cloud telefonie is, hoe de techniek werkt, wat er verandert bij meerdere vestigingen en hoe je migreert zonder de telefoon stil te leggen. Met de vragen die je een leverancier stelt over hosting, toegang en uitval.
Praat met ons of met een gecertificeerde Voxbi-partner.