
Telefoon doorschakelen voor bedrijven: naar mobiel, na sluitingstijd en per team
Zo schakel je zakelijke gesprekken door naar een mobiel, de piketdienst of een andere vestiging, en zo houd je de regels daarvoor beheersbaar.
1 okt 2026
Wat is spoofing? Zo werken de vormen van spoofing, zo misbruikt een fraudeur een telefoonnummer en zo bescherm je je bedrijf in lagen.
Een medewerker van de boekhouding neemt op. Het is de "fraudeafdeling" van de bank, en het nummer op het scherm klopt. De beller kent de bedrijfsnaam, noemt een verdachte overboeking en vraagt om meteen te bevestigen, zodat de bank die kan blokkeren. Een paar minuten later ontdekt het IT-team dat het nummer is nagemaakt. De beller had alleen gemanipuleerd wat er op het scherm verscheen.
Zo begint een spoofingaanval meestal, met een geloofwaardig gesprek op een moment dat het goed uitkomt en een verhaal dat past bij het werk van de afdeling. Wat is spoofing in één zin? Iemand doet zich voor als een ander door te vervalsen wat jij ziet: een telefoonnummer, een afzender of een website. Dit artikel is geschreven voor wie in het mkb, de zorg of bij een gemeente verantwoordelijk is voor IT, financiën of telefonie. Spoofing raakt rechtstreeks je betalingen, de continuïteit van je werk en het vertrouwen tussen collega's.
Spoofing is een vorm van identiteitsfraude waarbij de aanvaller een zichtbaar onderdeel van een bericht of gesprek vervalst om betrouwbaar over te komen. Het Engelse werkwoord to spoof betekent iemand voor de gek houden. Vergelijk het met een envelop met een vals afzenderadres. De brief komt gewoon aan en het adres stelt je gerust, terwijl niemand heeft nagegaan wie hem verstuurde.
Spoofing speelt zich op meerdere lagen af, met steeds hetzelfde doel. De aanvaller wil een handeling, een gegeven of een betaling loskrijgen door misbruik te maken van vertrouwen. Inbreken is daarvoor niet nodig. Een overtuigend nummer of een bekende afzendernaam volstaat vaak, omdat je eerste reflex is om te geloven wat je ziet.
Hierdoor omzeilt spoofing de gewone technische bescherming. Je kunt een goede firewall hebben, beveiligde laptops en een spamfilter op de mail, en toch een telefoontje krijgen dat om een nieuw IBAN vraagt, om toegang tot een systeem of om klantgegevens. Technisch stelt zo'n aanval weinig voor. Hij werkt omdat hij geloofwaardig klinkt.
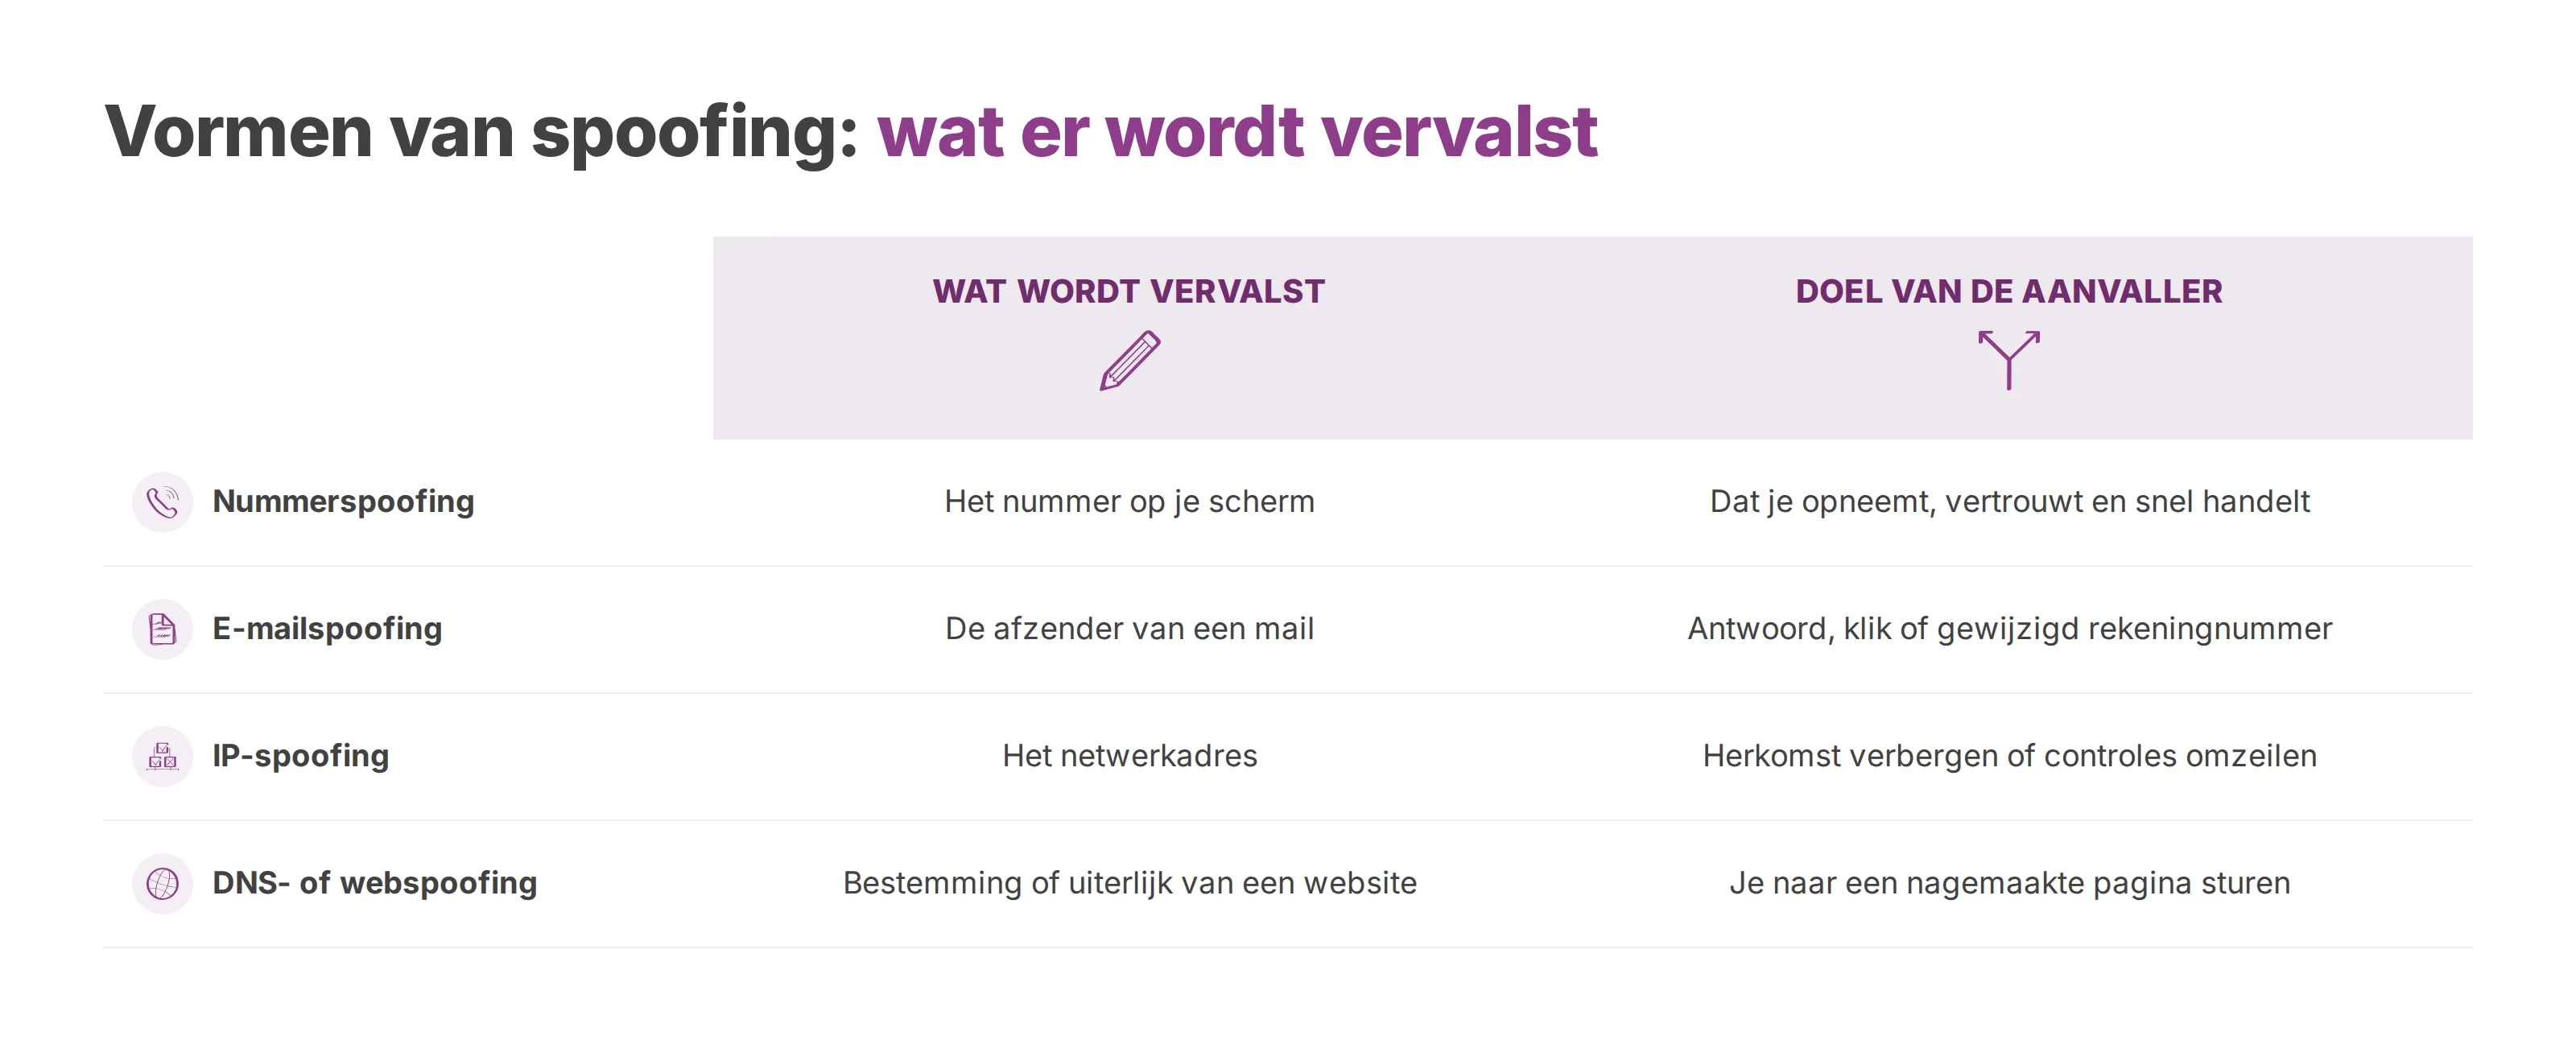
Bij elke vorm van spoofing vervalst de aanvaller iets anders, en elke vorm heeft een eigen doel.
| Vorm | Wat de aanvaller vervalst | Wat de aanvaller wil bereiken |
|---|---|---|
| Nummerspoofing | Het nummer dat je op je scherm ziet | Dat je opneemt, vertrouwt en snel handelt |
| E-mailspoofing | De afzender van een mail | Een antwoord, een klik of een gewijzigd rekeningnummer |
| IP-spoofing | Het netwerkadres | De herkomst verbergen of controles omzeilen |
| DNS- of webspoofing | De bestemming of het uiterlijk van een website | Je naar een nagemaakte pagina sturen |
In de meeste bedrijven leiden e-mail en telefoon tot de riskantste beslissingen. Een mail zet een handeling in gang die kan wachten. Een telefoontje zet je onder druk terwijl het gesprek loopt, en juist die haast laat controles sneuvelen.
Een paar signalen keren vaak terug:
Een bekend gezicht. De afzendernaam of het nummer lijkt van iemand die je kent.
Haast. De beller wil nu een antwoord.
Een uitzondering op de procedure. Je moet "voor deze ene keer" een vaste stap overslaan.
Eén kanaal. De beller ontmoedigt elke controle via een andere weg.
Bij een verdacht verzoek draait het dus om bewijs. Wat laat, los van het nummer of de naam op je scherm, zien wie er werkelijk aan de andere kant zit?
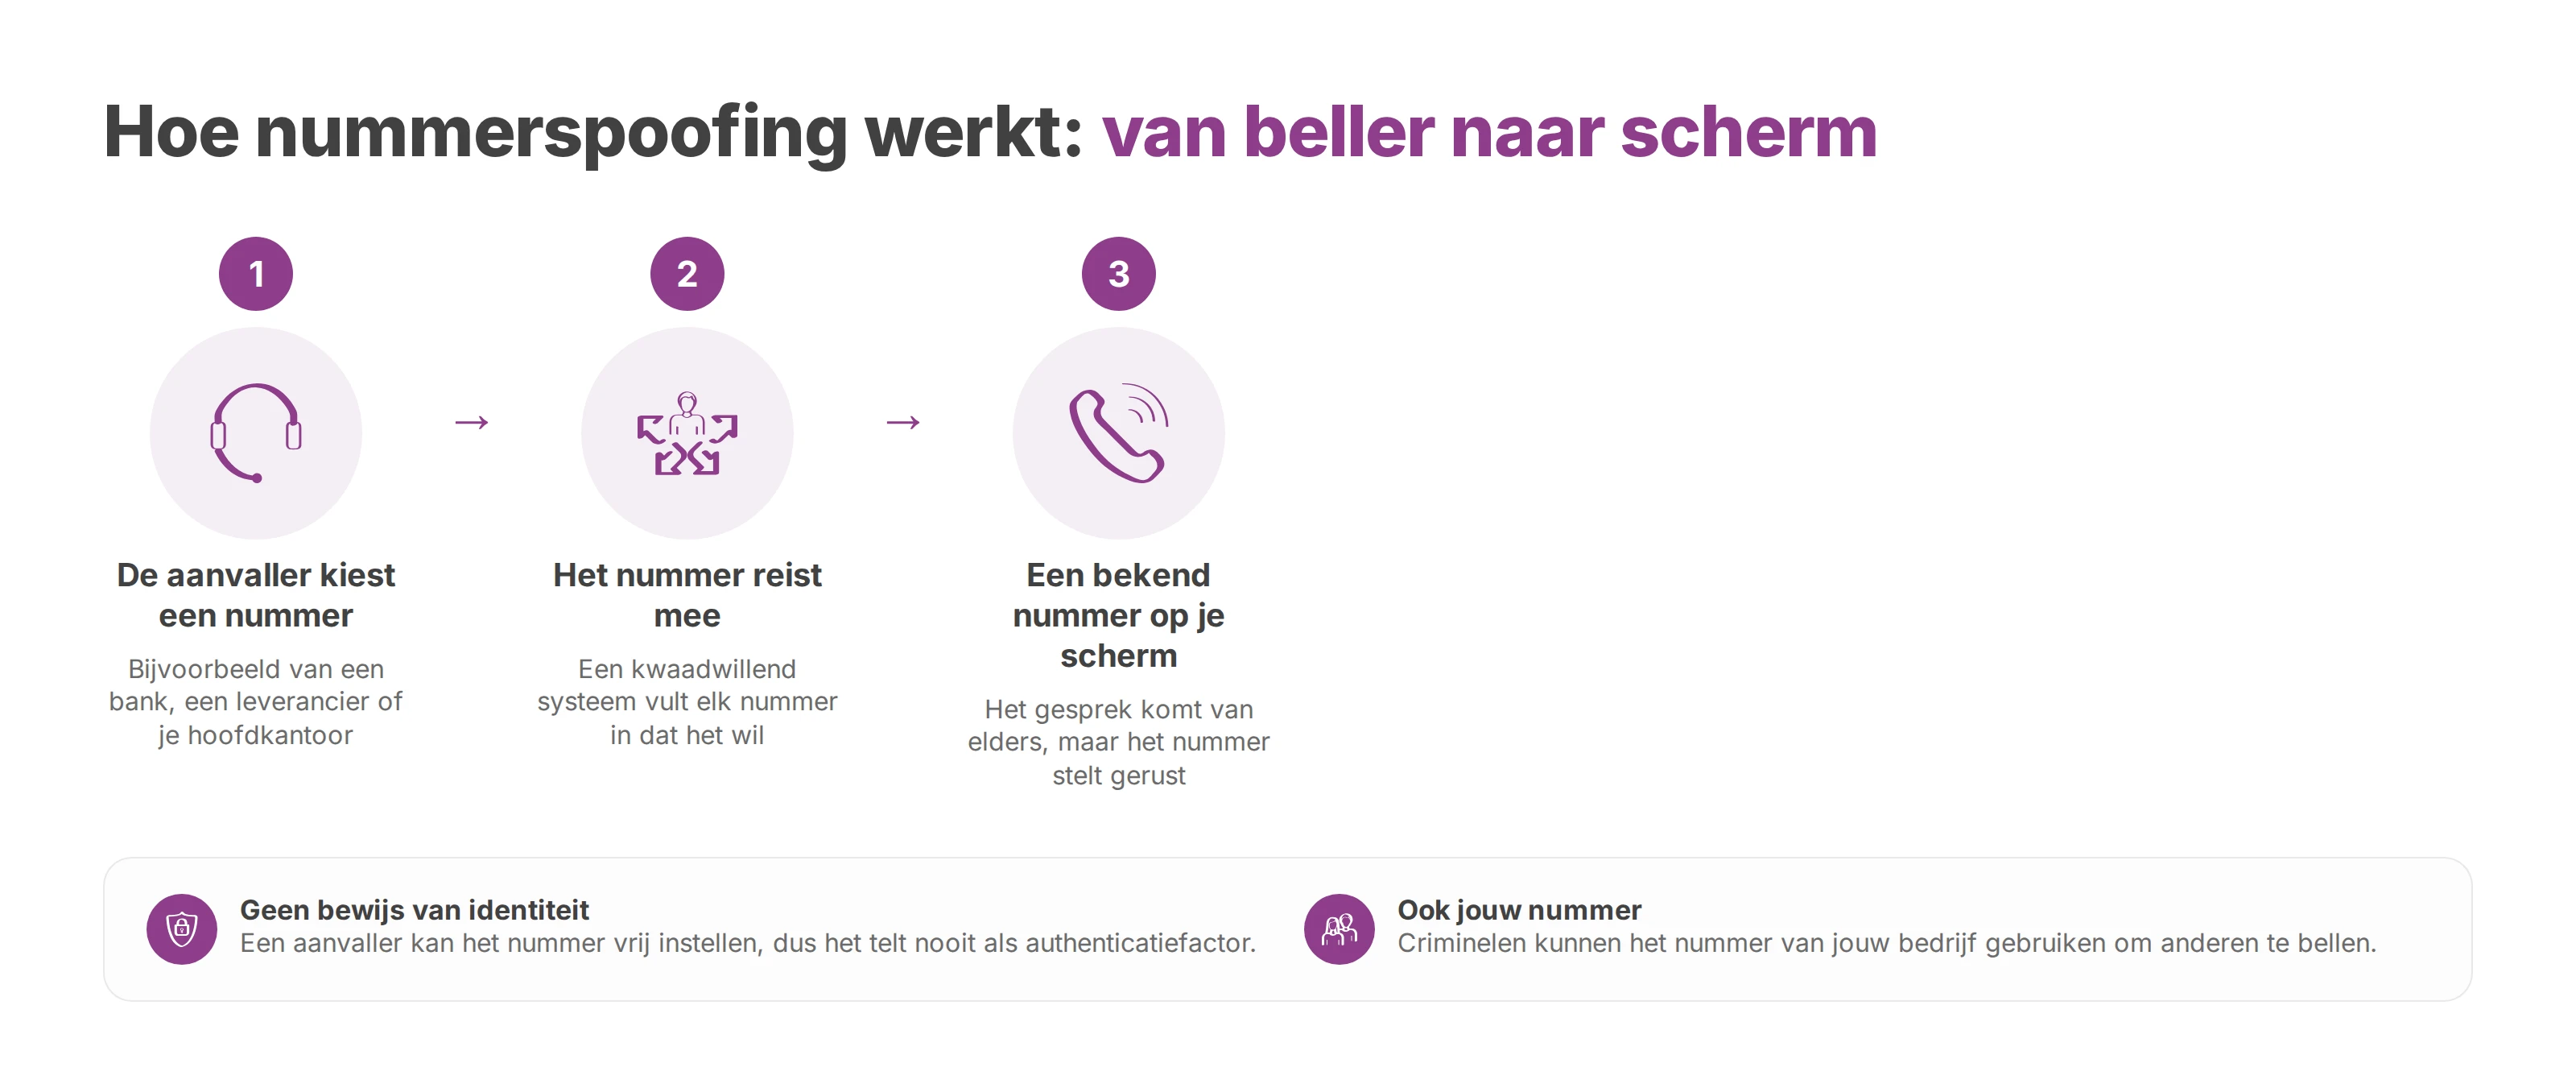
Bij nummerspoofing laat de beller een ander nummer zien dan het nummer waarvandaan het gesprek komt. Bij IP-telefonie stuurt het systeem van de beller het nummer mee als een veld in de signalering, en een kwaadwillend systeem vult daar elk nummer in dat het wil. Fraudeurs kopiëren zo het nummer van een bank, een leverancier of je eigen hoofdkantoor. Soms wijkt het nummer maar één cijfer af, en op een drukke dag valt dat niemand op.
Het werkt ook andersom. Criminelen kunnen het nummer van jouw bedrijf gebruiken om anderen te bellen. Je krijgt dan terugbelverzoeken en klachten van mensen die je nooit hebt gesproken, en je nummer kan bij belfilters als verdacht te boek komen te staan. De Fraudehelpdesk heeft een aparte uitleg voor wie merkt dat iemand anders het eigen telefoonnummer gebruikt.
Een nummer op je scherm is nooit genoeg om een betaling, een toegang of het delen van data goed te keuren.
Voor je IT-afdeling of je telecompartner is de conclusie praktisch. Het nummer op het scherm is een kenmerk van de interface, en een aanvaller kan het vrij instellen. Het telt daarom nooit als authenticatiefactor.
Campagnes volgen meestal een herkenbaar patroon:
De nepbankmedewerker. De beller meldt lopende fraude en vraagt om een snelle handeling om de rekening te "beveiligen".
De nephelpdesk. De beller biedt hulp bij een melding en vraagt om toegang, een bevestiging of het tijdelijk uitzetten van een controle.
De interne nepbeller. De receptie of een collega denkt een gesprek door te verbinden van de directie, een andere vestiging of een vaste leverancier.
Leveranciersfraude. Het telefoontje bevestigt een gewijzigd rekeningnummer dat al per mail kwam, of kondigt die mail aan.
De kracht van deze scenario's zit in de combinatie van een echt ogende afzender, vaktaal en tijdsdruk. In een bedrijf met meerdere vestigingen heeft een aanvaller weinig technische kennis nodig zolang interne procedures een betaling of toegang op basis van één telefoontje toestaan.
| Situatie | Wat je doet |
|---|---|
| Telefoontje over een overboeking | Terugbellen via het centrale nummer of een contact dat je al kent |
| Vraag om vertrouwelijke gegevens | Weigeren en intern laten controleren |
| Telefoontje "van de directie" | De afgesproken procedure volgen, ook als het haast heeft |
Vervang je een PBX op locatie door cloudtelefonie, dan krijg je centraal beheer, versleutelde verbindingen en zicht op het belverkeer. Social engineering blijft daarnaast een risico dat je met procedures afdekt.
Een melding helpt anderen. Met een melding bij de Fraudehelpdesk krijgen instanties zicht op nummers en campagnes die rondgaan, en ben je geld kwijt, dan doe je aangifte bij de politie. Het eerste slachtoffer van een campagne heeft daar meestal niets meer aan, omdat die de betaling al heeft goedgekeurd voordat de waarschuwing rondgaat. Achtergrond en adviezen over spoofing vind je bij het Nationaal Cyber Security Centrum.
De organisaties die het best standhouden, behandelen spraak hierom als een kwetsbaar kanaal, net als e-mail.
De schade van spoofing stapelt zich op. Een aanval kan direct geld kosten, daarna een interne crisis veroorzaken en uitmonden in een juridische kwestie als er persoonsgegevens of bedrijfsinformatie zijn gelekt.
Direct verlies. Een frauduleuze overboeking, een goedgekeurde betaalopdracht of een onterechte aankoop.
Herstel. Uitzoeken wat er gebeurde, met IT, juristen en de betrokken afdelingen.
Verstoring. Processen die stilliggen, extra controles en vertraagde betalingen.
Reputatie. Klanten of leveranciers verliezen vertrouwen als de aanval via jouw kanalen liep.
De coördinatie kost vaak meer dan verwacht. Ook een poging die op tijd is gestopt, vraagt uren werk, houdt beslissingen op en laat spanning achter tussen de afdelingen en IT.
Lekken er bij een aanval persoonsgegevens uit, dan heb je met de AVG te maken. Een datalek meld je binnen 72 uur bij de Autoriteit Persoonsgegevens, tenzij het waarschijnlijk geen risico oplevert voor de betrokkenen. Je legt vast wat er is gelekt, hoe de beslissing tot stand kwam en welke controles er waren.
Spoofing benut meestal een zwakke plek in de organisatie, vaker dan een fout in software. Bij een audit komen daarom concrete vragen op tafel:
Hebben verzoeken over betalingen en toegang een dubbele controle?
Is de telefoon uitgesloten als enig bewijs van identiteit?
Weten je teams wanneer ze een gesprek afbreken?
Bieden je telecom- en cloudleveranciers garanties voor beveiliging, hosting en datasoevereiniteit** die passen bij de Europese regels?**
Telefonie en e-mail horen daarom in hetzelfde beheer als de andere systemen waarop je bedrijf vertrouwt, met een eigenaar, regels en controles.
Spoofing is een georganiseerde bezigheid geworden. Campagnes combineren nepgesprekken, spraakspam, social engineering en soms een bevestigingsmail. Techniek alleen dekt dat niet af, en ze blijft wel nodig.
Voor e-mail vormen SPF, DKIM en DMARC de basis. Samen maken ze het lastiger om met jouw domein als afzender te mailen, en ze vertellen ontvangende servers wat ze doen met een mail die de controle niet doorstaat. Een bedrijf dat ze niet instelt, laat een kanaal open dat al op grote schaal wordt misbruikt.
Voor spraak werkt het vergelijkbaar, al verschillen de mechanismen per operator en omgeving:
Authenticatie van gesprekken. STIR/SHAKEN ondertekent het nummer bij de bron, zodat de ontvangende kant de herkomst kan controleren. Het is vooral in de Verenigde Staten en Canada ingevoerd. In Europa ondersteunen nog weinig operators het.
Versleuteling van signalering en media. SIP TLS en SRTP beperken een deel van de risico's onderweg en beschermen de inhoud van het gesprek.
Filtering bij de operator. Daarmee houd je massale of bekende campagnes tegen.
Bruikbare logs. Zonder leesbare logbestanden duurt een onderzoek te lang.
Een cloud-PBX draagt bij aan die basis met centraal beheer, versleuteld verkeer en zicht op wat er over je lijnen gaat. Voxbi beheer je vanuit Voxbi Cockpit en draait in datacenters in de Europese Unie, onder de AVG. Dat verstevigt het technische kader, en de controles in je processen blijven daarnaast hun eigen werk doen.
Een goed ingericht IT-team blokkeert en kijkt ook mee.
| Laag | Wat je volgt | Waarom |
|---|---|---|
| Telefonie | Afwijkende gesprekken, ongebruikelijke volumes, terugkerende patronen | Een campagne of omgeleid verkeer opmerken |
| Mislukte authenticatie, misbruik van je domein, gemelde berichten | Gecoördineerde pogingen herkennen | |
| Bedrijfsprocessen | Spoedverzoeken buiten de procedure, IBAN-wijzigingen, uitzonderlijke goedkeuringen | Fraude zien op de plek waar ze schade doet |
Een technisch dashboard helpt pas als de boekhouding en de receptie een snelle route hebben om een twijfel te laten checken. Het sterkste signaal is een verdacht telefoontje in combinatie met een verzoek over geld of toegang en een afwijking van de procedure. Hoe korter de weg van zo'n signaal naar een blokkade, hoe kleiner de kans dat een betaling erdoor glipt.
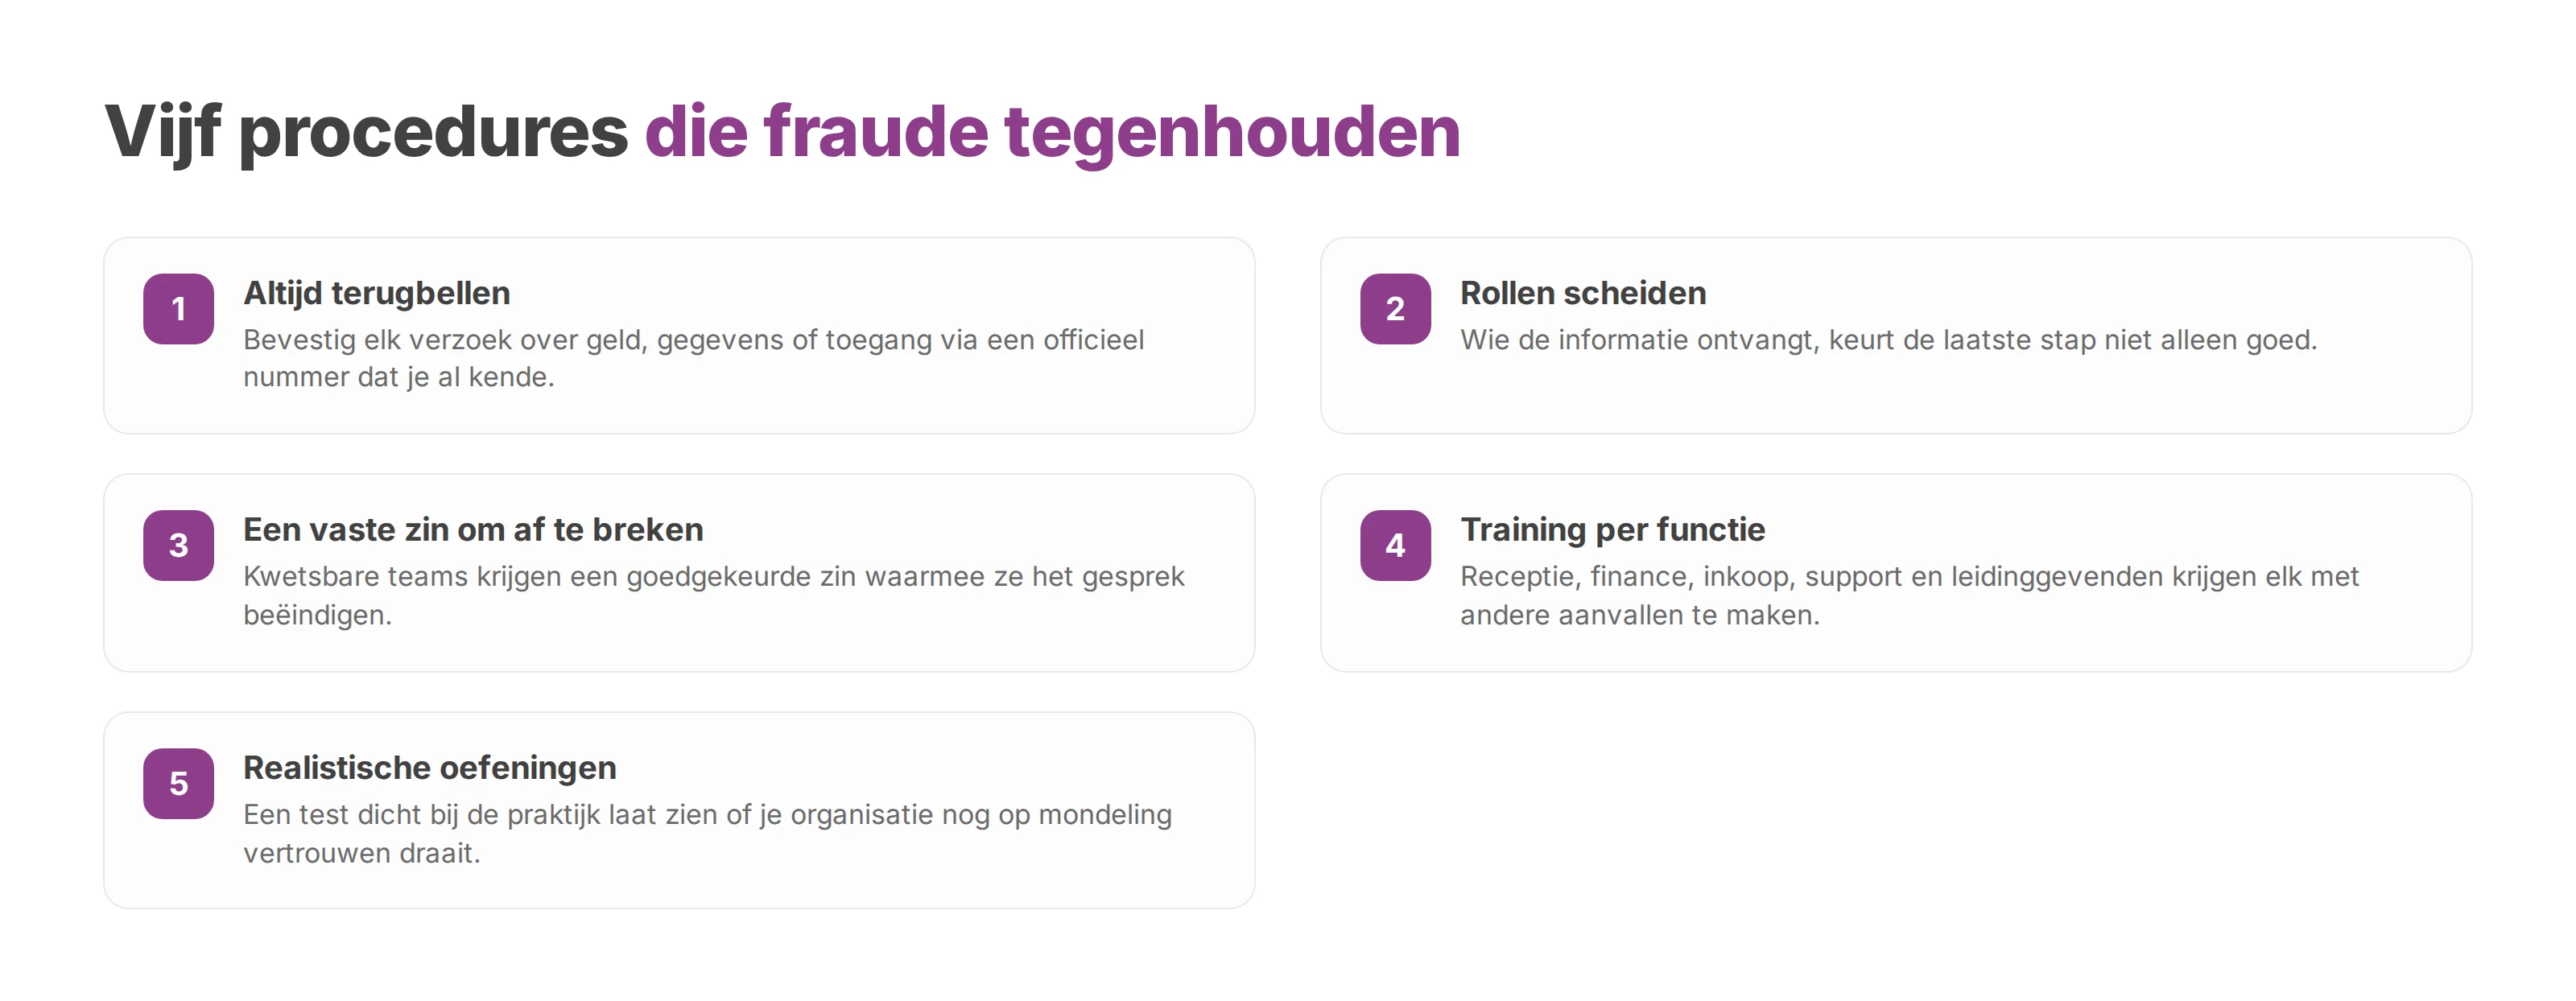
Veel organisaties investeren in tools en laten daarna nog steeds één medewerker zonder tweede paar ogen een kritieke wijziging goedkeuren na een overtuigend telefoontje. Deze maatregelen werken direct:
Altijd terugbellen. Elk verzoek over een betaling, vertrouwelijke gegevens, een wachtwoord of toegang bevestig je via een officieel nummer dat je al kende. De gegevens die de beller tijdens het gesprek geeft, gebruik je nooit.
Rollen scheiden. Wie de informatie ontvangt, keurt de laatste stap niet alleen goed.
Een vaste zin om af te breken. Kwetsbare teams krijgen een eenvoudige, goedgekeurde zin waarmee ze het gesprek beëindigen, bijvoorbeeld: "Verzoeken als dit behandelen we pas na een interne controle."
Training per functie. De receptie, finance, inkoop, support en leidinggevenden krijgen elk met andere aanvallen te maken. Algemene voorlichting blijft daardoor vaak te abstract.
Realistische oefeningen. Een test met een scenario dat dicht bij de praktijk ligt, laat snel zien of je organisatie nog op mondeling vertrouwen draait.
Een extra instructie helpt weinig zolang de officiële procedure een mondelinge uitzondering toestaat. Onder druk maakt ook een ervaren collega fouten. De fraude speelt zich af waar netwerk, identiteit en goedkeuring elkaar raken, dus IT en de afdelingen stellen de regels samen op.
Spoofing is identiteitsfraude in een gesprek, een mail of een website. Voor een bedrijf komt het neer op een keuze over bewijs. Je bepaalt welke signalen nog als bewijs tellen en welke alleen een uiterlijk zijn. Een nummer op het scherm kan geruststellen zonder iets te bewijzen, en een afzendernaam in je inbox net zo. Organisaties die spoofing doorstaan, combineren een goede technische basis met monitoring waar IT iets mee kan en procedures die een verdacht verzoek stoppen voordat het effect heeft.
Bij de keuze van een telefonieplatform kijk je daarom verder dan wachtrijen en beheer. Versleuteling, logging en hosting in de Europese Unie onder de AVG wegen even zwaar, net als de vraag of het platform past in je bredere beveiliging. Met die eisen wordt een vervalste identiteit op zichzelf nooit genoeg voor een betaling, een toegang of een vertrouwelijk gegeven.
Begin bij de procedures voor betalingen en toegang, en zorg dat een nummer op het scherm daarin nooit meer als bewijs telt. Wil je weten hoe Voxbi in die aanpak past, mail dan naar hello@voxbi.com.
Zo schakel je zakelijke gesprekken door naar een mobiel, de piketdienst of een andere vestiging, en zo houd je de regels daarvoor beheersbaar.
Mag je als bedrijf telefoongesprekken opnemen? Zo regel je doel, melding vooraf, bewaartermijn en toegang volgens de AVG, in Nederland en in België.
Een softphone maakt van je laptop, tablet of smartphone een zakelijke telefoon. Je leest hoe SIP, codecs en het IP-netwerk samenwerken, hoe een softphone zich verhoudt tot een vast toestel en een PBX, en waar je op let bij beveiliging, AVG en uitrol.
Praat met ons of met een gecertificeerde Voxbi-partner.