
Click to Call: Funktion, Technik und Datenschutz im Unternehmen
Click to Call startet ein Telefonat mit einem Klick. So läuft der Weg von der Webseite über API und SIP bis zum zuständigen Team, und diese DSGVO-Regeln gelten dabei.
29. Sept. 2026
So betreiben Sie eine Cloud-Telefonanlage DSGVO-konform: Rollen nach Art. 28, die DSFA für Aufzeichnung und Transkription, Speicherfristen und das Vorgehen bei einer Datenpanne.

Ein Kunde beschwert sich über einen Werbeanruf, den er nie wollte. Die Geschäftsführerin eines Betriebs mit 35 Mitarbeitenden sieht sich den Fall an: Die angezeigte Rufnummer, der Mitschnitt und die Transkription im CRM können jeweils eine Person identifizieren. Dabei stellt sich heraus, dass das Softphone bei einem ausländischen Anbieter läuft, dass die Anrufprotokolle achtzehn Monate abrufbar bleiben und dass inaktive Interessenten nie gelöscht werden.
Solche Fälle sind alltäglich. Über eine Cloud-Telefonanlage läuft nicht nur ein Gespräch, sondern auch eine Kennung, eine Stimme, Datum, Dauer und Rufnummern, oft dazu Notizen und manchmal Gesundheits- oder Bankdaten. Die DSGVO betrifft das Telefon also genauso wie die Website, die Personalakten oder das CRM.
Die Datenschutz-Grundverordnung gilt seit dem 25. Mai 2018. In Deutschland ergänzt das Bundesdatenschutzgesetz sie, und über Unternehmen wachen die Datenschutzbehörden der Länder. Geschäftsführung, IT-Leitung und Systemintegratoren müssen jederzeit zeigen können, wer auf Gesprächsdaten zugreift, warum sie gespeichert sind und wann sie gelöscht werden.
Personenbezogene Daten verarbeitet eine Telefonanlage, sobald sie eine Durchwahl einer Person zuordnet, einen Kontakt speichert oder ein Gespräch aufzeichnet. Schon die Stimme kann einen Menschen identifizieren, und die Metadaten verraten, mit wem jemand spricht, zu welchen Uhrzeiten und wie oft. Die Telefonie gehört deshalb ins Verzeichnis von Verarbeitungstätigkeiten und in die Sicherheitsprüfungen. Konform ist eine Anlage dann, wenn jede Verarbeitung eine Rechtsgrundlage und einen festgelegten Zweck hat, die Speicherfristen begründet sind und der Anbieter vertraglich als Auftragsverarbeiter gebunden ist.
Wie groß das Risiko ist, zeigt erst die Konfiguration, nicht das Verkaufsgespräch. Ein Anbieter hostet die Gesprächsdaten womöglich außerhalb Europas oder an Orten, die das Unternehmen nicht kontrolliert. Ein Anrufprotokoll bleibt vielleicht ohne begründete Frist abrufbar, und Mitschnitte von Interessenten fallen unter Umständen durch jede Löschroutine. Transkription und automatische Auswertung tragen den Gesprächsinhalt dann noch weiter, ins CRM, in Qualitätswerkzeuge oder zu KI-Diensten.
Leitlinie: Behandeln Sie das Geschäftstelefon wie jede Fachanwendung mit personenbezogenen Daten. Es braucht eine verantwortliche Person, einen Zweck, eine Speicherfrist und festgelegte Zugriffsrechte.
Verstöße gegen die Grundsätze der Verarbeitung kann die Aufsicht mit bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes ahnden, je nachdem, welcher Betrag höher ist (Art. 83 Abs. 5 DSGVO). Wo die Daten liegen und wer aus Drittländern darauf zugreifen kann, behandelt der Beitrag zur Datensouveränität in der Cloud.
Am einfachsten prüft man die Grundsätze entlang eines einzelnen Anrufs. Die Telefonanlage nimmt einen Anruf von einer Rufnummer an, baut eine Sitzung auf und erzeugt Metadaten. Sie kann das Gespräch aufzeichnen, an einen Transkriptionsdienst schicken und in der Verwaltungskonsole ablegen. Für jeden dieser Schritte braucht es eine Begründung und jemanden, der zuständig ist.
Jede Verarbeitung stützt sich auf eine der Rechtsgrundlagen aus Art. 6 DSGVO. Ein Anruf beim Kundensupport kann unter die Vertragserfüllung fallen. Sicherheitskontrollen oder Betrugsabwehr lassen sich mit dem berechtigten Interesse begründen, wenn Sie die Abwägung dokumentieren. Ist die Aufzeichnung in einer Branche gesetzlich vorgeschrieben, ist die rechtliche Verpflichtung die Grundlage. Für manche Marketingzwecke bleibt die Einwilligung die passende Grundlage, sofern sie freiwillig, konkret, informiert und widerrufbar ist.
Wer als Zweck „Verbesserung der Servicequalität“ angibt, darf den Mitschnitt nicht ohne Weiteres zum Training einer KI oder zur Einzelbewertung von Mitarbeitenden verwenden. Beides sind eigene Zwecke, die eine eigene Rechtsgrundlage brauchen. Jeder Zweck steht im Verarbeitungsverzeichnis, in der Datenschutzinformation und in den Einstellungen des Systems.
Datenminimierung heißt, überflüssige Angaben aus Anrufprotokoll, Exporten und Transkripten zu entfernen. Zur Richtigkeit gehört, veraltete Kontakte und falsche Zuordnungen zu Nutzern zu korrigieren. Die Speicherbegrenzung macht aus diesen Regeln automatische Löschläufe. Als internes Beispiel, nicht als Vorgabe einer Aufsichtsbehörde, könnte ein Unternehmen 6 Monate für Vertriebsanrufe, 12 Monate für den Kundendienst und 24 Monate für Gespräche ansetzen, die als rechtlicher Nachweis dienen. Solche Werte begründen Sie für jede einzelne Verarbeitung, statt sie in alle Umgebungen zu kopieren, und eine Branchenvorgabe geht ihnen vor.
Integrität und Vertraulichkeit umfassen Verschlüsselung, Zugriffe, Backups und getrennte Umgebungen. Wer Routing, TLS oder SRTP und die Detailtiefe der Protokollierung festlegt, betreibt Datenschutz durch Technikgestaltung nach Art. 25 DSGVO. Die IT-Leitung aktiviert die Schutzmechanismen standardmäßig und stellt danach sicher, dass kein Administrator mehr mithören oder exportieren kann als nötig. Wie eine solche Architektur aufgebaut ist, zeigt der Leitfaden zur virtuellen Telefonanlage.
In den meisten Projekten entscheidet das Unternehmen selbst, warum es aufzeichnet, wie lange es speichert und welche Mitarbeitenden Zugriff bekommen. Im Sinne der DSGVO ist es der Verantwortliche. Der Anbieter der Cloud-Telefonanlage verarbeitet die Daten in dessen Auftrag und ist in aller Regel Auftragsverarbeiter nach Art. 28 DSGVO, wie ein Hosting- oder Wartungsdienstleister auch.
Ein Integrator, der den Dienst weiterverkauft und einrichtet, muss seine eigene Rolle klären. Er kann reiner Wiederverkäufer ohne Zugriff auf Inhalte sein. Verwaltet er die Plattform für den Kunden, ist er selbst Auftragsverarbeiter, und der Anbieter der Cloud-Telefonanlage wird sein Unterauftragsverarbeiter. Für eigene Zwecke wie die Abrechnung handelt er als eigener Verantwortlicher. Maßgeblich sind der Vertrag und seine tatsächliche Tätigkeit.
Drei Fragen ordnen die Verantwortung zu:
Wer bestimmt den Zweck? Das Kundenunternehmen, es sei denn, der Dienstleister nutzt die Daten für ein eigenes Ziel.
Wer legt die Speicherfrist fest? Der Verantwortliche. Er berücksichtigt dabei die dokumentierten Vorgaben von Anbieter und Branche.
Wer reagiert auf einen Vorfall? Jeder Beteiligte erfüllt seine eigenen Pflichten, aber der Kunde muss schnell Unterstützung bekommen und behält die Hoheit über die Meldung.
| Beschaffungsweg | Verantwortlicher | Auftragsverarbeiter | Unterauftragsverarbeiter |
|---|---|---|---|
| Direktkauf beim Anbieter | Kundenunternehmen | Anbieter der Cloud-Telefonanlage | Benannter Hoster oder technischer Dienst |
| Kauf über einen Integrator | Kundenunternehmen | Integrator, wenn er den Dienst verwaltet, sonst der Anbieter laut Vertrag | Anbieter der Cloud-Telefonanlage und weitere genehmigte Dienstleister |
| Externes Callcenter | Unternehmen, das den Zweck festlegt | Callcenter für die übertragenen Aufgaben | Benannte und vertraglich gebundene Technikdienstleister |
Der Vertrag zur Auftragsverarbeitung (AV-Vertrag) nach Art. 28 regelt Weisungen, Laufzeit, Datenkategorien, Sicherheitsmaßnahmen und Unterauftragsverarbeiter, außerdem Unterstützung, Meldung von Datenpannen, Audits sowie Rückgabe oder Löschung der Daten. Verspricht ein Anbieter nur sicheres Hosting und liefert keine dieser Regelungen, fehlt der Nachweis. Eine Zertifizierung nach ISO 27001 hilft Integratoren, diese Prüfung zu strukturieren, ersetzt aber nicht die Bewertung der eigentlichen Verarbeitung.
Sobald die Cloud-Telefonanlage Anrufe aufzeichnet, transkribiert, klassifiziert oder bewertet, ist die Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO das passende Werkzeug. Ob sie nötig ist, entscheidet die Funktion selbst: Ein Schalter namens „Quality Analytics“ kann eine systematische Überwachung, ein Profiling oder die Verarbeitung besonderer Kategorien von Daten auslösen.
Datenschutzbeauftragter, IT-Leitung und Fachabteilung beginnen mit einer Vorprüfung. Pflicht ist eine DSFA, wenn die Verarbeitung voraussichtlich ein hohes Risiko birgt, vor allem wenn mehrere Kriterien zusammenkommen: systematische Überwachung, sensible Daten, Profiling, eine große Zahl Betroffener, zusammengeführte Quellen oder schutzbedürftige Personen. Für die Telefonie ist die DSFA-Liste der Datenschutzkonferenz aufschlussreich: Sie nennt die automatisierte Auswertung von Audioaufnahmen zur Bewertung der Persönlichkeit als Fall, in dem eine DSFA durchzuführen ist. Als typisches Einsatzfeld führt sie die Auswertung von Telefongesprächen mittels Algorithmen an, als Beispiel ein Callcenter, das automatisiert die Stimmungslage der Anrufer auswertet.
Die Dokumentation beschreibt die tatsächlichen Datenflüsse:
Herkunft und Ziel: von den Telefonen über SIP-Trunks ins CRM, in die Verwaltungskonsole und zum Transkriptionsdienst.
Verarbeitete Daten: Stimme, Rufnummern, Metadaten, Transkript und daraus abgeleitete Kategorien.
Rechtsgrundlage: je nach Zweck das berechtigte Interesse, die Einwilligung oder eine rechtliche Pflicht.
Zugriffe: Supervisoren, Administratoren, der Integrator und die Unterauftragsverarbeiter, jeweils mit festgelegten Rechten.
Im zweiten Teil belegt das Unternehmen Notwendigkeit und Verhältnismäßigkeit. Soll die Aufzeichnung der Schulung dienen, muss es begründen, warum es ganze Gespräche braucht und eine anonymisierte Stichprobe nicht genügt. Geht es um Sicherheit, beschränkt es den Zugriff und hält Warnmeldungen vom Rohinhalt getrennt.
Die DSFA erfasst die Risiken von unbefugtem Mithören, Datenabfluss, unzulässiger Verknüpfung, Transkriptionsfehlern und Verzerrungen in der automatischen Auswertung. Jedem Risiko ordnet sie eine Maßnahme zu, zum Beispiel Verschlüsselung bei der Übertragung und im Ruhezustand, Mehr-Faktor-Authentifizierung (MFA), rollenbasierte Rechte, automatische Löschung, Pseudonymisierung und die Kontrolle von Exporten.
Praxistest: Kann ein Administrator ohne Begründung ein ganzes Jahr an Mitschnitten herunterladen, ist die Datenminimierung nicht belegt.
Die Stellungnahme des Datenschutzbeauftragten, dessen Rat der Verantwortliche nach Art. 35 Abs. 2 einholt, wird zusammen mit den technischen Entscheidungen, den Konfigurationsständen und den Testergebnissen aufbewahrt. Wann eine Aufzeichnung überhaupt zulässig ist, klärt der Beitrag Telefongespräche aufzeichnen in Deutschland, Österreich und der Schweiz.
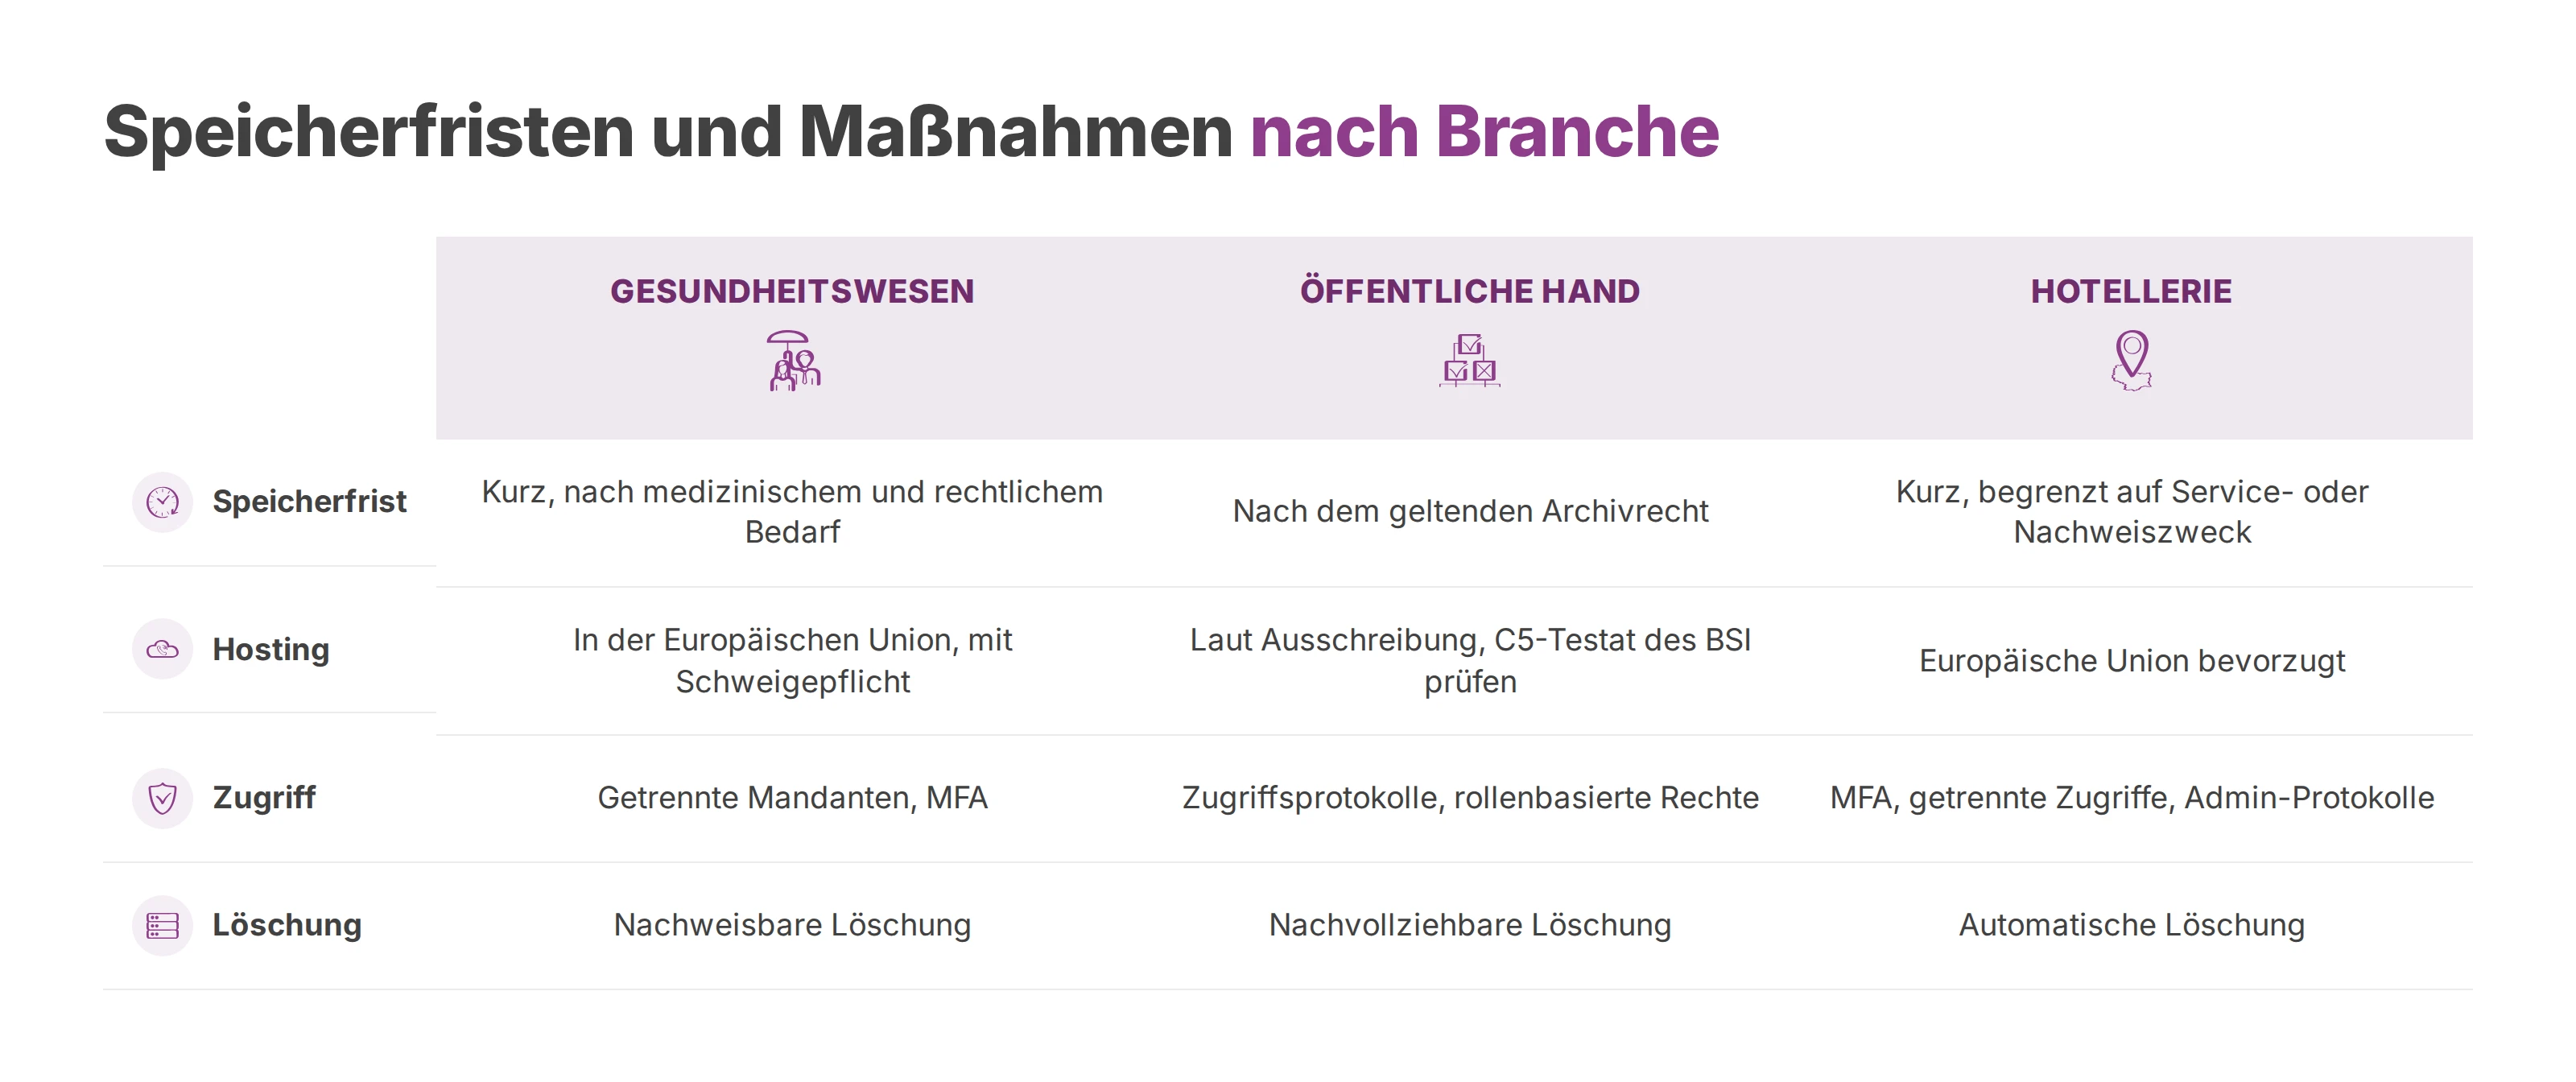
Ein Krankenhaus richtet seine Fristen am medizinischen Bedarf aus, eine Behörde am Archivrecht, ein Hotel am Zweck des einzelnen Gesprächs. Entsprechend unterscheiden sich die Daten, die Pflichten und das, was man später nachweisen muss.
| Branche | Speicherfrist | Hosting | Technische Mindestmaßnahmen |
|---|---|---|---|
| Gesundheitswesen | Standardmäßig kurz, abgestimmt auf den medizinischen und rechtlichen Bedarf | Hosting in der Europäischen Union, Dienstleister zur Verschwiegenheit verpflichtet | TLS 1.3, AES-256 im Ruhezustand, getrennte Mandanten, MFA, Protokolle mit Zeitstempel, verschlüsselter Export, nachweisbare Löschung |
| Öffentliche Hand | Nach dem geltenden Archivrecht | Vorgaben der jeweiligen Ausschreibung, C5-Testat des Bundesamts für Sicherheit in der Informationstechnik (BSI) prüfen | Zugriffsprotokolle, rollenbasierte Rechte, Verschlüsselung, verschlüsselter Export, nachvollziehbare Löschung |
| Hotellerie | Kurz, meist begrenzt auf den Service- oder Nachweiszweck | Hosting in der Europäischen Union bevorzugt | Verständliche Information, einfacher Widerspruch, MFA, getrennte Zugriffe, automatische Löschung, Admin-Protokolle |
Gesundheitsangaben in einem Anruf gehören zu den besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO, und ein solches Gespräch lässt sich nicht wie ein gewöhnliches Vertriebsgespräch behandeln. Arztpraxen und Kliniken unterliegen zusätzlich der Schweigepflicht aus § 203 StGB. Ziehen sie einen Telefonieanbieter hinzu, müssen sie dafür sorgen, dass er zur Geheimhaltung verpflichtet ist. Das Hosting kann im Europäischen Wirtschaftsraum liegen, solange Fernzugriffe aus Drittländern streng kontrolliert werden.
Behörden und Kommunen sollten vollen Einblick in Zugriffe und Unterauftragsverarbeiter verlangen, vor allem wenn es in den Gesprächen um Bürgerinnen und Bürger geht. An der Hotelrezeption geht es um Identität, Buchungen oder Zahlungen. Die Datenschutzinformation muss verständlich sein, und gespeichert wird nur, solange die Kundenbeziehung es rechtfertigt.
Was ein Anbieter an Maßnahmen zusagt, sollten Sie selbst testen. Dass Daten im Ruhezustand verschlüsselt sind, sagt noch nichts darüber, wer die Schlüssel kontrolliert, ob Exporte eingeschränkt sind oder ob Backup-Kopien wirklich gelöscht werden.
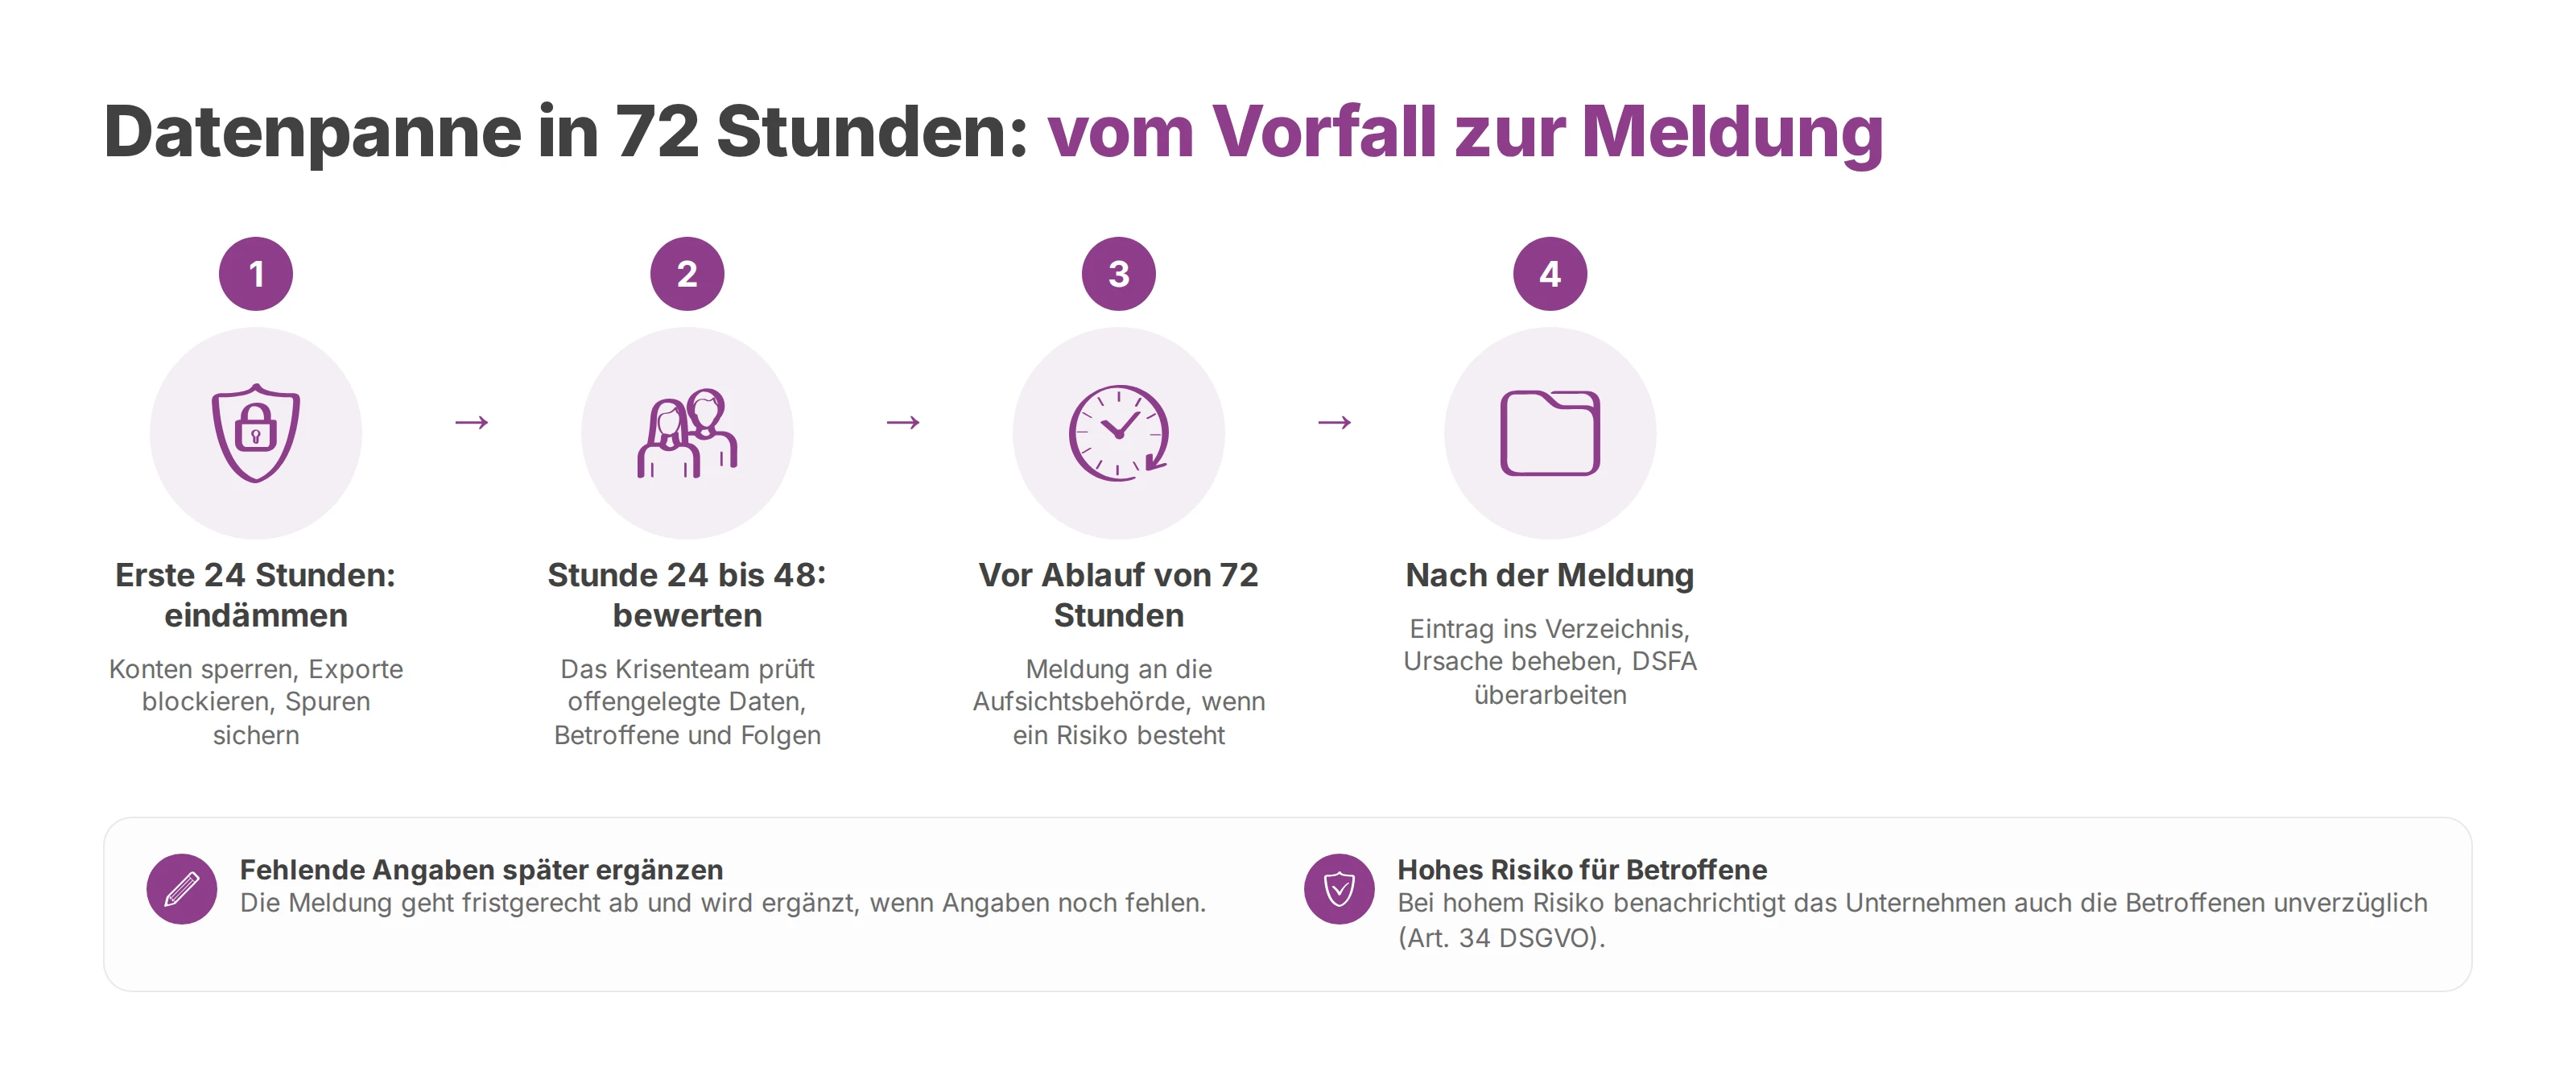
Eine Datenpanne meldet der Verantwortliche nach Art. 33 DSGVO unverzüglich und möglichst binnen 72 Stunden an die zuständige Aufsichtsbehörde, gerechnet ab dem Moment, in dem ihm die Panne bekannt wird. Die Meldung entfällt nur, wenn die Verletzung voraussichtlich zu keinem Risiko für die Rechte und Freiheiten der Betroffenen führt, und auch diese Einschätzung gehört ins Verzeichnis der Datenschutzverletzungen.
In den ersten 24 Stunden dämmt die IT den Vorfall ein: Sie sperrt kompromittierte Konten, blockiert Exporte, sichert die Spuren und versieht jede Maßnahme mit einem Zeitstempel. Die Geschäftsführung stellt ein Krisenteam aus IT, Datenschutzbeauftragtem, Rechtsabteilung und dem Anbieter der Cloud-Telefonanlage zusammen.
Zwischen Stunde 24 und 48 bewertet das Krisenteam, was offenliegt. Rufnummern, Kontakte, Sprachaufzeichnungen, Transkripte und etwaige sensible Daten betrachtet es getrennt. Danach steht fest, wer betroffen ist, welcher Zeitraum und welche Systeme betroffen sind und welche Folgen wahrscheinlich sind.
Vor Ablauf der 72 Stunden bereitet der Verantwortliche die Meldung an die Aufsichtsbehörde vor, sofern ein Risiko für die Rechte und Freiheiten besteht. Bei hohem Risiko benachrichtigt das Unternehmen auch die Betroffenen unverzüglich (Art. 34 DSGVO). Fehlen noch Angaben, ist das kein Grund zu warten: Die Meldung wird fristgerecht abgegeben und später ergänzt.
Nach der Meldung kommt der Vorfall ins Verzeichnis der Datenschutzverletzungen. Das Team behebt die Ursache, prüft die Backups, überarbeitet die DSFA und testet das Verfahren erneut. Im internen Verzeichnis stehen Entdeckungszeitpunkt, Beschreibung, Datenkategorien, getroffene Entscheidungen, Meldungen und Abhilfemaßnahmen.
Eine interne Erstmeldung kann so lauten: „Telefonie-Vorfall erkannt um [Uhrzeit]. Betroffene Systeme: [Systeme]. Möglicherweise offengelegte Daten: [Kategorien]. Sofortmaßnahmen: [Maßnahmen]. Zuständig für die Bewertung: [Name]. Nächste Entscheidung: [Uhrzeit].“
Für den Anfang genügt ein einfaches Bewertungsraster. Die Schwere steigt, wenn der Inhalt Angaben zur Gesundheit, zur finanziellen Lage, zu einer Schutzbedürftigkeit oder andere vertrauliche Informationen offenlegt. Das Risiko steigt, wenn Externe Zugriff hatten, die Daten verwertbar sind oder die Betroffenen sich nicht rasch schützen können.
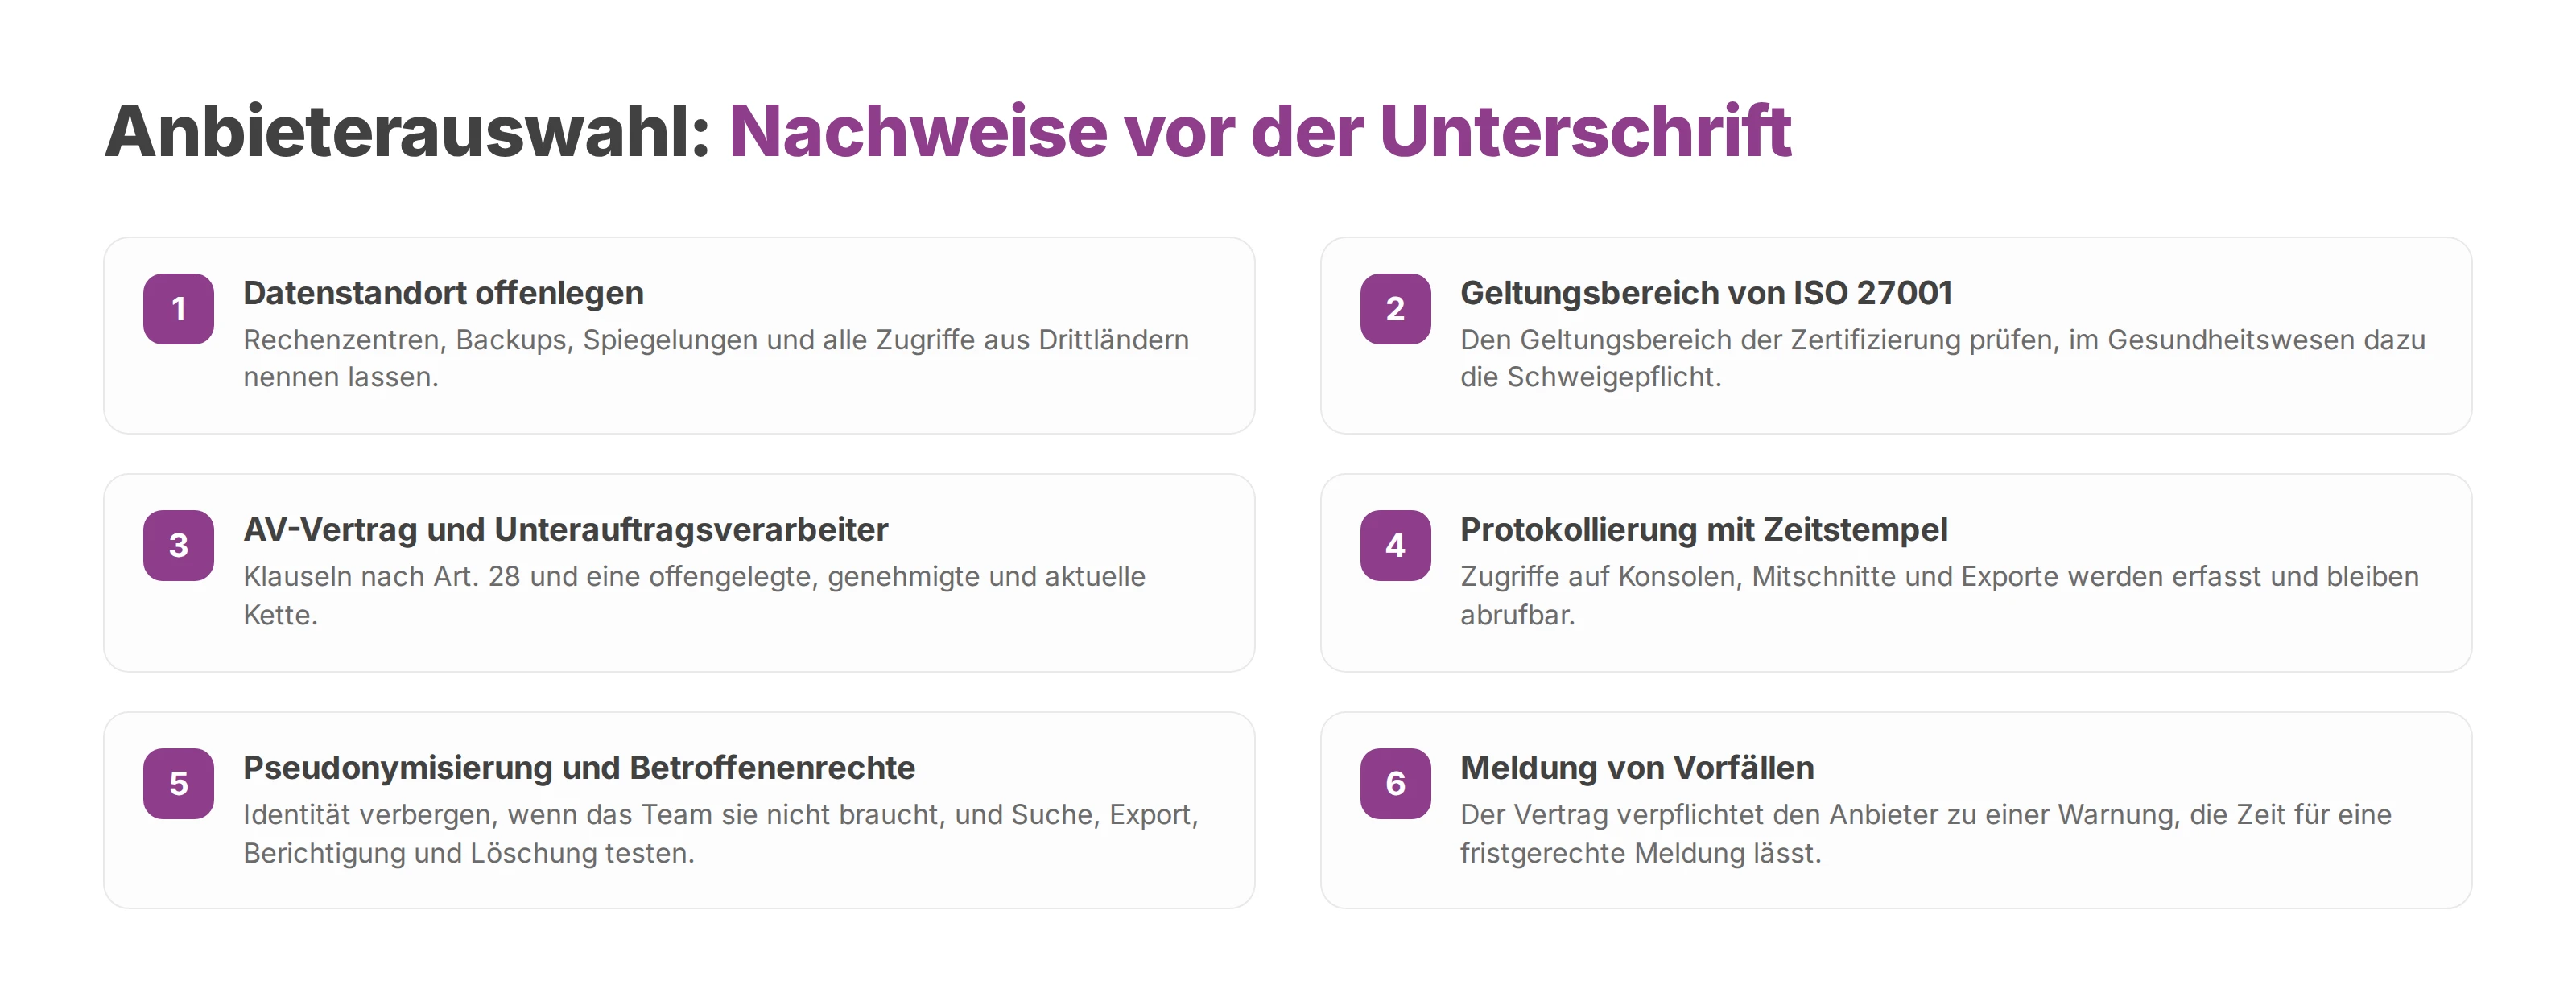
Vor der Unterschrift bewertet die IT-Leitung oder der Integrator jedes der folgenden Kriterien, fordert die Belege an und legt sie in der Lieferantenakte ab. Was ein Anbieter nur verspricht, ohne es mit Vertrag, Test oder auswertbaren Protokollen zu belegen, zählt bei dieser Prüfung nicht.
Datenstandort. Lassen Sie sich Rechenzentren, Backups und Spiegelungen nennen, dazu die Liste aller Zugriffe aus Drittländern.
Sicherheitszertifizierung. Prüfen Sie den Geltungsbereich der ISO-27001-Zertifizierung. Im Gesundheitswesen kommt die Verpflichtung auf die Schweigepflicht hinzu.
AV-Vertrag. Die Klauseln nach Art. 28 regeln Weisungen, Sicherheit, Unterstützung, Audits, Unterauftragsverarbeiter und Rückgabe.
Protokollierung. Zugriffe auf Konsolen, Mitschnitte und Exporte werden mit Zeitstempel erfasst, aufbewahrt und bleiben abrufbar.
Pseudonymisierung. Der Dienst verbirgt oder schützt die Identität, wenn das Team sie nicht braucht.
Betroffenenrechte. Testen Sie Suche, Export in einem strukturierten Format, Berichtigung und Löschung.
Unterauftragsverarbeiter. Die gesamte Kette ist offengelegt, genehmigt und aktuell.
Meldung von Vorfällen. Der Vertrag verpflichtet den Anbieter zu einer Warnung, die Ihnen genug Zeit für Bewertung und fristgerechte Meldung lässt.
Hosting in der Europäischen Union verringert das Risiko bei Drittlandübermittlungen, belegt die Konformität aber noch nicht. Nach Art. 3 gilt die DSGVO auch für Verarbeitungen im Rahmen einer Niederlassung in der Union, selbst wenn die Verarbeitung außerhalb der Union stattfindet. Und jede Übermittlung in ein Land außerhalb der Europäischen Union und des Europäischen Wirtschaftsraums braucht ein angemessenes Schutzniveau nach Kapitel V der DSGVO.
Die Branche fügt eigene Prüfungen hinzu. Im Gesundheitswesen geht es um Schweigepflicht und Zugriffe auf medizinische Angaben. Die öffentliche Hand dokumentiert Standort, Unterauftragsverarbeiter und vertragliche Anforderungen. In der Hotellerie begrenzen Rollen den Zugriff auf Gespräche, Buchungen und Gästedaten.
Voxbi lässt sich neben zwei oder drei anderen europäischen Anbietern mit demselben Raster und denselben Nachweisen bewerten. Brechen Sie die Prüfung ab, wenn die Kette der Unterauftragsverarbeiter unbekannt ist, die Protokolle undurchsichtig bleiben oder der Anbieter ein echtes Audit verweigert.
Nach 30 Tagen hat die Geschäftsführung eine verantwortliche Person für die Telefonie benannt. Die IT-Leitung hat Anrufe, Mitschnitte, Transkripte, CRM und Backups kartiert und Datenflüsse, aktuelle Fristen, Zugriffe und Empfängersysteme festgehalten. Die Bestandsaufnahme weist auch die Branchenvorgaben aus, etwa die Schweigepflicht im Gesundheitswesen, Anforderungen der öffentlichen Hand oder Gästedaten in der Hotellerie.
Nach 60 Tagen ist das Verarbeitungsverzeichnis vollständig, jeder Zweck hat seine Rechtsgrundlage, und der AV-Vertrag mit dem Anbieter ist unterschrieben. Das Datenschutzteam entscheidet, ob eine DSFA nötig ist. Löschung, MFA, Verschlüsselung und Export werden an echten Fällen getestet.
Nach 90 Tagen hat die Geschäftsführung das Verfahren für Datenpannen freigegeben, die Teams sind geschult, und die interne Revision prüft die vorhandenen Unterlagen. Die IT-Leitung hat Protokolle, Löschtests und die Dokumente der Anbieter übergeben. Über die akzeptierten Restrisiken entscheidet am Ende die Geschäftsführung, besonders wenn die Cloud-Telefonanlage vertrauliche Gespräche verarbeitet.
Brauchen Sie für eine Aufzeichnung eine Einwilligung? Datenschutzrechtlich nicht zwingend: Auch eine andere Rechtsgrundlage kann tragen, wenn der Zweck klar ist und die Betroffenen vollständig informiert werden. In Deutschland kommt aber § 201 StGB hinzu, der das unbefugte Aufnehmen des nichtöffentlich gesprochenen Wortes unter Strafe stellt. In der Praxis holen Unternehmen deshalb die Zustimmung der Gesprächspartner ein, zusätzlich zur Datenschutzinformation.
Reicht ein Sprachdialogsystem für den Datenschutz aus? Nein. Ein Sprachdialogsystem informiert Anrufer, leitet sie weiter oder nimmt eine Auswahl entgegen. Rechtsgrundlage, Verarbeitungsverzeichnis und Speicherfristen ersetzt es nicht.
Braucht ein Unternehmen mit 80 Mitarbeitenden einen externen Datenschutzbeauftragten? Nach der DSGVO allein entscheidet nicht die Kopfzahl: Art. 37 verlangt einen Datenschutzbeauftragten, wenn die Kerntätigkeit eine umfangreiche regelmäßige und systematische Überwachung oder die umfangreiche Verarbeitung besonderer Kategorien umfasst. In Deutschland kommt § 38 BDSG hinzu, der ihn vorschreibt, sobald in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Unabhängig von der Kopfzahl ist er nach derselben Vorschrift Pflicht, sobald eine Verarbeitung einer DSFA nach Art. 35 unterliegt, etwa die automatische Auswertung von Gesprächen. Ein Betrieb mit 80 Mitarbeitenden braucht also sehr wahrscheinlich einen. Ob intern oder extern, entscheidet er selbst.
Wie gehen Sie mit Mitarbeitenden um, die eine Aufzeichnung ablehnen? Erklären Sie den Zweck, prüfen Sie die Rechtsgrundlage und sehen Sie ein anderes Verfahren vor, wenn die Aufzeichnung verzichtbar ist. Wer die Aufzeichnung einfach technisch erzwingt, riskiert arbeits- und datenschutzrechtliche Konsequenzen. Gibt es einen Betriebsrat, bestimmt er bei technischen Einrichtungen zur Überwachung von Verhalten oder Leistung nach § 87 Abs. 1 Nr. 6 BetrVG mit.
Fallen Anrufe über WhatsApp Business unter die DSGVO? Ja, sobald dabei im Rahmen einer Tätigkeit in der Europäischen Union personenbezogene Daten verarbeitet werden. Für WhatsApp gelten dieselben Pflichten wie für jede andere Telefonie.
Was droht einem Betrieb mit 60 Mitarbeitenden bei einer Prüfung durch die Aufsicht? Die Behörde kann Nachweise anfordern, Anweisungen erteilen oder ein Bußgeld verhängen, und die Obergrenzen aus Art. 83 DSGVO gelten für kleine Unternehmen genauso. Auch die Ausnahme vom Verarbeitungsverzeichnis für Betriebe unter 250 Beschäftigten hilft bei regelmäßiger Telefonie nicht, weil Art. 30 Abs. 5 sie für Verarbeitungen ausschließt, die nicht nur gelegentlich erfolgen.
Voxbi ist eine Cloud-Telefonanlage, gehostet in der Europäischen Union. Integratoren, TK-Fachhändler und mittelständische Unternehmen können die Dokumentation, die Kontrollen und die Vertragszusagen von Voxbi mit ihrem eigenen Prüfraster vergleichen. Fragen dazu beantwortet das Team unter hello@voxbi.com.
Click to Call startet ein Telefonat mit einem Klick. So läuft der Weg von der Webseite über API und SIP bis zum zuständigen Team, und diese DSGVO-Regeln gelten dabei.
Telefongespräche aufzeichnen ist im Unternehmen erlaubt, wenn Zweck, Einwilligung, Ansage und Löschfrist stimmen. Was § 201 StGB, die DSGVO und die Cloud-Telefonanlage dazu verlangen.
Was ein Softphone ist, wie es über SIP, Codecs und das IP-Netz telefoniert und worauf Sie bei Sicherheit, DSGVO und Einführung achten.
Sprechen Sie mit uns oder mit einem zertifizierten Voxbi-Partner.