
Téléphonie IP PME : guide complet pour migrer sereinement
Guide téléphonie IP PME : cloud vs hybride, sécurité GDPR, intégrations Teams et CRM, migration et cas santé, hôtellerie et collectivités.
22 sept. 2026
Rgpd compliance. Conformité RGPD d'un cloud PBX : bases légales, DPIA, enregistrements, rétention et checklist opérationnelle pour PME, santé et secteur public.

Marc dirige une PME de trente-cinq salariés. Cette semaine, un client espagnol se plaint d'un appel commercial non sollicité. Le numéro affiché, l'enregistrement de la voix et la transcription conservée dans le CRM sont tous susceptibles d'identifier une personne. Le dirigeant découvre alors que son softphone est hébergé chez un fournisseur étranger, que les journaux d'appels restent accessibles pendant dix-huit mois et que les prospects inactifs ne sont jamais purgés.
Ce scénario n'a rien d'exceptionnel. Un appel cloud PBX ne transporte pas seulement une conversation. Il transporte un identifiant, une voix, une date, une durée, des numéros, des notes, parfois des informations de santé ou des données bancaires. La conformité RGPD ne s'arrête donc pas au site web, aux fichiers RH ou au CRM. Elle s'applique aussi au téléphone.
En France, la CNIL reste l'autorité de référence pour les plaintes, les contrôles et les sanctions. Elle rappelle que le RGPD s'applique depuis le 25 mai 2018, dans la continuité de la loi Informatique et Libertés et de la création de la CNIL le 6 janvier 1978 (historique de la régulation française). Pour un dirigeant, un DSI ou un intégrateur, la question n'est plus de savoir si la téléphonie est concernée. Il faut pouvoir démontrer, cette semaine, qui accède aux données, pourquoi elles sont conservées et comment elles disparaissent.
Un cloud PBX devient un traitement de données personnelles dès qu'il associe un numéro à un salarié, conserve une fiche contact ou enregistre une conversation. La voix peut identifier une personne. Les métadonnées révèlent aussi ses interlocuteurs, ses horaires et la fréquence de ses échanges. Le téléphone doit donc figurer dans le registre des traitements et dans les contrôles de sécurité.
Le risque se mesure dans la configuration, pas dans le discours commercial. Un fournisseur peut héberger les flux hors du périmètre européen maîtrisé par l'entreprise. Un journal d'appels peut rester accessible sans durée justifiée. Des enregistrements de prospects peuvent échapper à toute purge. Une transcription ou une analyse automatisée élargit encore la diffusion du contenu vers le CRM, les outils qualité ou des services d'intelligence artificielle.
Règle de direction : traitez le téléphone professionnel comme une application métier qui manipule des données personnelles, avec un responsable, une finalité, une durée de conservation et des droits d'accès définis.
Le cadre français expose l'entreprise à des sanctions pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, selon le rappel du cadre européen par la CNIL. Les incidents imposent aussi une réponse organisée. La CNIL a reçu 17 483 notifications de violations entre mai 2018 et mai 2023, puis comptabilisé 17 802 incidents déclarés en 2025, contre 5 630 en 2024, dans son bilan de cinq années de RGPD.
Le plan d'action est vérifiable : cartographiez les flux du cloud PBX, fixez les durées par usage, encadrez le fournisseur, testez l'effacement et documentez l'incident. Pour traiter les transferts et le contrôle des hébergements, consultez cette ressource sur la souveraineté des données.
La conformité RGPD devient concrète lorsqu'elle suit le parcours d'un appel. Le téléphone reçoit un numéro, établit une session, produit des métadonnées, peut enregistrer la conversation, l'envoyer vers un service de transcription et la conserver dans une console d'administration. Chaque étape doit avoir une justification et un propriétaire.
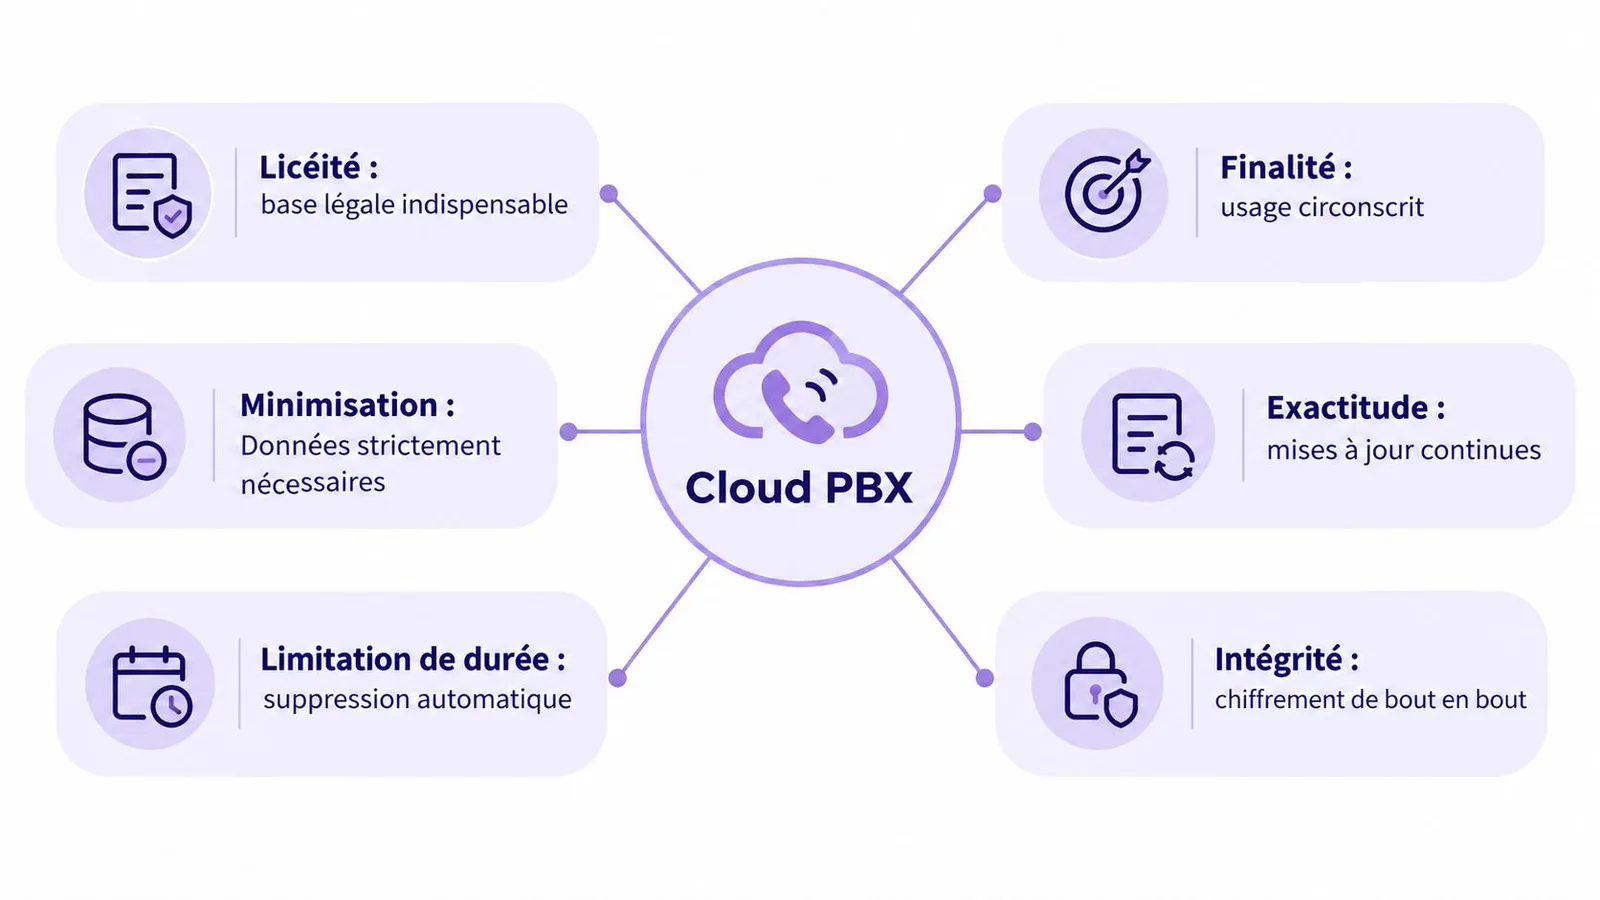
La licéité fonctionne comme le contrat de location d'une ligne. L'entreprise doit savoir sur quelle base elle traite les données. L'exécution du contrat peut couvrir un appel de support client. L'intérêt légitime peut justifier des contrôles de sécurité ou de lutte contre la fraude, après mise en balance documentée. Une obligation légale peut encadrer un enregistrement imposé par un secteur. Le consentement reste la base adaptée à certains usages marketing, à condition d'être libre, spécifique, informé et retirable.
La finalité ressemble à l'étiquette posée sur un colis. « Améliorer la qualité du service » ne permet pas automatiquement de réutiliser l'enregistrement pour entraîner un outil d'intelligence artificielle ou évaluer individuellement les salariés. Chaque finalité doit apparaître dans le registre, l'information des personnes et les paramètres du système.
La minimisation impose de retirer les données inutiles du journal d'appels, des exports et des transcriptions. L’exactitude exige aussi de corriger les fiches obsolètes et les rattachements erronés à un utilisateur. La limitation de durée transforme cette politique en automatisation. Les repères opérationnels peuvent être fixés à 6 mois pour la prospection, 12 mois pour le SAV et 24 mois pour une preuve juridique, sauf exigence sectorielle différente. Ces durées doivent être validées pour chaque traitement, pas copiées mécaniquement dans tous les environnements.
L’intégrité et la confidentialité couvrent le chiffrement, les accès, les sauvegardes et la séparation des environnements. Le choix d'un routage, d'un protocole TLS ou SRTP et d'une journalisation détaillée relève donc de la privacy by design. Le responsable IT doit configurer les protections par défaut, puis vérifier qu'un administrateur ne peut pas écouter ou exporter davantage que nécessaire. Une présentation opérationnelle des architectures concernées figure dans ce guide sur la téléphonie dans le cloud.
Dans la plupart des déploiements, l'entreprise décide pourquoi elle enregistre, combien de temps elle conserve et quels salariés disposent d'un accès. Elle reste donc responsable de traitement. Le fournisseur cloud PBX exécute les opérations pour son compte et relève généralement du régime du sous-traitant, comme les prestataires d'hébergement et de maintenance identifiés par la CNIL (guide CNIL destiné aux sous-traitants).
L'intégrateur qui revend et déploie le service doit clarifier sa position. Il peut agir comme revendeur sans accès aux contenus, comme sous-traitant ultérieur lorsqu'il administre la plateforme, ou comme acteur distinct pour ses propres finalités, par exemple la facturation. Le contrat et les pratiques réelles comptent davantage que l'étiquette commerciale.
Trois questions permettent de situer les responsabilités :
Qui décide de la finalité ? L'entreprise cliente, sauf si le prestataire réutilise les données pour un objectif qui lui est propre.
Qui choisit la durée de conservation ? Le responsable de traitement, avec les contraintes documentées du fournisseur et du secteur.
Qui répond à l'incident ? Chaque acteur assume ses obligations, mais le client doit obtenir une assistance rapide et conserver la maîtrise de la notification.
| Schéma d'achat | Responsable de traitement | Sous-traitant principal | Sous-traitant ultérieur |
|---|---|---|---|
| Achat direct auprès d'un fournisseur | PME ou ETI cliente | Fournisseur cloud PBX | Hébergeur ou service technique déclaré |
| Achat par un intégrateur | PME ou ETI cliente | Intégrateur lorsqu'il administre le service, ou fournisseur selon le contrat | Fournisseur cloud PBX et autres prestataires autorisés |
| Centre d'appels externe | Entreprise qui fixe la finalité | Centre d'appels pour les opérations confiées | Fournisseurs techniques déclarés et encadrés |
Le contrat conforme à l'article 28 doit préciser les instructions, la durée, les catégories de données, les mesures de sécurité, les sous-traitants ultérieurs, l'assistance, la notification des violations, les audits et le retour ou l'effacement des données. Un fournisseur qui promet seulement un hébergement sécurisé sans fournir ces éléments ne donne pas une preuve de conformité. La documentation sur les certifications ISO 27001 peut aider les intégrateurs à structurer cette vérification, mais une certification ne remplace jamais l'analyse du traitement.
Une analyse d'impact relative à la protection des données, ou DPIA, devient le bon outil lorsque le cloud PBX enregistre, transcrit, classe ou évalue les appels. La décision ne doit pas dépendre du vocabulaire du fournisseur. Un bouton nommé « quality analytics » peut déclencher une surveillance systématique, un profilage ou un traitement de données sensibles.
Le DPO, le DSI et le métier commencent par un filtrage. La DPIA s'impose lorsque le traitement présente un risque élevé, notamment en présence de plusieurs critères tels que la surveillance systématique, des données sensibles, le profilage, un volume important de personnes, le croisement de sources ou la vulnérabilité des personnes concernées.
Le dossier doit décrire les flux réels :
Origine et destination : téléphones, SIP, trunks, CRM, console d'administration et moteur de transcription.
Données traitées : voix, numéros, métadonnées, transcription et éventuelles catégories déduites.
Base légale : intérêt légitime, consentement ou obligation légale, selon la finalité.
Accès : superviseurs, administrateurs, intégrateur et prestataires ultérieurs.
La deuxième partie démontre la nécessité et la proportionnalité. Si l'objectif est la formation, l'entreprise doit expliquer pourquoi un enregistrement intégral est nécessaire plutôt qu'un échantillon anonymisé. Si l'objectif est la sécurité, elle doit limiter l'accès et séparer les alertes du contenu brut.
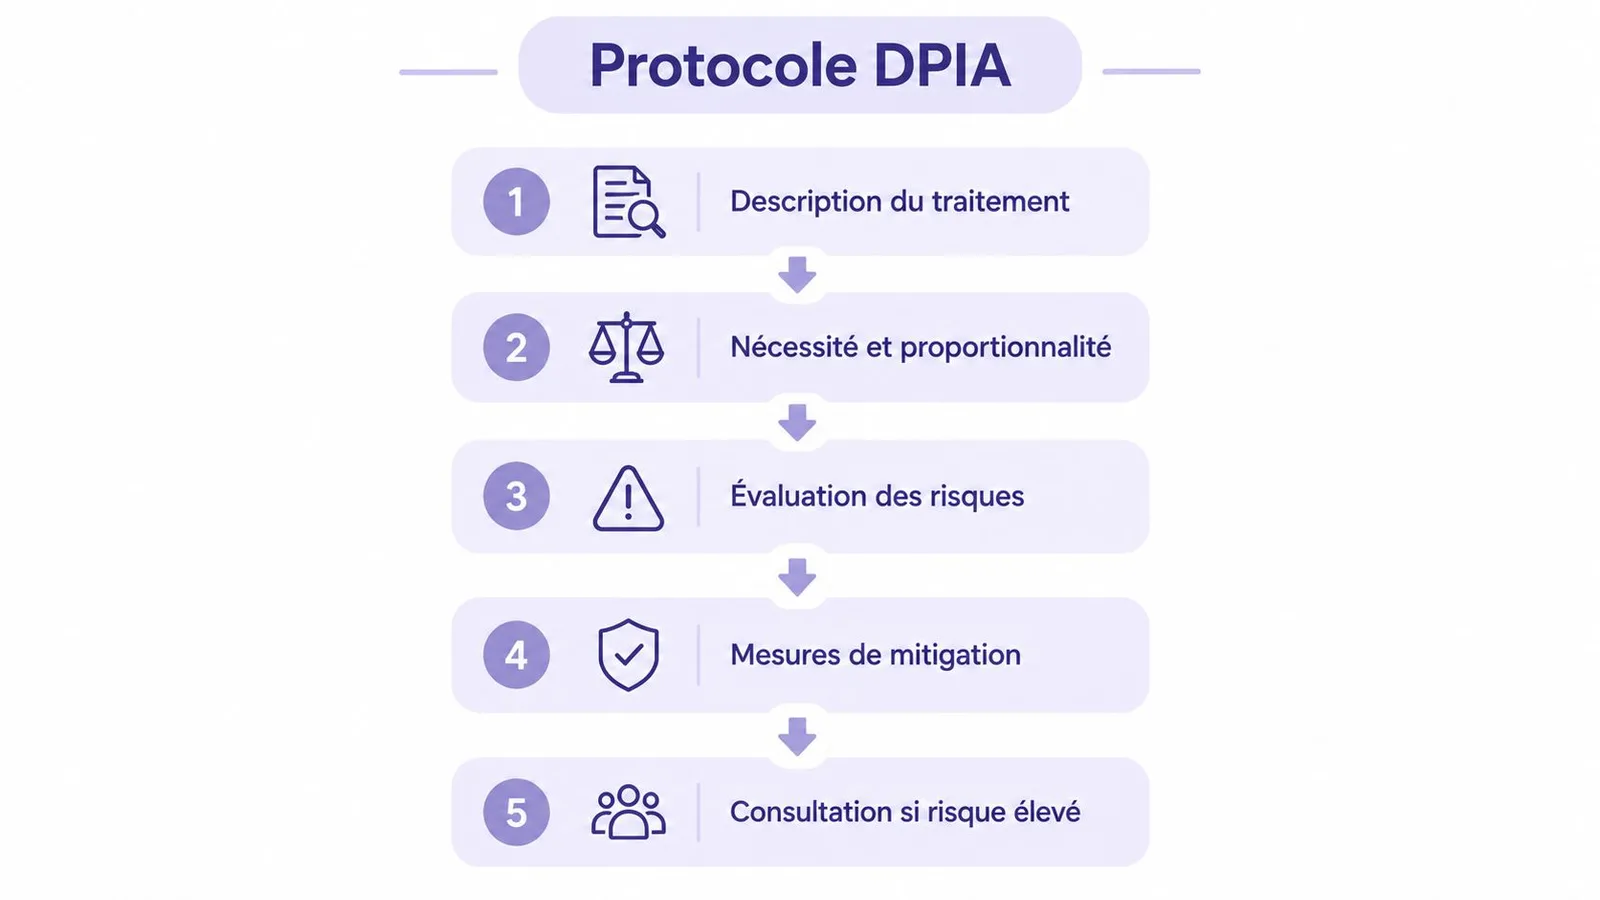
Le dossier doit recenser les risques d'écoute non autorisée, de fuite, de corrélation abusive, d'erreur de transcription et de biais dans l'analyse automatisée. Il doit ensuite rattacher chaque risque à une mesure, par exemple le chiffrement au repos et en transit, la MFA, la restriction par rôle, la purge automatique, la pseudonymisation et la revue des exports.
Test pratique : si un administrateur peut télécharger une année d'enregistrements sans justification, la minimisation n'est pas démontrée.
La validation du DPO doit être conservée avec les décisions techniques, les versions de configuration et les résultats de tests. Une DPIA peut être évitée dans un cas très limité, lorsque l'enregistrement est ponctuel, annoncé, limité à 30 jours et réalisé sans transcription. Dès qu'une IA analyse le contenu, cette exception ne doit plus servir de raccourci. Les règles concrètes relatives à l'enregistrement sont détaillées dans ce guide sur l'enregistrement des conversations téléphoniques.
Une politique identique pour tous les métiers est une mauvaise politique. Un appel de réception dans un hôtel, une conversation entre un patient et une clinique et un échange avec un service public ne présentent ni les mêmes données, ni les mêmes obligations, ni les mêmes attentes de preuve.
| Secteur | Durée de rétention | Hébergement requis | Mesures techniques minimales |
|---|---|---|---|
| Santé | Courte par défaut, à définir avec le besoin médical et juridique | Certification HDS si l'appel contient une donnée de santé | TLS 1.3, chiffrement AES-256 au repos, tenants séparés, MFA, journaux horodatés, export chiffré, purge certifiée |
| Secteur public | Alignée sur la politique d'archives applicable | Exigences de souveraineté et qualification adaptées au marché public, SecNumCloud à examiner | Journalisation des accès, contrôle par rôle, chiffrement, export chiffré et traçabilité des suppressions |
| Hôtellerie | Courte, souvent limitée à la finalité de service ou de preuve | Hébergement UE à privilégier | Information claire, opposition simple, MFA, séparation des accès, purge automatisée et journaux d'administration |
Un appel qui contient une information de santé ne peut pas être traité comme une conversation commerciale ordinaire. L'article L.1111-8 du Code de la santé publique définit l'hébergement numérique de données de santé et implique une certification HDS pour l'activité concernée (cadre HDS et hébergement des données de santé). L'hébergement peut se situer dans l'Espace économique européen, avec un contrôle strict des accès distants depuis un pays tiers.
Les collectivités doivent exiger une visibilité complète sur les accès et les sous-traitants, surtout lorsque les appels concernent des usagers. Dans l'hôtellerie, la réception peut traiter des demandes d'identité, de réservation ou de paiement. L'information doit être compréhensible et la conservation limitée à ce que la relation client justifie.
Les mesures annoncées par un fournisseur doivent être testées. Un chiffrement au repos ne prouve ni la maîtrise des clés, ni la restriction des exports, ni la purge des copies de sauvegarde.
Une violation de données n'attend pas la réunion juridique suivante. La CNIL a enregistré 6 167 violations notifiées en 2025, soit 9,5 % de plus qu'en 2024, et la notification doit intervenir sous 72 heures lorsque des données personnelles sont touchées (analyse opérationnelle du lien entre RGPD et cybersécurité).
Pendant les premières 24 heures, la DSI contient l'incident. Elle désactive les comptes compromis, bloque les exports, préserve les éléments utiles et horodate chaque action. Le dirigeant constitue une cellule avec la DSI, le DPO, la direction juridique et le fournisseur cloud PBX.
Entre 24 et 48 heures, la cellule qualifie l'exposition. Elle distingue les numéros, les contacts, les enregistrements vocaux, les transcriptions et les éventuelles données sensibles. Elle identifie les personnes concernées, la période, les systèmes touchés et les conséquences probables.
Avant l'échéance des 72 heures, le responsable de traitement prépare la notification à la CNIL lorsque le risque pour les droits et libertés le justifie. Si le risque est élevé, l'entreprise informe aussi les personnes concernées sans délai indu. L'absence d'information complète au départ n'autorise pas l'inaction, les éléments peuvent être complétés ensuite.
Après la notification, l'incident entre dans le registre des violations. L'équipe corrige la cause, vérifie les sauvegardes, revoit la DPIA et teste la procédure. Le registre interne doit contenir la date de détection, la description, les catégories de données, les décisions prises, les notifications et les mesures correctives.
Message interne utile : « Incident téléphonie détecté à [heure]. Systèmes concernés : [systèmes]. Données potentiellement exposées : [catégories]. Mesures immédiates : [actions]. Responsable de la qualification : [nom]. Prochaine décision : [heure]. »
Une grille simple suffit pour démarrer. La gravité augmente si le contenu révèle une santé, une situation financière, une vulnérabilité ou une information confidentielle. Le risque augmente si l'accès est externe, si les données sont exploitables ou si la population concernée ne peut pas se protéger rapidement.
Un fournisseur de cloud PBX doit produire des preuves vérifiables. Avant la signature, le DSI ou l'intégrateur note chaque critère, demande les justificatifs et les conserve dans le dossier fournisseur. Une promesse commerciale ne remplace jamais un contrat, un test ou un journal exploitable.
Localisation des données. Identifiez les centres de données, sauvegardes et miroirs. Exigez aussi la liste des accès depuis des pays tiers.
Certification de sécurité. Vérifiez le périmètre couvert par l'ISO 27001. Dans la santé, la certification HDS doit couvrir l'activité réellement confiée.
Contrat de sous-traitance. Les clauses de l'article 28 doivent préciser instructions, sécurité, assistance, audits, sous-traitants et restitution.
Journalisation. Les accès aux consoles, enregistrements et exports doivent être horodatés, conservés et consultables.
Pseudonymisation. Le service doit permettre de masquer ou protéger l'identité lorsque l'équipe n'en a pas besoin.
Droits des personnes. Testez la recherche, l'export, la rectification et la suppression dans un format structuré.
Gestion des sous-traitants. La chaîne complète doit être déclarée, approuvée et actualisée.
Notification d'incident. Le contrat doit imposer une alerte assez rapide pour qualifier l'incident et respecter les délais réglementaires.
L'hébergement dans l'Union européenne réduit l'exposition aux transferts, mais ne suffit pas à démontrer la conformité. La CNIL rappelle que le RGPD peut s'appliquer à un établissement européen lorsque le traitement est réalisé hors de l'Union, et qu'un transfert hors UE ou EEE doit garantir un niveau de protection approprié (règles territoriales et transferts).
Le secteur impose ensuite ses propres contrôles. Pour la santé, vérifiez HDS et les accès aux informations médicales. Dans le public, documentez la localisation, les sous-traitants et les exigences contractuelles. Dans l'hôtellerie, limitez l'accès aux appels, réservations et données de clients selon les rôles.
Voxbi peut être évalué parmi deux ou trois solutions européennes, avec la même grille et les mêmes preuves. Arrêtez l'analyse si les sous-traitants en cascade sont inconnus, si les journaux restent opaques ou si le fournisseur refuse un audit réel.
À 30 jours, le dirigeant désigne le responsable du traitement. Le DSI cartographie les appels, enregistrements, transcriptions, CRM et sauvegardes. L'inventaire doit préciser les flux, les durées actuelles, les accès et les destinations. Il distingue aussi les contraintes du secteur : données de santé et HDS, exigences du public, ou données de clients dans l'hôtellerie.
À 60 jours, le DPO ou le référent RGPD complète le registre, associe une base légale à chaque finalité et contractualise le fournisseur. Le comité tranche la nécessité d'une DPIA. Les paramètres de purge, de MFA, de chiffrement et d'export sont testés sur des cas réels. Une règle écrite sans preuve d'exécution ne suffit pas.
À 90 jours, la direction valide la procédure de violation, les équipes sont formées et l'audit interne contrôle les éléments disponibles. Le DSI remet les journaux, les tests d'effacement et les documents des fournisseurs. Le dirigeant conserve la décision finale sur les risques acceptés, notamment lorsque le cloud PBX traite des appels sensibles.
Peut-on enregistrer sans consentement ? Oui, si une autre base légale s'applique, si la finalité est précise et si les personnes reçoivent une information complète. Le consentement ne remplace pas cette information.
Un serveur vocal interactif suffit-il ? Non. Il peut informer, orienter ou recueillir un choix. Il ne remplace ni l'analyse de la base légale, ni le registre, ni la politique de conservation.
Faut-il un DPO externe pour 80 salariés ? Le nombre de salariés ne suffit pas. La désignation dépend de l'activité principale, de la surveillance régulière et systématique et du traitement à grande échelle de catégories sensibles.
Comment gérer un salarié qui refuse l'enregistrement ? Expliquez la finalité, vérifiez la base légale et prévoyez une procédure adaptée si l'enregistrement n'est pas indispensable. Une contrainte automatique crée un risque social et juridique.
Les appels WhatsApp Business tombent-ils sous le RGPD ? Oui, dès qu'ils traitent des données personnelles dans le cadre d'une activité européenne. Le canal ne modifie pas les obligations de fond.
Que risque une PME de 60 personnes lors d'un contrôle CNIL ? Elle peut devoir produire des preuves, recevoir une mise en demeure ou faire l'objet d'une sanction. Les plafonds prévus par le RGPD, rappelés dans cet historique de la CNIL, s'appliquent aussi aux petites structures. La taille de l'entreprise ne dispense pas de documenter les traitements.
Voxbi propose un cloud PBX hébergé dans l'Union européenne. Les intégrateurs IT, revendeurs télécom, PME et ETI peuvent comparer sa documentation, ses contrôles et ses engagements contractuels avec leur grille de conformité, puis consulter Voxbi.
Guide téléphonie IP PME : cloud vs hybride, sécurité GDPR, intégrations Teams et CRM, migration et cas santé, hôtellerie et collectivités.
VoIP IP Phone. Guide technique sur le téléphone VoIP IP pour les DSI et intégrateurs. Comparez SIP hardphones, softphones et WebRTC, et découvrez Voxbi
Maîtrisez la gestion des appels téléphoniques en PME et ETI : routage, IVR, files d'attente, cloud PBX européen conforme RGPD et indicateurs clés.
Parlez à notre équipe ou à un partenaire Voxbi certifié.