
Click to call: wat het is en hoe het werkt voor je bedrijf
Wat click to call is, hoe een klik via API en SIP bij het juiste team uitkomt, en wat je regelt voor routering, privacy en de opt-in voor telemarketing.
12 okt 2026
Wat de AVG vraagt van je zakelijke telefonie: de rol van je leverancier, een DPIA voor opnames, bewaartermijnen en de 72-uursregel bij een datalek.

Marc leidt een bedrijf met 35 medewerkers. Deze week klaagt een klant uit Spanje over een verkoopgesprek waar hij nooit om had gevraagd. Marc zoekt uit wat er van dat gesprek bewaard is. Hij vindt het getoonde nummer, een opname van de stem en een transcriptie in het CRM, en elk van die drie kan de klant herkenbaar maken. Daarna ontdekt hij nog meer. De softphone draait bij een buitenlandse leverancier, de belgegevens blijven achttien maanden lang opvraagbaar en inactieve prospects zijn nooit opgeschoond.
Een gesprek via een cloud PBX bevat meer dan een stem. Het systeem legt een nummer vast, plus een datum, een duur en soms notities, gezondheidsinformatie of bankgegevens. De Algemene verordening gegevensbescherming (AVG, internationaal bekend als GDPR) geldt daarom net zo goed voor je telefonie als voor je website, je personeelsdossiers en je CRM. Dit artikel is voor directeuren, IT-managers en integrators die de telefonie van een bedrijf inrichten of beheren.
De AVG geldt sinds 25 mei 2018. In Nederland houdt de Autoriteit Persoonsgegevens (AP) toezicht, in België de Gegevensbeschermingsautoriteit (GBA). De AVG zelf is in beide landen dezelfde. Waar dit artikel op nationale regels ingaat (sectornormen, de ondernemingsraad), gaat het om de Nederlandse situatie. Belgische organisaties toetsen die punten aan hun eigen kaders. Wie een toezichthouder op bezoek krijgt, moet kunnen laten zien wie bij de gegevens kan, waarom ze bewaard worden en hoe ze weer verdwijnen.
Een cloud PBX verwerkt persoonsgegevens zodra hij een nummer aan een medewerker koppelt, een contactkaart bewaart of een gesprek opneemt. Een stem kan iemand identificeren. Metadata laten zien met wie iemand belt, op welke tijden en hoe vaak. Daarom hoort de telefonie in je register van verwerkingsactiviteiten en in je beveiligingscontroles thuis.
Hoe groot het risico is, lees je af aan de configuratie en niet aan de brochure. Misschien host de leverancier de gespreksstromen buiten Europa, op een plek die jouw bedrijf niet controleert. Een gesprekslog blijft soms toegankelijk zonder dat iemand ooit een bewaartermijn heeft gekozen, en opnames van prospects ontsnappen aan elke opschoonronde. Komt er een transcriptie of een automatische analyse bij, dan reist de inhoud verder naar het CRM, naar kwaliteitstools of naar AI-diensten.
Behandel je zakelijke telefonie dus als elke andere bedrijfsapplicatie met persoonsgegevens. Ze heeft een eigenaar, een doel, een bewaartermijn en vastgelegde toegangsrechten nodig.
Bij overtredingen kan de AP volgens haar eigen uitleg van de AVG een boete opleggen van maximaal 20 miljoen euro of 4 procent van de wereldwijde jaaromzet. Een datalek vraagt bovendien om een georganiseerde reactie binnen vaste termijnen.
Breng eerst de gegevensstromen van je cloud PBX in kaart. Leg daarna per toepassing een bewaartermijn vast, maak afspraken met de leverancier, test het verwijderen en beschrijf wat je bij een incident doet. Wie er bij de gegevens kan, hangt ook af van waar ze staan. Daarover gaat de uitleg over datasoevereiniteit.
Volg het pad van één gesprek, dan worden de principes tastbaar. De telefoon ontvangt een nummer en zet een sessie op. Er ontstaan metadata. Het gesprek kan worden opgenomen, naar een transcriptiedienst gaan en daarna in een beheeromgeving blijven staan. Voor elke stap moet je een reden kunnen geven en een eigenaar kunnen aanwijzen.
Rechtmatigheid begint bij de vraag op welke grondslag je de gegevens verwerkt. Een supportgesprek met een klant valt meestal onder de uitvoering van een overeenkomst. Beveiligingscontroles en fraudebestrijding kun je op een gerechtvaardigd belang baseren, mits je de belangenafweging vastlegt. Schrijft een sectorregel een opname voor, dan is een wettelijke verplichting de grondslag. Voor sommige marketingtoepassingen is toestemming de passende grondslag, en die moet vrij, specifiek, geïnformeerd en intrekbaar zijn.
Het doel waarvoor je een opname maakt, bepaalt ook wat je er later mee mag. "De kwaliteit van de service verbeteren" geeft je geen vrijbrief om dezelfde opname te gebruiken om een AI-tool te trainen of om medewerkers individueel te beoordelen. Elk doel hoort in het register, in de informatie aan de betrokkenen en in de instellingen van het systeem.
Dataminimalisatie betekent dat je overbodige gegevens uit de gesprekslog, de exports en de transcripties haalt. Juistheid vraagt dat je verouderde contactkaarten en verkeerde koppelingen aan een gebruiker corrigeert. Opslagbeperking zet dit beleid om in automatische regels.
De AVG noemt zelf geen termijnen. Een bedrijf kan als intern startpunt bijvoorbeeld kiezen voor 6 maanden bij prospectie, 12 maanden bij klantenservice en 24 maanden bij juridisch bewijs, tenzij een sector iets anders voorschrijft. Onderbouw zulke termijnen per verwerking en kopieer ze niet blind naar elke omgeving.
Integriteit en vertrouwelijkheid gaan over versleuteling, toegang, back-ups en het scheiden van omgevingen. De keuze voor een routering, voor TLS of SRTP en voor een niveau van logging valt dus onder privacy by design. De IT-verantwoordelijke zet de bescherming standaard aan. Daarna controleert IT of een beheerder niet meer kan afluisteren of exporteren dan nodig is. Hoe de onderliggende architectuur werkt, lees je in de gids over cloudtelefonie.
Meestal bepaalt het bedrijf zelf waarom het opneemt, hoe lang het bewaart en welke medewerkers toegang krijgen. Dan is het bedrijf de verwerkingsverantwoordelijke. De leverancier van de cloud PBX voert de handelingen in opdracht uit en is doorgaans de verwerker, net als een hostingpartij of een onderhoudspartner.
De integrator die de dienst doorverkoopt en installeert, moet zijn eigen rol helder maken. Hij kan alleen doorverkoper zijn, zonder toegang tot de inhoud. Beheert hij de dienst in opdracht van de klant, dan is hij zelf de verwerker en wordt de leverancier van de cloud PBX zijn subverwerker. Beheert hij het platform namens de leverancier, dan is hij een subverwerker. Voor eigen doelen, zoals facturering, kan hij zelf verwerkingsverantwoordelijke zijn. Kijk daarbij naar het contract en naar hoe er in de praktijk gewerkt wordt, niet naar hoe de integrator zichzelf noemt.
Met deze drie vragen leg je de verantwoordelijkheden vast:
Wie bepaalt het doel? Het klantbedrijf, tenzij de leverancier de gegevens hergebruikt voor een eigen doel.
Wie kiest de bewaartermijn? De verwerkingsverantwoordelijke, rekening houdend met de vastgelegde beperkingen van leverancier en sector.
Wie reageert op een incident? Elke partij heeft eigen plichten. De klant heeft recht op snelle hulp en houdt de regie over de melding.
| Inkoopvorm | Verwerkingsverantwoordelijke | Verwerker | Subverwerker |
|---|---|---|---|
| Rechtstreeks bij een leverancier | Het klantbedrijf | Leverancier van de cloud PBX | Hostingpartij of technische dienst die in de verwerkersovereenkomst staat |
| Via een integrator | Het klantbedrijf | Integrator als die de dienst beheert, anders de leverancier volgens het contract | Leverancier van de cloud PBX en andere toegestane partijen |
| Extern callcenter | Het bedrijf dat het doel bepaalt | Callcenter voor de uitbestede taken | Technische leveranciers die vooraf zijn gemeld en contractueel gebonden |
Artikel 28 van de AVG vraagt om een verwerkersovereenkomst. Daarin staan de instructies, de duur, de categorieën gegevens, de beveiligingsmaatregelen, de subverwerkers, de ondersteuning, de melding van datalekken, de audits en het teruggeven of verwijderen van de gegevens. Belooft een leverancier alleen "veilige hosting" zonder die punten uit te werken, vraag dan om de overeenkomst zelf. Een ISO 27001-certificering helpt integrators om deze toets te structureren, maar vervangt de analyse van de verwerking zelf niet.
Een gegevensbeschermingseffectbeoordeling, kortweg DPIA (data protection impact assessment), is het juiste instrument zodra je cloud PBX gesprekken opneemt, transcribeert, classificeert of beoordeelt. Hoe de leverancier een functie noemt, maakt daarbij niet uit. Een knop met de naam "quality analytics" kan stelselmatige monitoring, profilering of de verwerking van bijzondere persoonsgegevens in gang zetten.
De functionaris gegevensbescherming (FG), IT en de afdeling die de telefonie gebruikt, beginnen met een eerste toets. Een DPIA is verplicht als een verwerking waarschijnlijk een hoog privacyrisico oplevert. De AP verwijst daarvoor naar haar eigen DPIA-lijst en de negen criteria van de Europese toezichthouders. Als vuistregel geldt: voldoet je verwerking aan twee of meer criteria, dan voer je een DPIA uit. Bij telefonie gaat het vooral om stelselmatige monitoring, gevoelige gegevens, profilering, grote aantallen betrokkenen, het combineren van bronnen en kwetsbare betrokkenen.
Het dossier beschrijft de echte gegevensstromen:
herkomst en bestemming: toestellen, SIP, trunks, CRM, beheeromgeving en transcriptie-engine;
de verwerkte gegevens: stem, nummers, metadata, transcripties en eventueel afgeleide kenmerken;
de grondslag per doel: gerechtvaardigd belang, toestemming of een wettelijke verplichting;
wie erbij kan: supervisors, beheerders, de integrator en subverwerkers.
Het tweede deel toont noodzaak en evenredigheid aan. Is het opleiden van medewerkers het doel, dan leg je uit waarom een volledige opname nodig is en een geanonimiseerde steekproef tekortschiet. Gaat het om beveiliging, dan beperk je de toegang en houd je beveiligingsalerts gescheiden van de ruwe inhoud.
Het dossier somt de risico's op: onbevoegd meeluisteren, een lek, onterechte koppeling van gegevens, transcriptiefouten en vooringenomenheid in de automatische analyse. Elk risico krijgt een maatregel. Denk aan versleuteling tijdens transport en in opslag, multifactorauthenticatie (MFA), rolgebaseerde toegang, automatisch opschonen, pseudonimisering en een controle van exports.
Kan een beheerder zonder reden een jaar aan opnames downloaden, dan heb je dataminimalisatie niet aangetoond.
Bewaar het akkoord van de FG samen met de technische besluiten, de configuratieversies en de testresultaten. Neem je alleen af en toe een gesprek op, dan telt dat volgens de AP niet als stelselmatig, want verwerkingen die ad hoc of incidenteel plaatsvinden zijn dat niet. Kies je om die reden geen DPIA te doen, leg dan vast waarom: dat verwacht de AP ook als je aan geen of maar één criterium voldoet. Zodra AI de inhoud van gesprekken analyseert, ligt dat anders, omdat er dan al snel meerdere criteria tegelijk spelen. Wat de AVG vraagt bij het opnemen zelf, staat in de gids over telefoongesprekken opnemen.
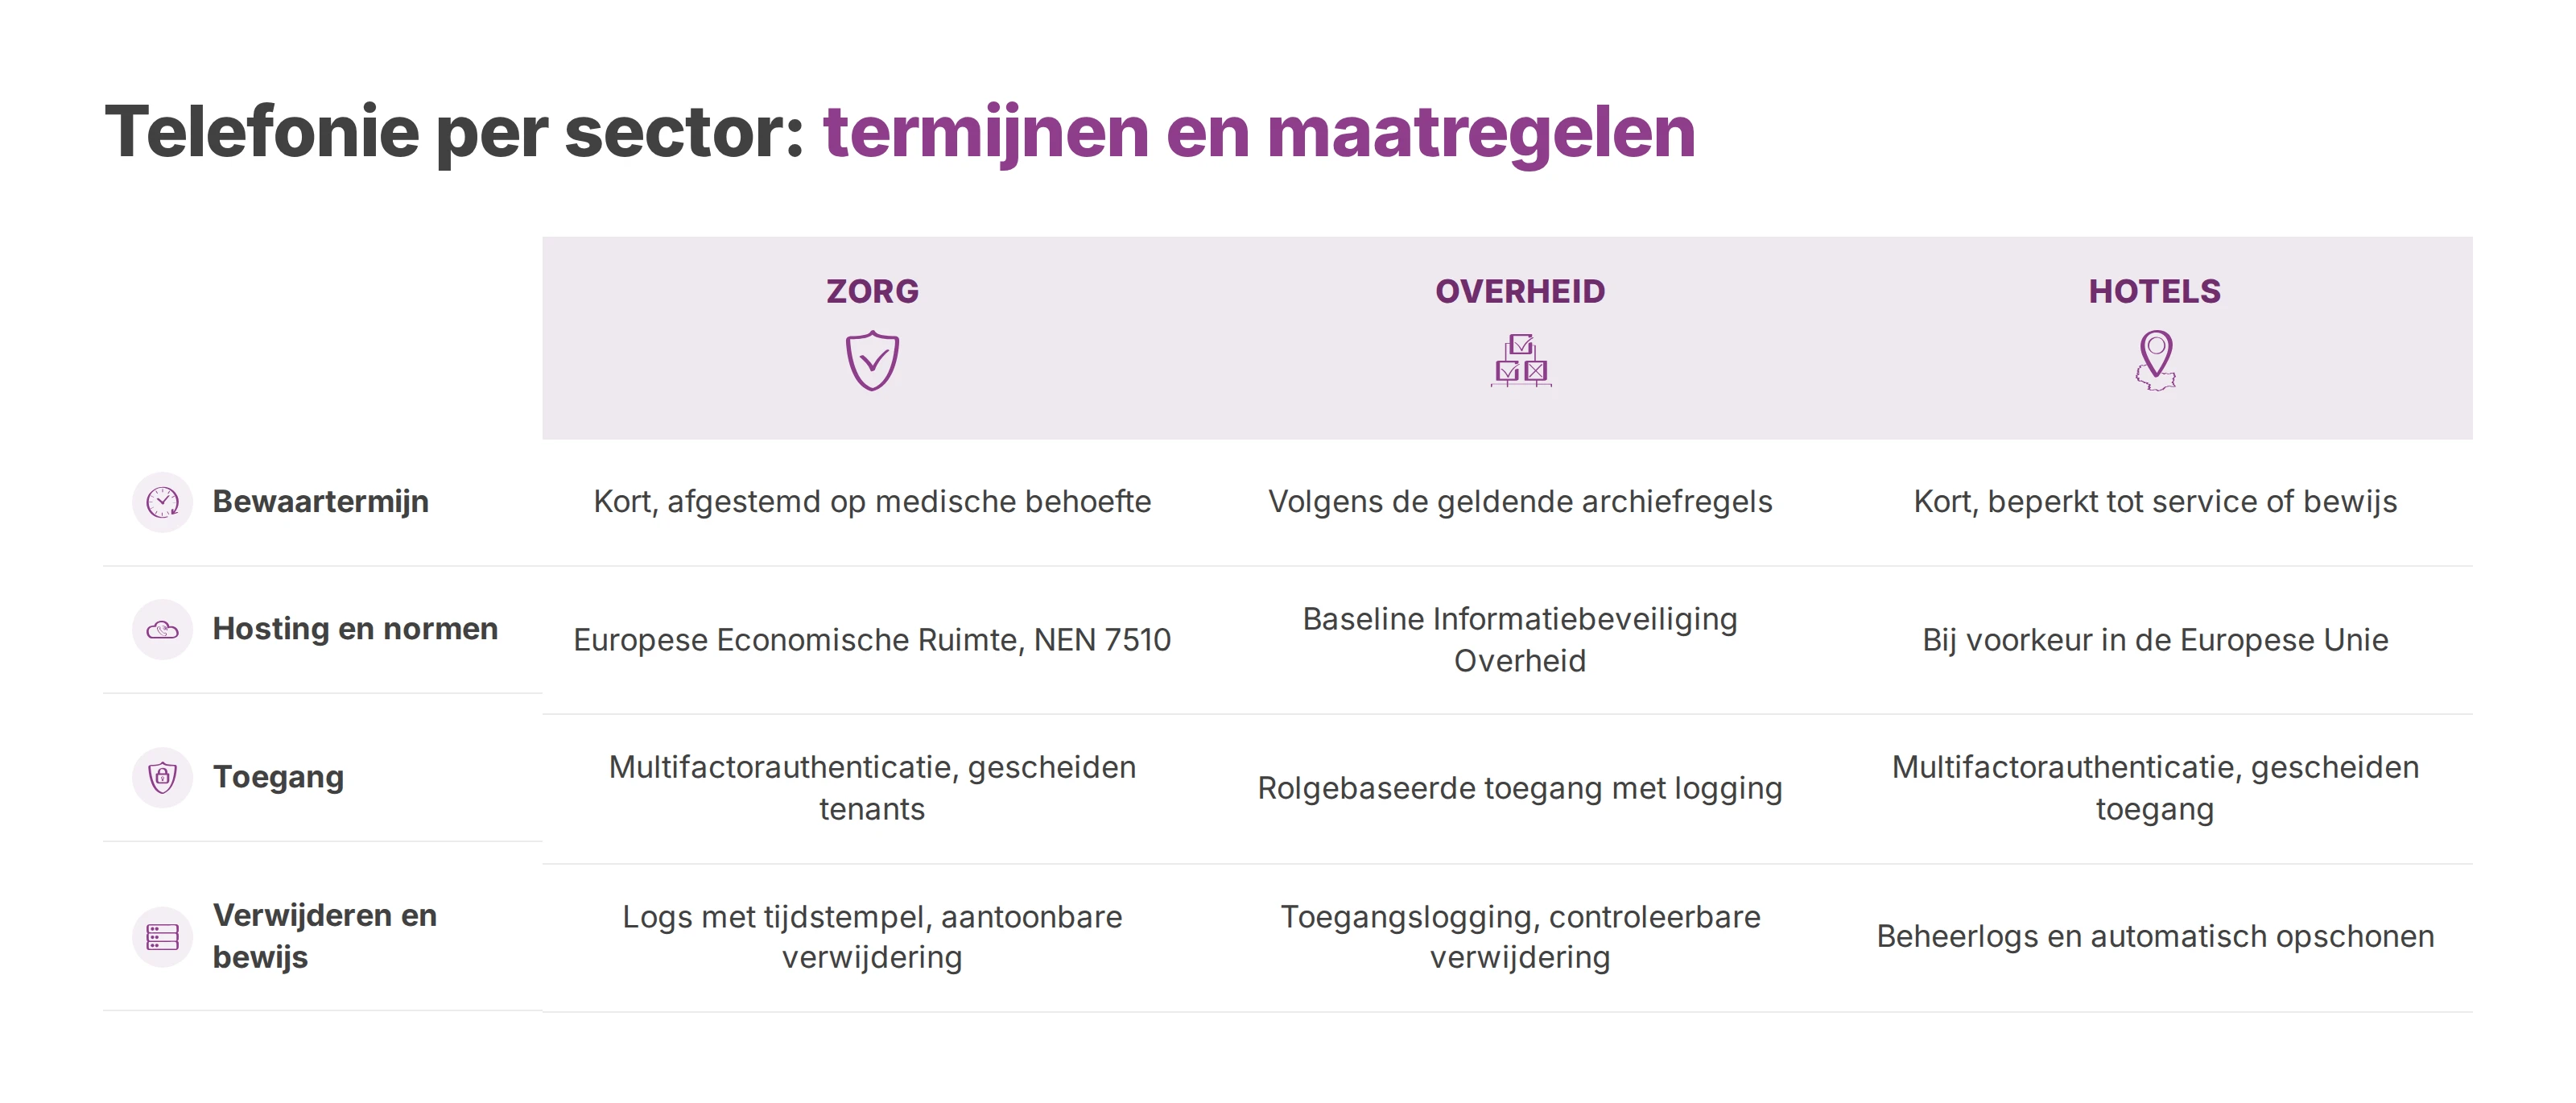
Een hotelreceptie, een kliniek en een gemeentelijk loket verwerken elk andere gegevens. Ze hebben andere plichten en moeten andere dingen kunnen bewijzen. De tabel geeft per sector een vertrekpunt. De normen erin zijn Nederlands.
| Sector | Bewaartermijn | Hosting en normen | Minimale maatregelen |
|---|---|---|---|
| Zorg | Standaard kort, afgestemd op de medische en juridische behoefte | Hosting in de Europese Economische Ruimte, toetsing aan NEN 7510 | Versleuteling tijdens transport en in opslag, gescheiden tenants, MFA, logs met tijdstempel, versleutelde export, aantoonbare verwijdering |
| Overheid | Afgestemd op de geldende archiefregels | Eisen uit de aanbesteding, de Baseline Informatiebeveiliging Overheid (BIO) als kader | Logging van toegang, rolgebaseerde toegang, versleuteling, versleutelde export, controleerbare verwijdering |
| Hotels | Kort, meestal beperkt tot service of bewijs | Bij voorkeur hosting in de Europese Unie | Heldere informatie, eenvoudig bezwaar, MFA, gescheiden toegang, automatisch opschonen, beheerlogs |
Gezondheidsgegevens zijn bijzondere persoonsgegevens onder artikel 9 van de AVG. Een gesprek waarin ze voorkomen, behandel je dus anders dan een gewoon verkoopgesprek. Voor Nederlandse zorgaanbieders noemt het Besluit elektronische gegevensverwerking door zorgaanbieders NEN 7510 als norm voor informatiebeveiliging. Vraag de leverancier daarom hoe zijn dienst zich tot die norm verhoudt. De hosting mag binnen de Europese Economische Ruimte (de EU plus IJsland, Liechtenstein en Noorwegen) liggen, met strikte controle op toegang op afstand vanuit landen daarbuiten.
Gemeenten en andere overheden hebben volledig zicht nodig op toegang en subverwerkers, zeker als gesprekken over burgers gaan. De BIO is daarbij het gezamenlijke normenkader voor Rijk, gemeenten, provincies en waterschappen. In een hotel verwerkt de receptie identiteitsgegevens, reserveringen en betalingen. Gasten moeten begrijpen wat er met hun gegevens gebeurt, en je bewaart niets langer dan de klantrelatie rechtvaardigt.
Test de maatregelen die een leverancier belooft. Staat er versleuteling in opslag in de offerte, vraag dan ook wie de sleutels beheert, of exports zijn afgeschermd en of kopieën in back-ups worden verwijderd.
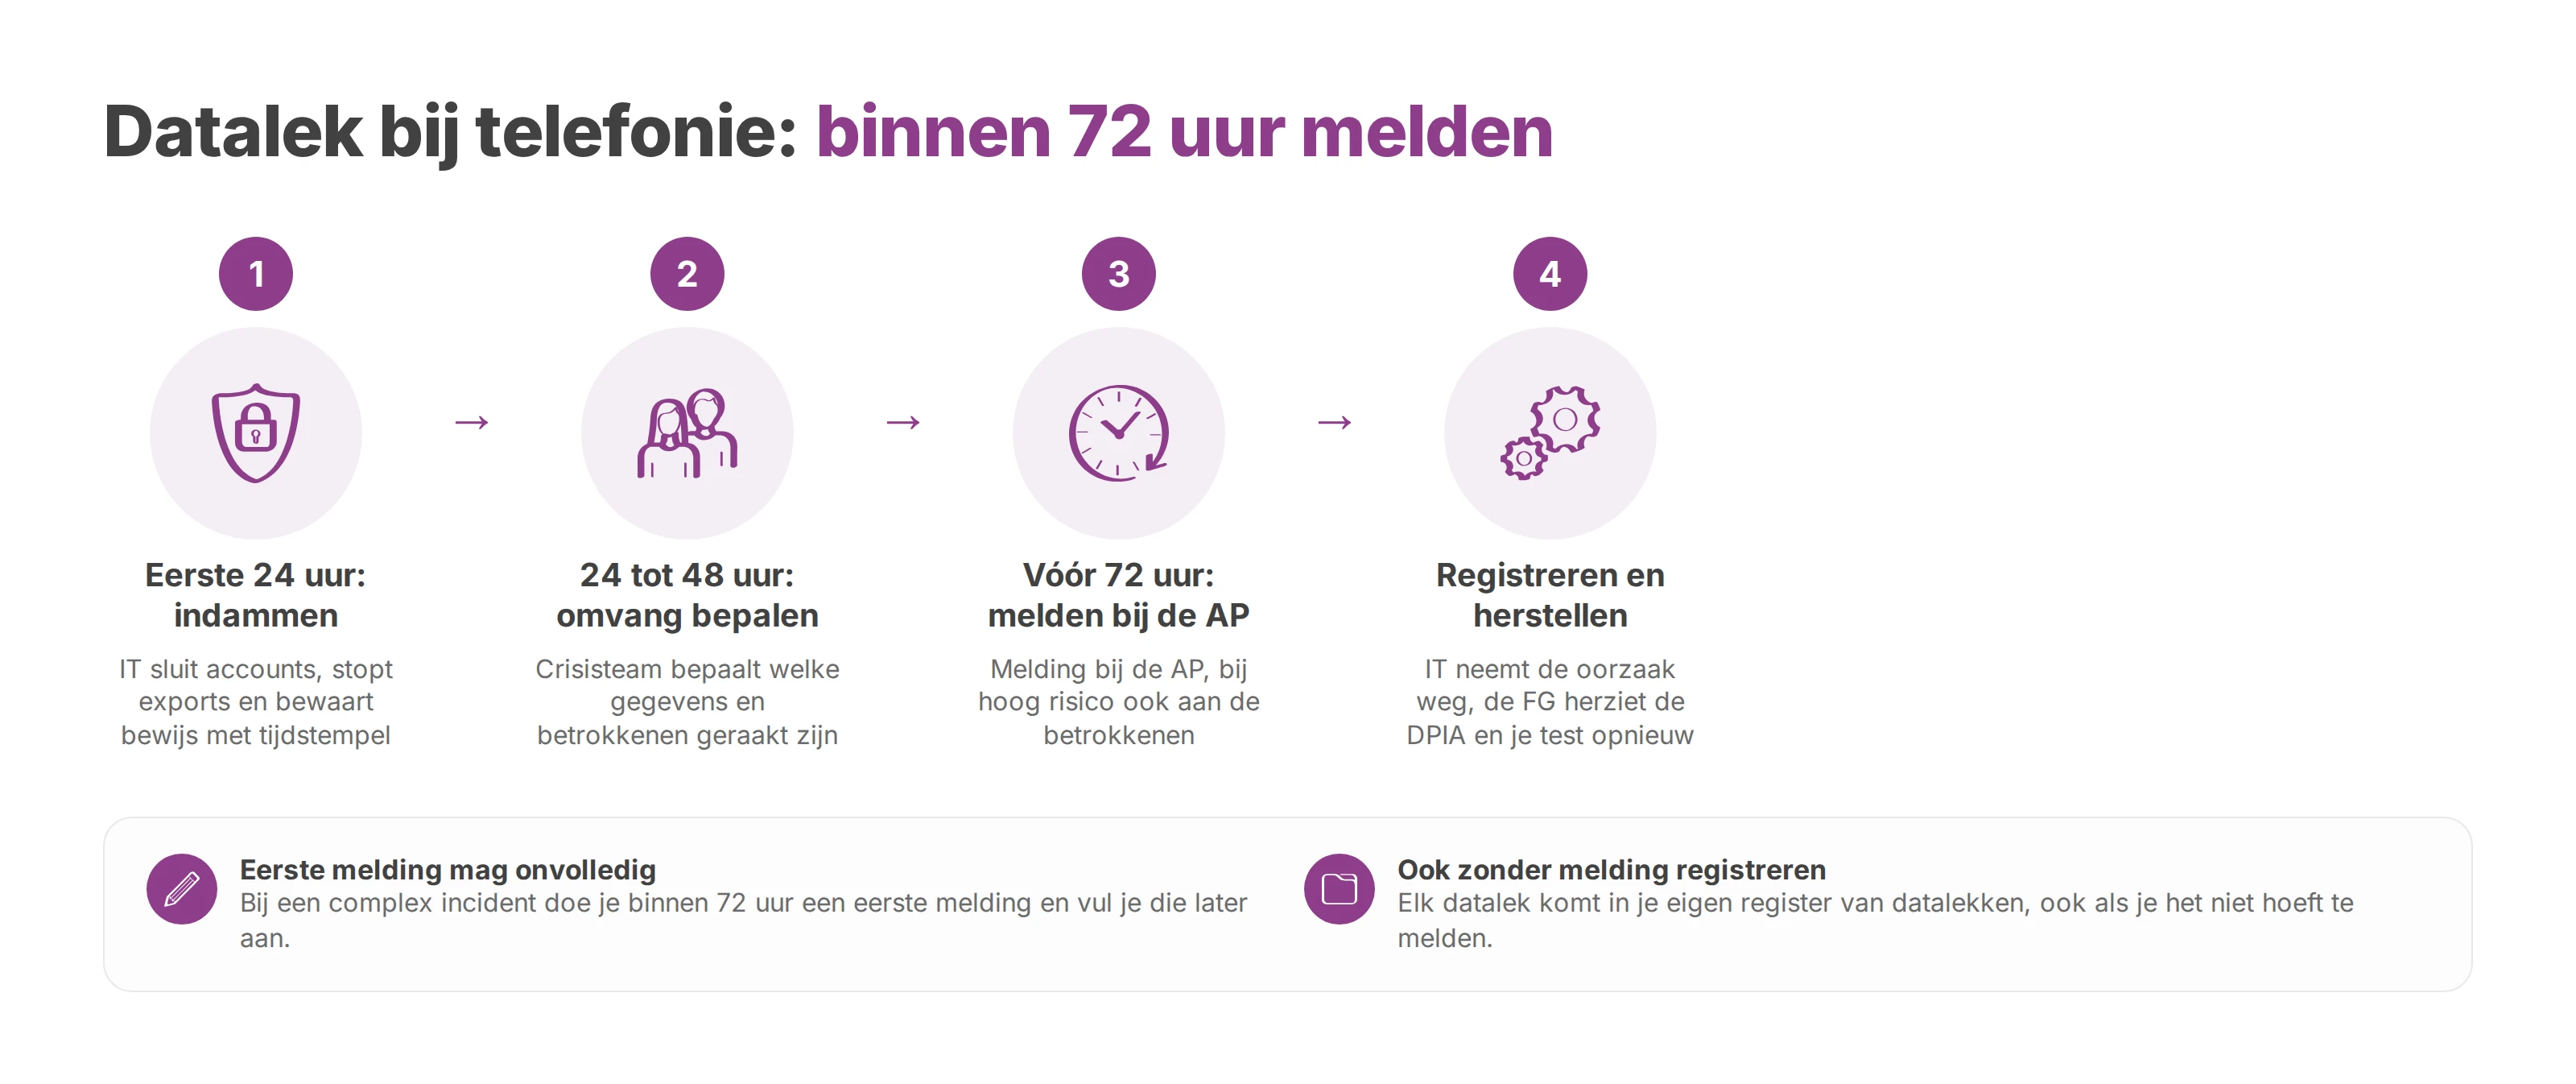
Datalekken zijn geen zeldzaamheid. Volgens de Rapportage datalekken 2025 kreeg de AP in 2025 39.407 meldingen, tegen 37.839 in 2024. Raakt een lek persoonsgegevens, dan meld je het binnen 72 uur na kennisname bij de toezichthouder. Melden hoeft alleen niet als het niet waarschijnlijk is dat het lek een risico oplevert voor de rechten en vrijheden van de betrokkenen.
In de eerste 24 uur damt IT het incident in. Gecompromitteerde accounts gaan dicht, exports worden stilgezet, bruikbaar bewijs blijft bewaard en elke handeling krijgt een tijdstempel. Intussen stelt de directie een crisisteam samen met IT, de FG, juridische zaken en de leverancier van de cloud PBX.
Tussen 24 en 48 uur bepaalt dat crisisteam de omvang. Gaat het om nummers, contacten, spraakopnames, transcripties of ook gevoelige gegevens? Welke betrokkenen, welke periode en welke systemen zijn geraakt, en wat zijn de waarschijnlijke gevolgen?
Vóór het verstrijken van de 72 uur doet de verwerkingsverantwoordelijke de melding bij de AP (in België bij de GBA). Bij een hoog risico informeert het bedrijf ook de betrokkenen zelf, zonder onnodige vertraging. Onvolledige informatie is geen reden om te wachten: de AP vraagt bij een complex incident om een eerste melding binnen 72 uur, die je later aanvult.
Elk datalek komt in je eigen register van datalekken, ook als je het niet hoeft te melden. Je noteert de datum van ontdekking, een beschrijving, de categorieën gegevens, de genomen besluiten, eventuele meldingen en de herstelmaatregelen. IT neemt de oorzaak weg en controleert de back-ups, de FG herziet de DPIA, en daarna test je de procedure opnieuw.
Een kort intern bericht houdt iedereen op één lijn, bijvoorbeeld: "Incident telefonie ontdekt om [tijd]. Betrokken systemen: [systemen]. Mogelijk blootgestelde gegevens: [categorieën]. Directe maatregelen: [acties]. Verantwoordelijk voor de beoordeling: [naam]. Volgend besluit: [tijd]."
Om te beginnen is een eenvoudige risico-inschatting genoeg. De ernst neemt toe als de inhoud iets zegt over gezondheid, financiële situatie, kwetsbaarheid of vertrouwelijke zaken. Het risico groeit als de toegang van buitenaf kwam, als de gegevens direct te misbruiken zijn of als de betrokkenen zichzelf niet snel kunnen beschermen.
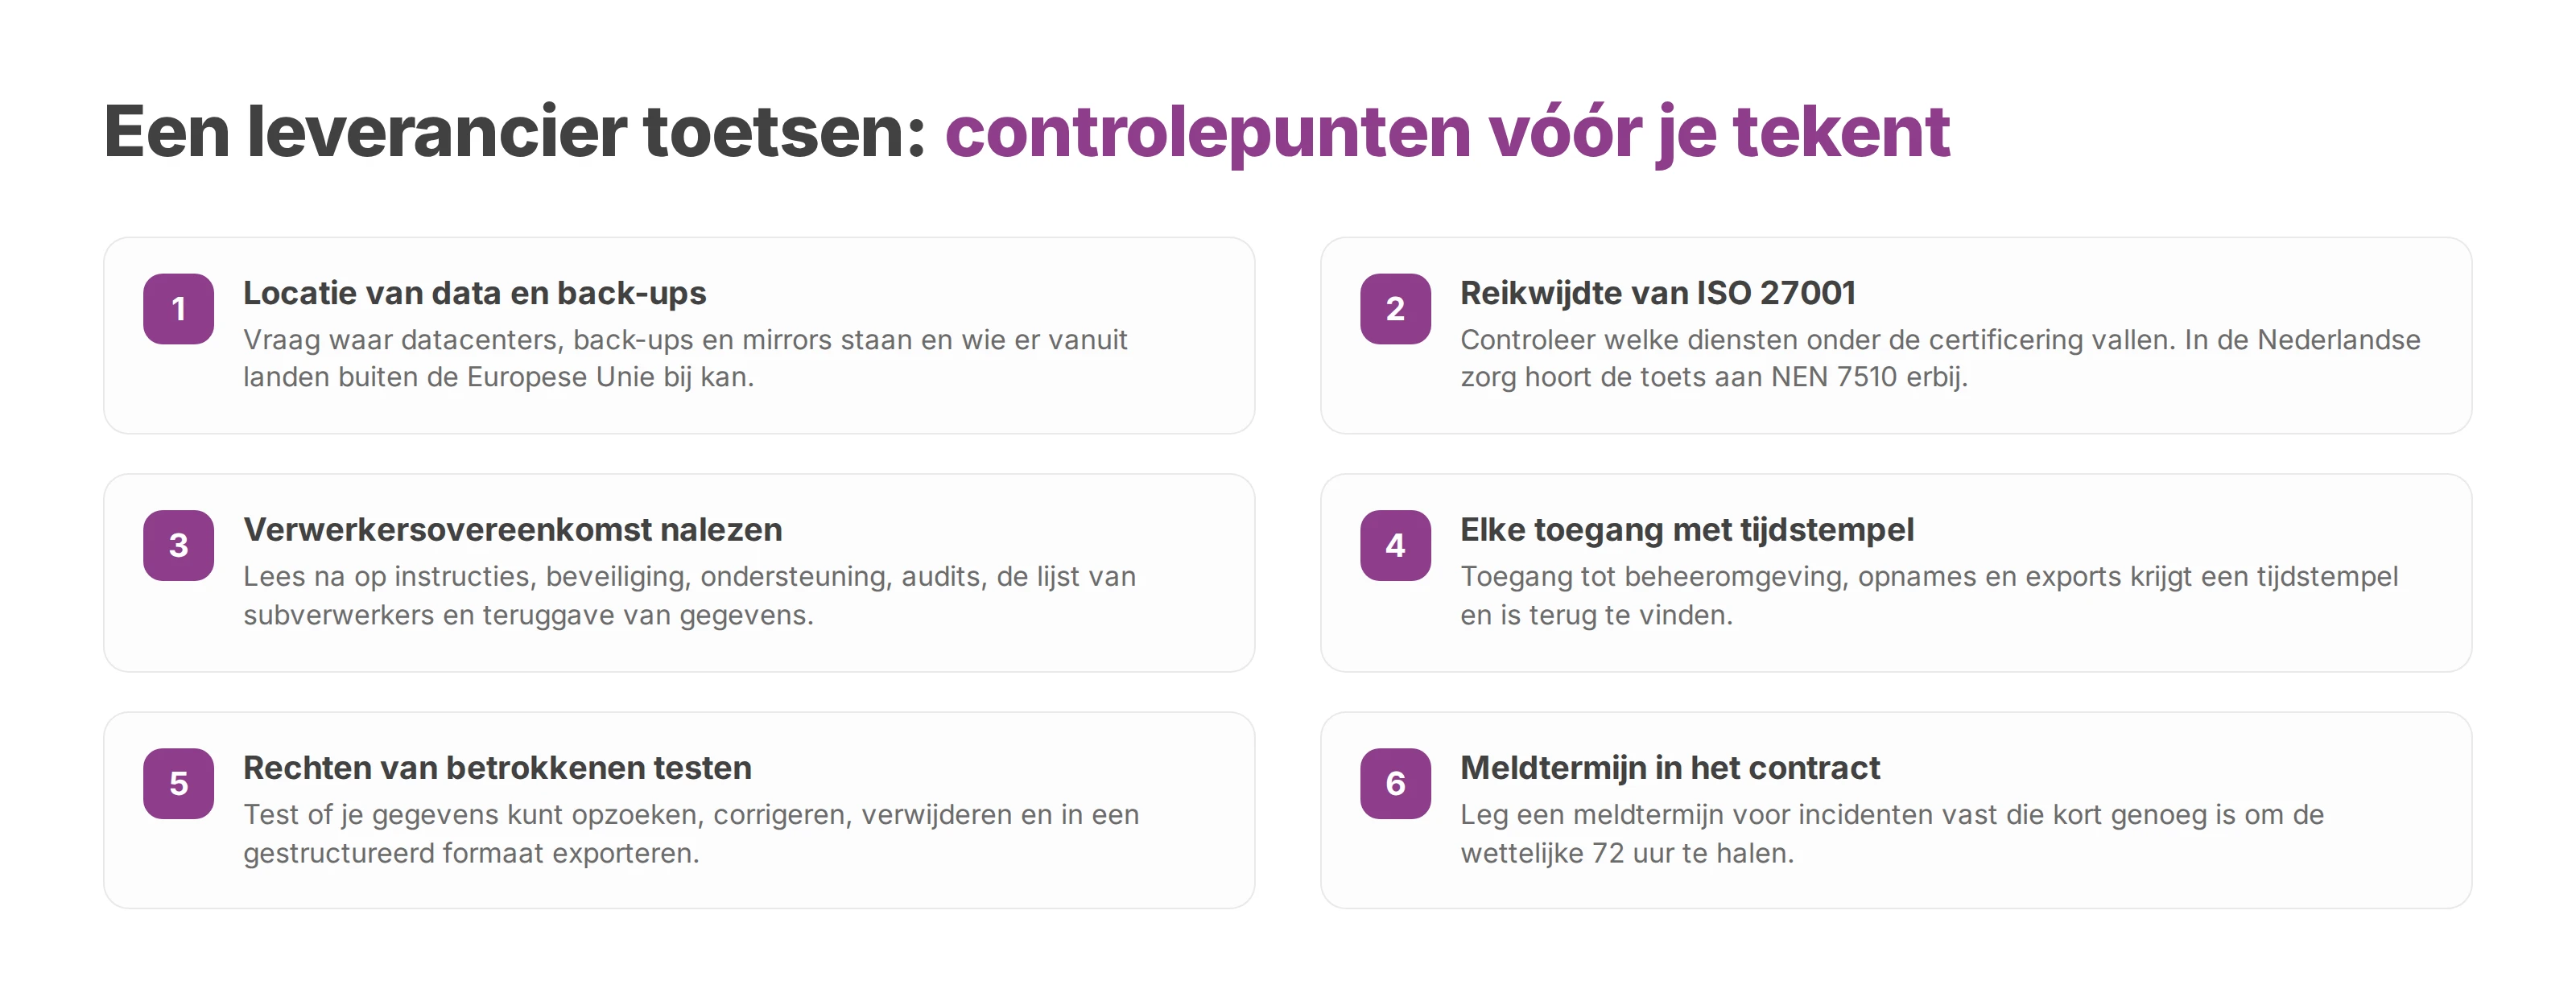
Een leverancier van een cloud PBX moet controleerbaar bewijs leveren. Vóór de ondertekening scoort de IT-manager of de integrator elk criterium, vraagt de onderbouwing op en bewaart die in het leveranciersdossier. Komt er een controle, dan laat je dat dossier zien en geen verkooppraatje.
Vraag waar de datacenters, back-ups en mirrors staan, en wie er vanuit landen buiten de Europese Unie bij kan.
Controleer welke diensten onder de ISO 27001-certificering vallen. In de Nederlandse zorg hoort daar de toets aan NEN 7510 bij.
Lees de verwerkersovereenkomst na op instructies, beveiliging, ondersteuning, audits, subverwerkers en teruggave van gegevens.
Zorg dat elke toegang tot beheeromgeving, opnames en exports een tijdstempel krijgt en terug te vinden is.
Kijk of de dienst identiteiten kan maskeren of pseudonimiseren als een team ze niet nodig heeft.
Test of je de gegevens van een betrokkene kunt opzoeken, corrigeren en verwijderen, en of je ze in een gestructureerd formaat kunt exporteren.
Vraag de volledige, goedgekeurde en actuele lijst van subverwerkers op.
Leg in het contract een meldtermijn voor incidenten vast die kort genoeg is om de wettelijke 72 uur te halen.
Hosting in de Europese Unie verkleint het risico van doorgifte, maar bewijst op zichzelf nog geen naleving. De AVG kan ook gelden voor een Europese vestiging waarvan de verwerking buiten de Unie plaatsvindt. Doorgifte naar een land buiten de Europese Unie of de Europese Economische Ruimte vraagt bovendien om een passend beschermingsniveau.
Elke sector voegt eigen controles toe. In de zorg kijk je naar NEN 7510 en naar de toegang tot medische informatie. Bij de overheid leg je de locatie, de subverwerkers en de aanbestedingseisen vast. In een hotel beperk je per rol de toegang tot gesprekken, reserveringen en klantgegevens.
Je kunt Voxbi samen met twee of drie Europese aanbieders beoordelen, met hetzelfde scoreformulier en dezelfde bewijsstukken. Een leverancier die zijn keten van subverwerkers niet kent, ondoorzichtige logs heeft of een echte audit weigert, valt bij die vergelijking af.
De eerste 30 dagen gaan over overzicht. De directie wijst een eigenaar van de verwerking aan, en IT brengt gesprekken, opnames, transcripties, CRM-koppelingen en back-ups in kaart: waar de gegevens heen gaan, hoe lang ze nu blijven staan en wie erbij kan. Ook de sectoreisen komen erin, zoals de omgang met gezondheidsgegevens in de zorg, de eisen van de overheid of de omgang met klantgegevens in een hotel.
Binnen 60 dagen vult de FG of de privacyverantwoordelijke het register aan, koppelt aan elk doel een grondslag en sluit de verwerkersovereenkomst met de leverancier. Samen met IT en de directie besluit de FG ook of er een DPIA nodig is. Opschonen, MFA, versleuteling en export test je op echte gevallen. Pas dan weet je of het systeem doet wat het beleid zegt.
Binnen 90 dagen ligt er een datalekprocedure die de directie heeft goedgekeurd, en hebben de teams een training gevolgd. Een interne audit controleert wat er ligt, met de logs, de verwijdertests en de documenten van de leveranciers die IT aanlevert. Welke risico's het bedrijf accepteert, beslist uiteindelijk de directie, zeker als de cloud PBX gevoelige gesprekken verwerkt.
Mag je gesprekken opnemen zonder toestemming? Ja, als een andere grondslag geldt, het doel precies is omschreven en de betrokkenen volledige informatie krijgen. Die informatieplicht geldt ook als je wel toestemming vraagt.
Is een aankondiging in het keuzemenu genoeg? Nee. Een keuzemenu kan informeren, doorverwijzen of een keuze vastleggen. De grondslag, het register en het bewaarbeleid regel je daarnaast apart.
Heb je bij 80 medewerkers een externe FG nodig? Het aantal medewerkers beslist dat niet. De aanstelling hangt af van je kernactiviteit: regelmatige en stelselmatige observatie op grote schaal, of de grootschalige verwerking van bijzondere persoonsgegevens.
Wat doe je als een medewerker de opname weigert? Leg het doel uit, controleer de grondslag en zorg voor een alternatieve werkwijze als de opname niet onmisbaar is. In Nederland heeft de ondernemingsraad bovendien instemmingsrecht (artikel 27 van de Wet op de ondernemingsraden) bij voorzieningen waarmee je het gedrag of de prestaties van medewerkers kunt volgen. Een opname afdwingen schaadt de verhouding met je personeel en brengt juridische risico's mee.
Vallen zakelijke gesprekken via WhatsApp Business onder de AVG? Ja, zodra ze persoonsgegevens verwerken binnen een Europese bedrijfsactiviteit. Het kanaal verandert niets aan de plichten.
Welke risico's loopt een bedrijf van 60 personen bij een controle? Het moet bewijs kunnen overleggen en kan een last onder dwangsom of een boete krijgen. De boetemaxima van de AVG gelden ook voor kleine organisaties. Leg je verwerkingen dus vast, hoe klein je bedrijf ook is.
Voxbi levert een cloud PBX die in de Europese Unie wordt gehost. Leg de documentatie, de controles en de contractuele afspraken van Voxbi naast je eigen scoreformulier en neem daarna contact op met Voxbi.
Wat click to call is, hoe een klik via API en SIP bij het juiste team uitkomt, en wat je regelt voor routering, privacy en de opt-in voor telemarketing.
Hoe een draadloze voip telefoon werkt, wanneer DECT of wifi past en hoe je de handsets aan je cloud-pbx koppelt en uitrolt.
Een keuzemenu neemt oproepen aan en stuurt elke beller naar het juiste team. Lees hoe een IVR werkt, hoe je het ontwerpt en hoe je meet of het helpt.
Praat met ons of met een gecertificeerde Voxbi-partner.