
Telefonie advocatenkantoor: routering, beroepsgeheim en de overstap
Zo zet je de telefonie van een advocatenkantoor op. Elk gesprek krijgt een bestemming, het beroepsgeheim blijft overeind en de overstap verloopt zonder gaten.
9 nov 2026
Vishing is phishing via de telefoon. Lees hoe oplichters je bedrijf bellen, welke signalen je receptie opvangt en hoe je betalingen en accounts beschermt.
De telefoon gaat terwijl de receptie al een bezoeker en een pakketbezorger te woord staat. De beller stelt zich voor als de IT-helpdesk, noemt een inlogprobleem en vraagt om de code die net op de telefoon van een collega binnenkwam. Met die ene code staat een zakelijk account open. Dat is vishing, en voor een mkb-bedrijf met een gedeelde receptie en behulpzame collega's is het een van de goedkoopste manieren om binnen te komen.
Vishing (voice phishing) is phishing via de telefoon. Een oplichter doet zich voor als bank, IT-helpdesk, leverancier of directeur om informatie los te krijgen of iemand tot een handeling te bewegen. Het doelwit is de persoon die opneemt. De telefooncentrale zelf blijft daarbij meestal ongemoeid.
Een phishingmail lijkt op een vervalste brief in de bus. Vishing lijkt meer op een nepbaliemedewerker die het gesprek aangaat, bezwaren weerlegt en de druk opvoert. Geen spamfilter luistert mee, waardoor de beller rechtstreeks bij je collega uitkomt.
Een zakelijk telefoontje krijgt al snel het voordeel van de twijfel. Er zijn vaste leveranciers en externe IT-partners, en de collega's aan de receptie helpen graag. Een naam uit een openbaar organigram is vaak genoeg om een verzoek geloofwaardig te laten klinken.
De telefoon is één kanaal in een aanval die ook via e-mail, sms en nepwebsites loopt. Voor je organisatie komt het neer op een praktische vraag. Wie mag na een telefoontje toegang wijzigen, interne informatie doorgeven of een betaling starten?
Startregel: elk gesprek waarin iemand om een geheim, een betaling of een spoedhandeling vraagt, behandel je als een risicovolle handeling.
Vishing is de sociale manipulatie zelf. Een beller kan daarbij een vervalst nummer tonen, en hoe dat werkt lees je in Wat is spoofing?. Vishing werkt net zo goed vanaf een onbekend nummer, zonder enige technische truc.
Hieruit volgt je verdediging. Een telefoonfilter houdt een deel van de ongewenste gesprekken tegen. Komt het gesprek toch binnen, dan hangt alles af van de controle op het verzoek.
Achter elke smoes zit één ding dat de beller wil hebben, en dat staat zelden in de eerste zin. De tabel koppelt elk scenario aan dat doel en aan de persoon die gebeld wordt.
Vishingscenario's en hun doelwit in het bedrijf
| Scenario | Doel van de beller | Gezochte informatie | Doelwit |
|---|---|---|---|
| Neppe IT-helpdesk | Toegang of een verificatiecode krijgen | Inloggegevens, code per sms of app | Medewerkers zonder training, gebruikers van een werkplek |
| Nepleverancier | Een IBAN wijzigen vóór een betaling | Bankgegevens | Boekhouding, inkoop |
| Neppe directeur | Een spoedoverboeking laten doen | Goedkeuring van de betaling, geheimhouding | Assistent, financiële afdeling |
| Neppe bankmedewerker | Een transactie laten bevestigen | Code, bankgegevens | Treasury, directie |
| Telefoontje naar de receptie | Namen en e-mailadressen verzamelen | Organigram, e-mailadressen | Receptionist, telefoniste |
| Neppe instantie | Doorverwijzen naar een betaalnummer of gegevens ophalen | Persoonsgegevens, betaling | Receptie, administratie |
De neppe IT-helpdesk beroept zich op onderhoud, een geblokkeerd account of een verdachte login. In een typisch scenario vraagt de beller om een verificatiecode, om een pushmelding goed te keuren of om software voor overname op afstand te installeren. De naam van je bekende IT-leverancier rechtvaardigt geen van die handelingen zolang het verzoek niet via het vaste supportkanaal is gecontroleerd.
De nepleverancier belt precies als er een factuur verwacht wordt. De beller meldt een nieuw IBAN en wil de wijziging vóór de vervaldatum doorgevoerd zien. Een echte factuur of een kloppend bestelnummer laat alleen zien dat de beller goed geïnformeerd is. Of het nieuwe rekeningnummer van de leverancier is, blijkt daar niet uit.
De neppe directeur speelt op gezag, en daarom heet dit ook CEO-fraude. Het gaat om een vertrouwelijke overname of een deal die tijdens een reis rond moet. De assistent of boekhouder moet dan kiezen tussen een verzoek dat als uitzondering wordt gebracht en de normale procedure. Die tweede keuze heeft uitdrukkelijk de steun van de directie nodig.
De neppe bankmedewerker beweert de rekeningen van je bedrijf te beschermen en vraagt een transactie te bevestigen die zogenaamd fraude tegenhoudt. In Nederland kennen banken en politie deze aanpak als bankhelpdeskfraude, en hij treft particulieren en bedrijven allebei.
Een telefoontje naar de receptie lijkt onschuldig. De beller wil weten wie de financieel verantwoordelijke is, of een e-mailadres klopt en wanneer iemand op kantoor zit. Met die gegevens belt de oplichter later terug met een beter verhaal. Een receptionist hoeft de interne organisatie niet prijs te geven om een legitiem verzoek door te zetten.
De neppe instantie noemt een onvolledig dossier en vraagt om persoonsgegevens, of verwijst door naar een 0900-nummer. De receptie laat het dossier controleren door de afdeling die erover gaat en volgt de doorverwijzing niet meteen.
Vaak volgen de scenario's elkaar op. Eerst verzamelt iemand namen, daarna belt de neppe helpdesk en tot slot komt het financiële verzoek. Een vervalst nummer maakt het geheel geloofwaardiger. Het risico zit in de handeling waarom gevraagd wordt.
Een verdacht gesprek klinkt vaak beleefd en goed voorbereid. De beller kent de naam van je directeur en spreekt het jargon van je vak. De bruikbare signalen zitten in wat er gevraagd wordt en in de controles die de beller probeert te omzeilen.
De beller eist een handeling op de stelle en noemt elke controle een obstakel.
De beller vraagt de boekhouding, de IT-verantwoordelijke of de directie erbuiten te houden.
De beller wil een wachtwoord, een sms-code of een code uit een authenticatie-app.
De beller wil een IBAN, een toegang, een inlogmethode of een doorschakeling wijzigen.
De beller wil aan de lijn blijven, weigert een onafhankelijke controle of schuift een ander terugbelnummer naar voren.
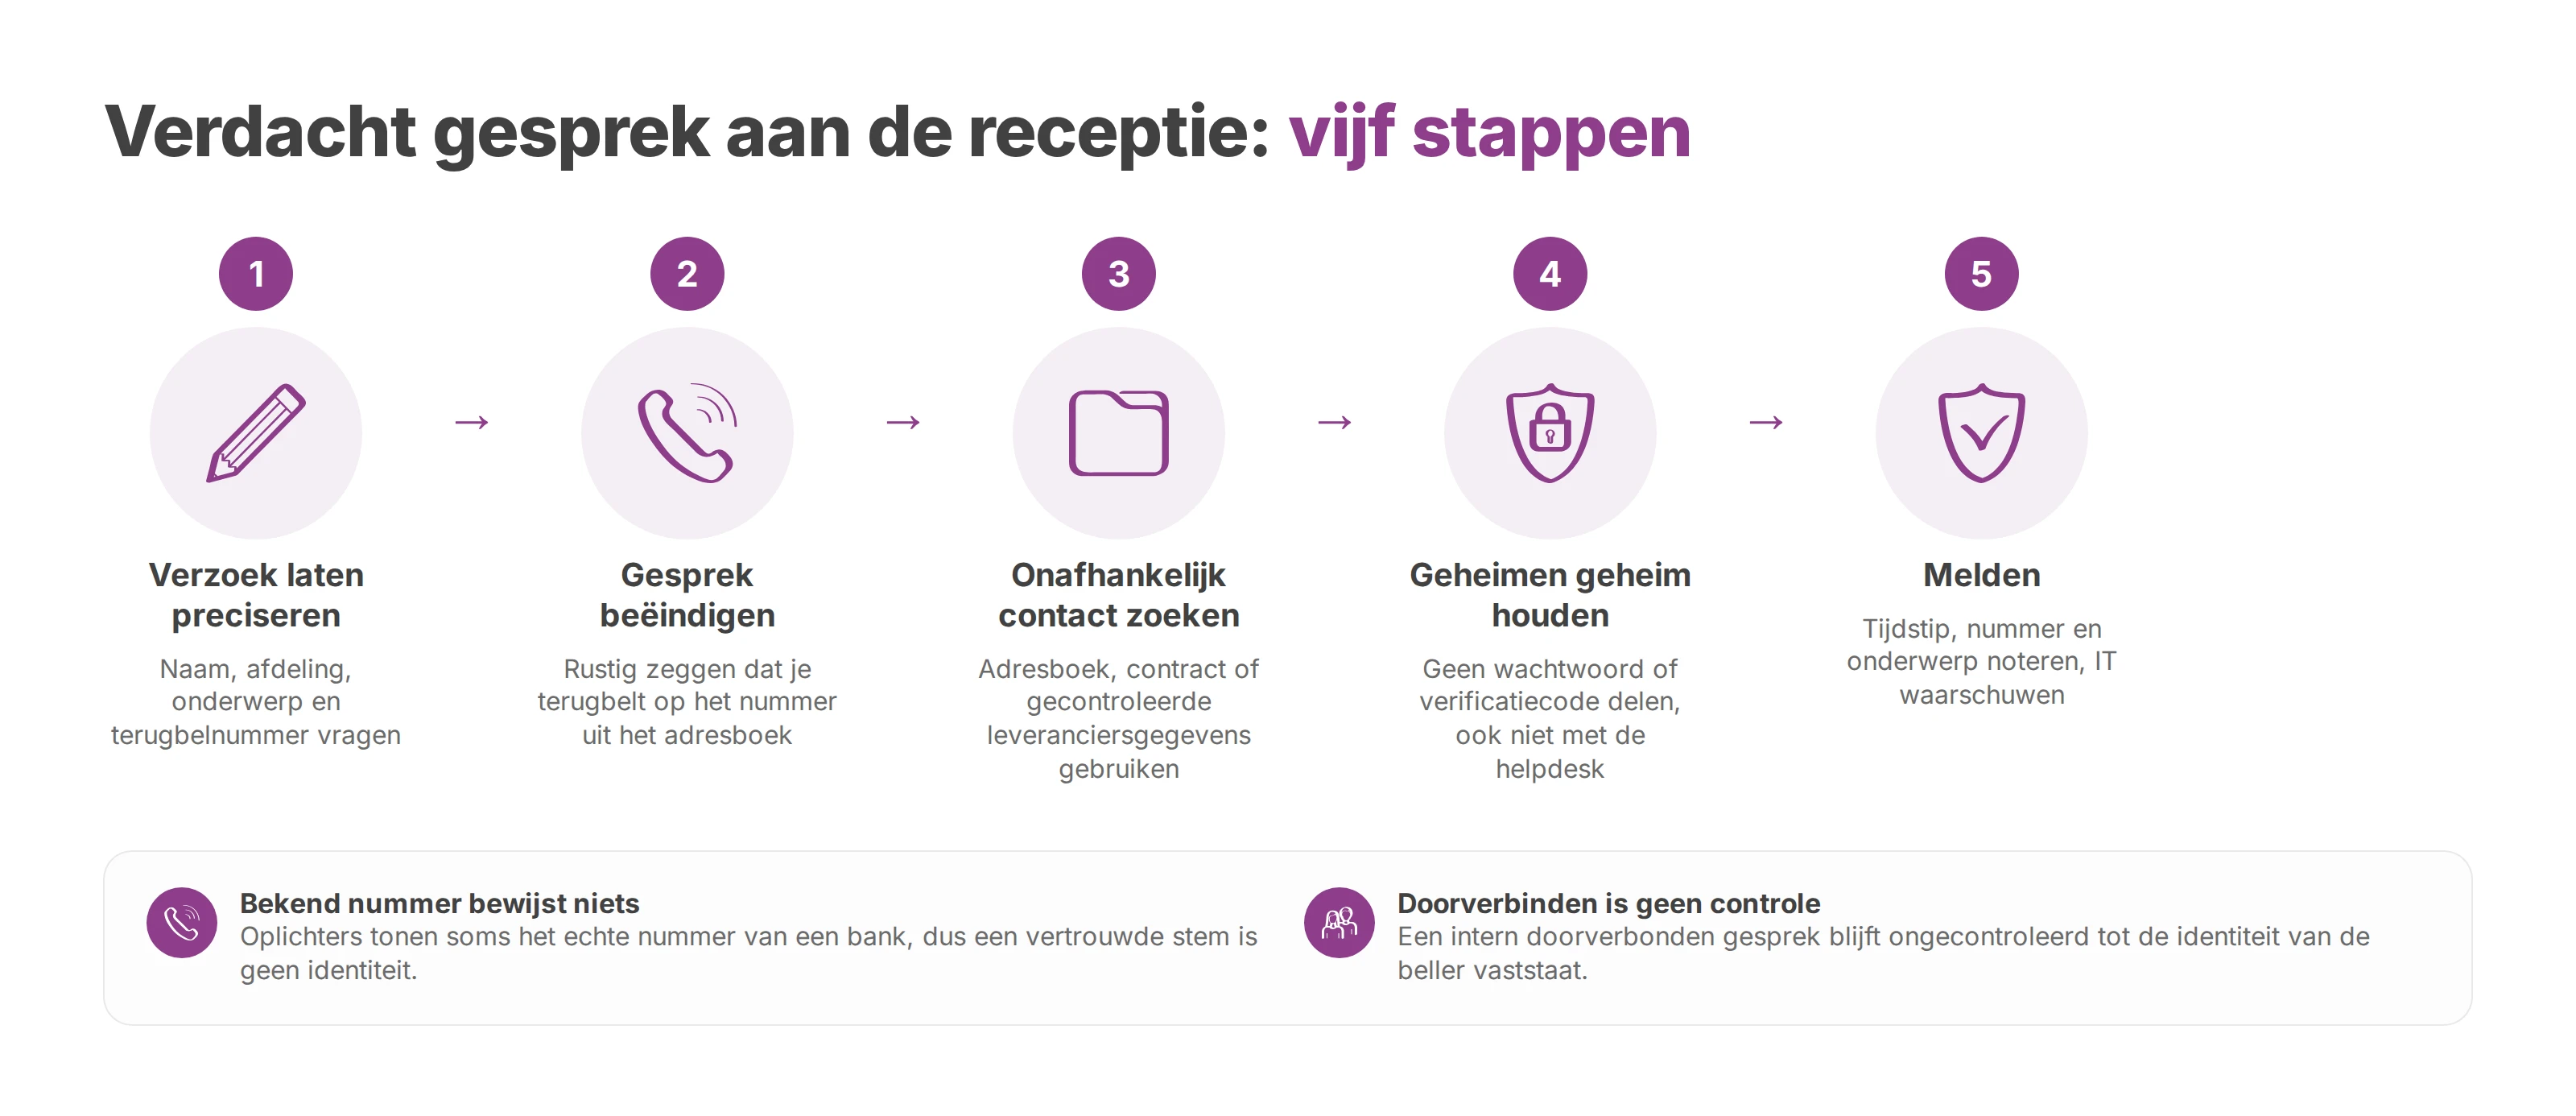
Eén van deze signalen is genoeg om de handeling te pauzeren. Oplichters bellen vanaf willekeurige vaste nummers of tonen het echte nummer van een bank. Een bekend nummer of een vertrouwde stem bewijst dus geen identiteit. Een gesprek zonder spamwaarschuwing is daarmee ook nog geen betrouwbaar gesprek.
Laat het verzoek preciseren. Vraag naar de volledige naam, de afdeling, het precieze onderwerp en het voorgestelde terugbelnummer. Die gegevens leggen het gesprek vast. De beller is daarmee nog niet geïdentificeerd.
Beëindig het gesprek. Zeg rustig dat je terugbelt op het nummer dat in het bedrijfsadresboek staat. Een technische uitleg is niet nodig.
Zoek een onafhankelijk contact. Gebruik het interne adresboek, het contract of de leveranciersgegevens die al gecontroleerd zijn. Het nummer dat tijdens het gesprek werd opgegeven, gebruik je nooit.
Houd geheimen geheim. Geen wachtwoord en geen verificatiecode gaat de deur uit, ook niet naar iemand die zegt van de helpdesk te zijn.
Meld het. Noteer het tijdstip, het getoonde nummer, het onderwerp en wat al gedeeld is, en waarschuw de IT- of beveiligingsverantwoordelijke.
De receptie kan altijd aanbieden een bericht door te geven. Een naam, een e-mailadres, iemands aanwezigheid of het directe nummer van een directeur hoeft ze daarbij niet te bevestigen.
Een interne doorverbinding maakt van een ongecontroleerd gesprek nog geen geverifieerd verzoek. De collega die het gesprek aanneemt, hoort te weten dat de identiteit van de beller nog gecontroleerd moet worden.
Oefenen helpt, mits het leerzaam blijft. Een nepverzoek om een code of een doorschakeling, samen met het IT-team opgezet, laat zien of iedereen het meldkanaal kent. In de nabespreking komen de procedure en de instructies op tafel, en de collega die wilde helpen krijgt geen verwijt.
Een telefoontje dat als vertrouwelijk wordt gebracht, is nooit genoeg om een overboeking goed te keuren. Bij CEO-fraude doet de oplichter zich voor als directeur of diens vertegenwoordiger en vraagt een overboeking, vaak naar een rekening in het buitenland.
Het land van de rekening zegt weinig. Een binnenlandse betaling kan frauduleus zijn en een buitenlandse leverancier volkomen legitiem. De controle richt zich op de identiteit van de aanvrager, de begunstigde en de bevoegdheid om te betalen.
Controles per telefonisch verzoek
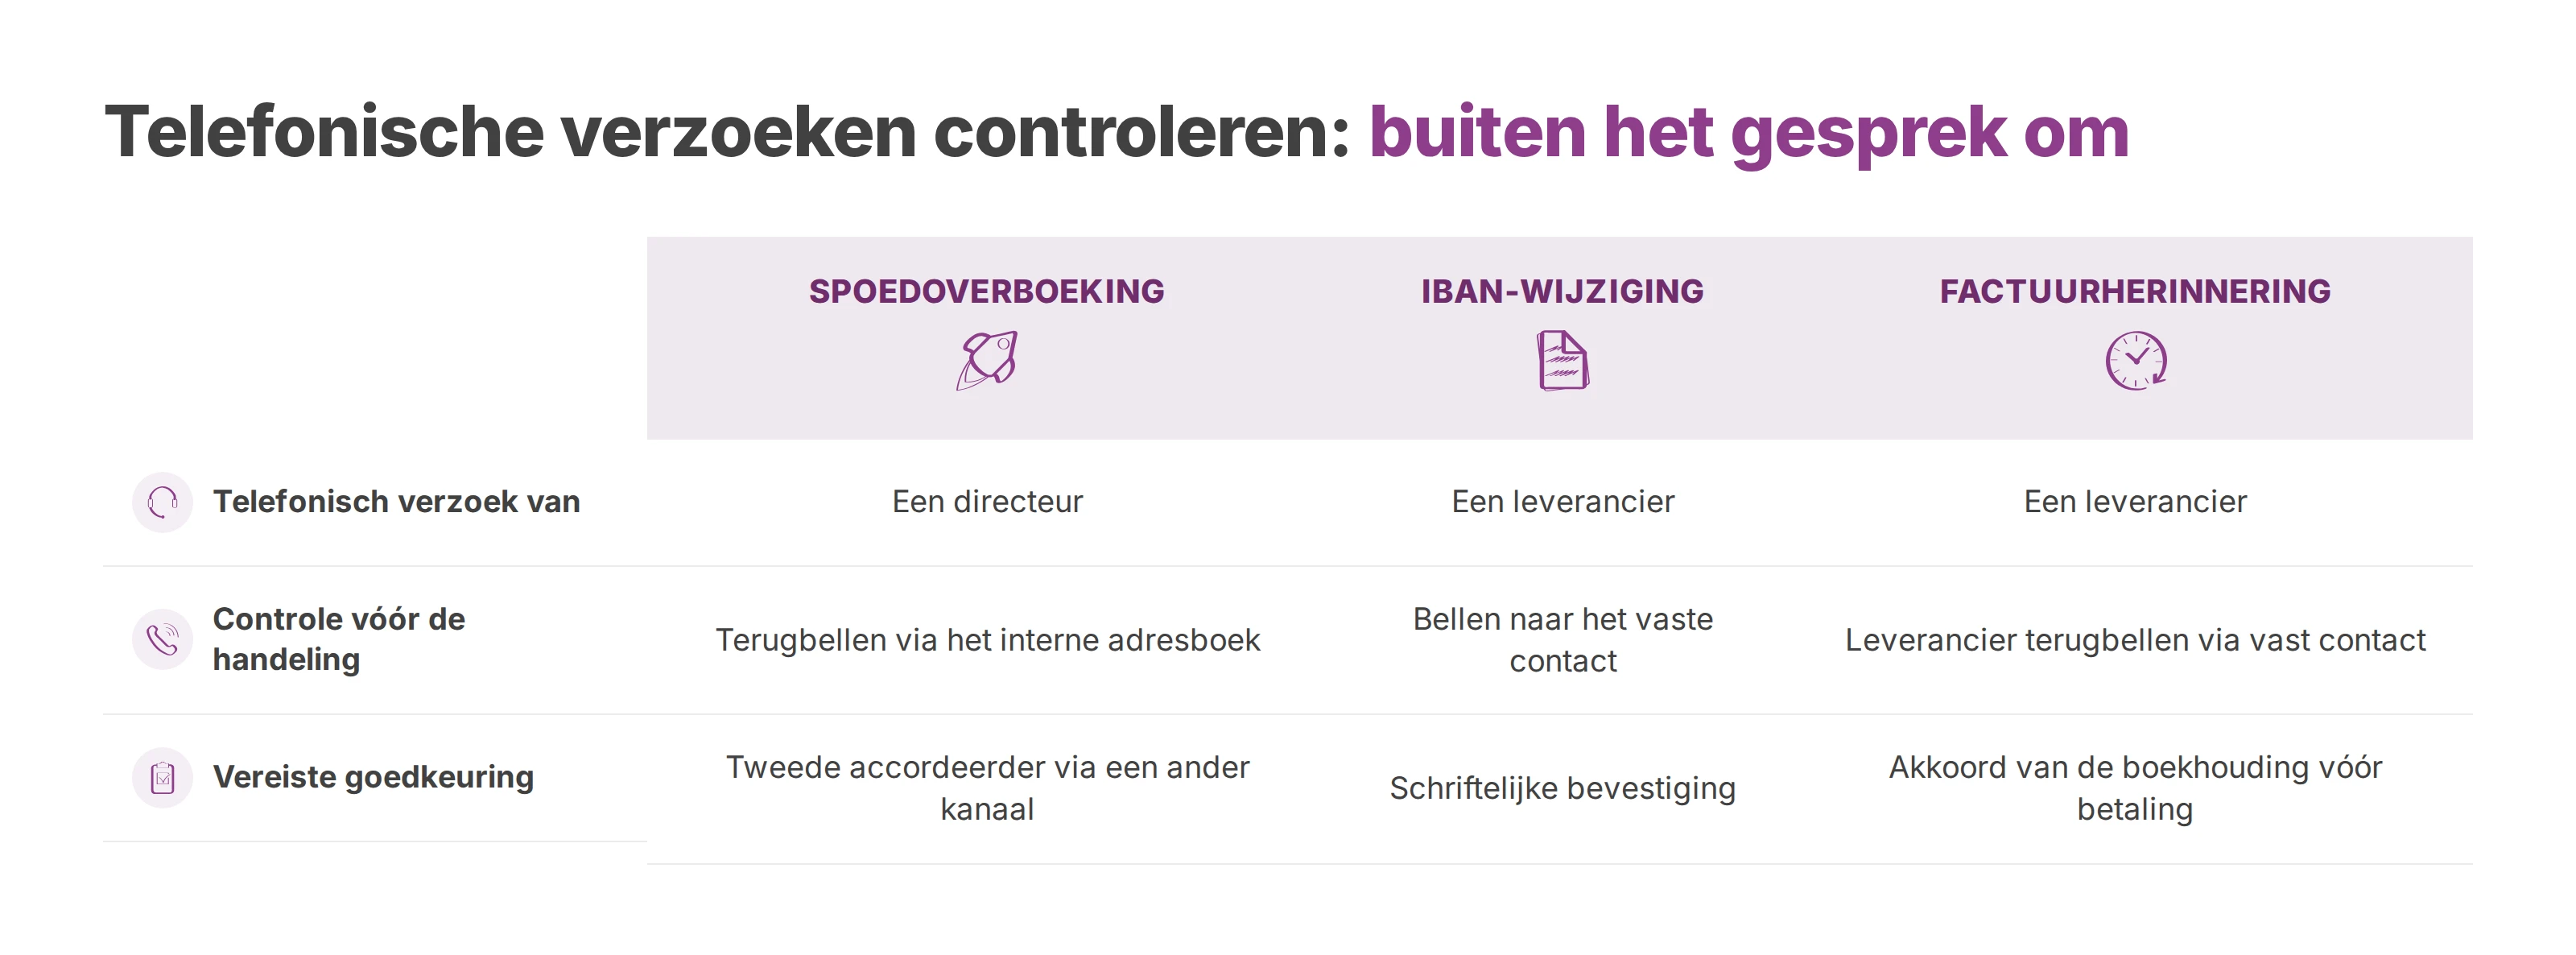
| Verzoek | Controle vóór de handeling | Vereiste goedkeuring |
|---|---|---|
| Spoedoverboeking op verzoek van een directeur | Terugbellen op het nummer uit het interne adresboek | Tweede accordeerder via een ander kanaal, plus een codewoord dat buiten het gesprek is afgesproken |
| IBAN-wijziging van een leverancier | Bellen naar het vaste contact, nooit naar het nummer uit het bericht | Schriftelijke bevestiging en een bedenktijd vóór de wijziging |
| Dringende herinnering voor een factuur | Leverancier terugbellen via het vaste contact | Goedkeuring door de boekhouding vóór betaling |
Het vierogenprincipe werkt wanneer de tweede persoon zelf controleert. De tweede accordeerder bekijkt de begunstigde, de onderbouwing en de uitkomst van het terugbelgesprek. Bevestigen wat de eerste collega aan de telefoon hoorde, telt niet als controle.
De kanalen zijn ook gescheiden. Een telefoontje gevolgd door een bericht van dezelfde onbekende afzender is geen onafhankelijke controle. De schriftelijke bevestiging komt van het vaste contact, gevonden in de gegevens die al in je systemen stonden.
Een bedenktijd bij IBAN-wijzigingen voorkomt dat wijziging en betaling onder druk op elkaar volgen. Die termijn staat in de procedure, net als een bevoegde vervanger voor als de vaste accordeerder er niet is.
Een codewoord dat directie en financiële afdeling buiten elk inkomend gesprek om afspreken, vult de controles op overboekingen en bankwijzigingen aan. De beller krijgt het nooit voorgezegd, en het terugbelgesprek blijft ervan los gewoon staan. Is het codewoord uitgelekt of twijfelachtig, dan komt er een nieuw.
Een krappe deadline rechtvaardigt een controle met voorrang. De controle zelf blijft altijd staan.
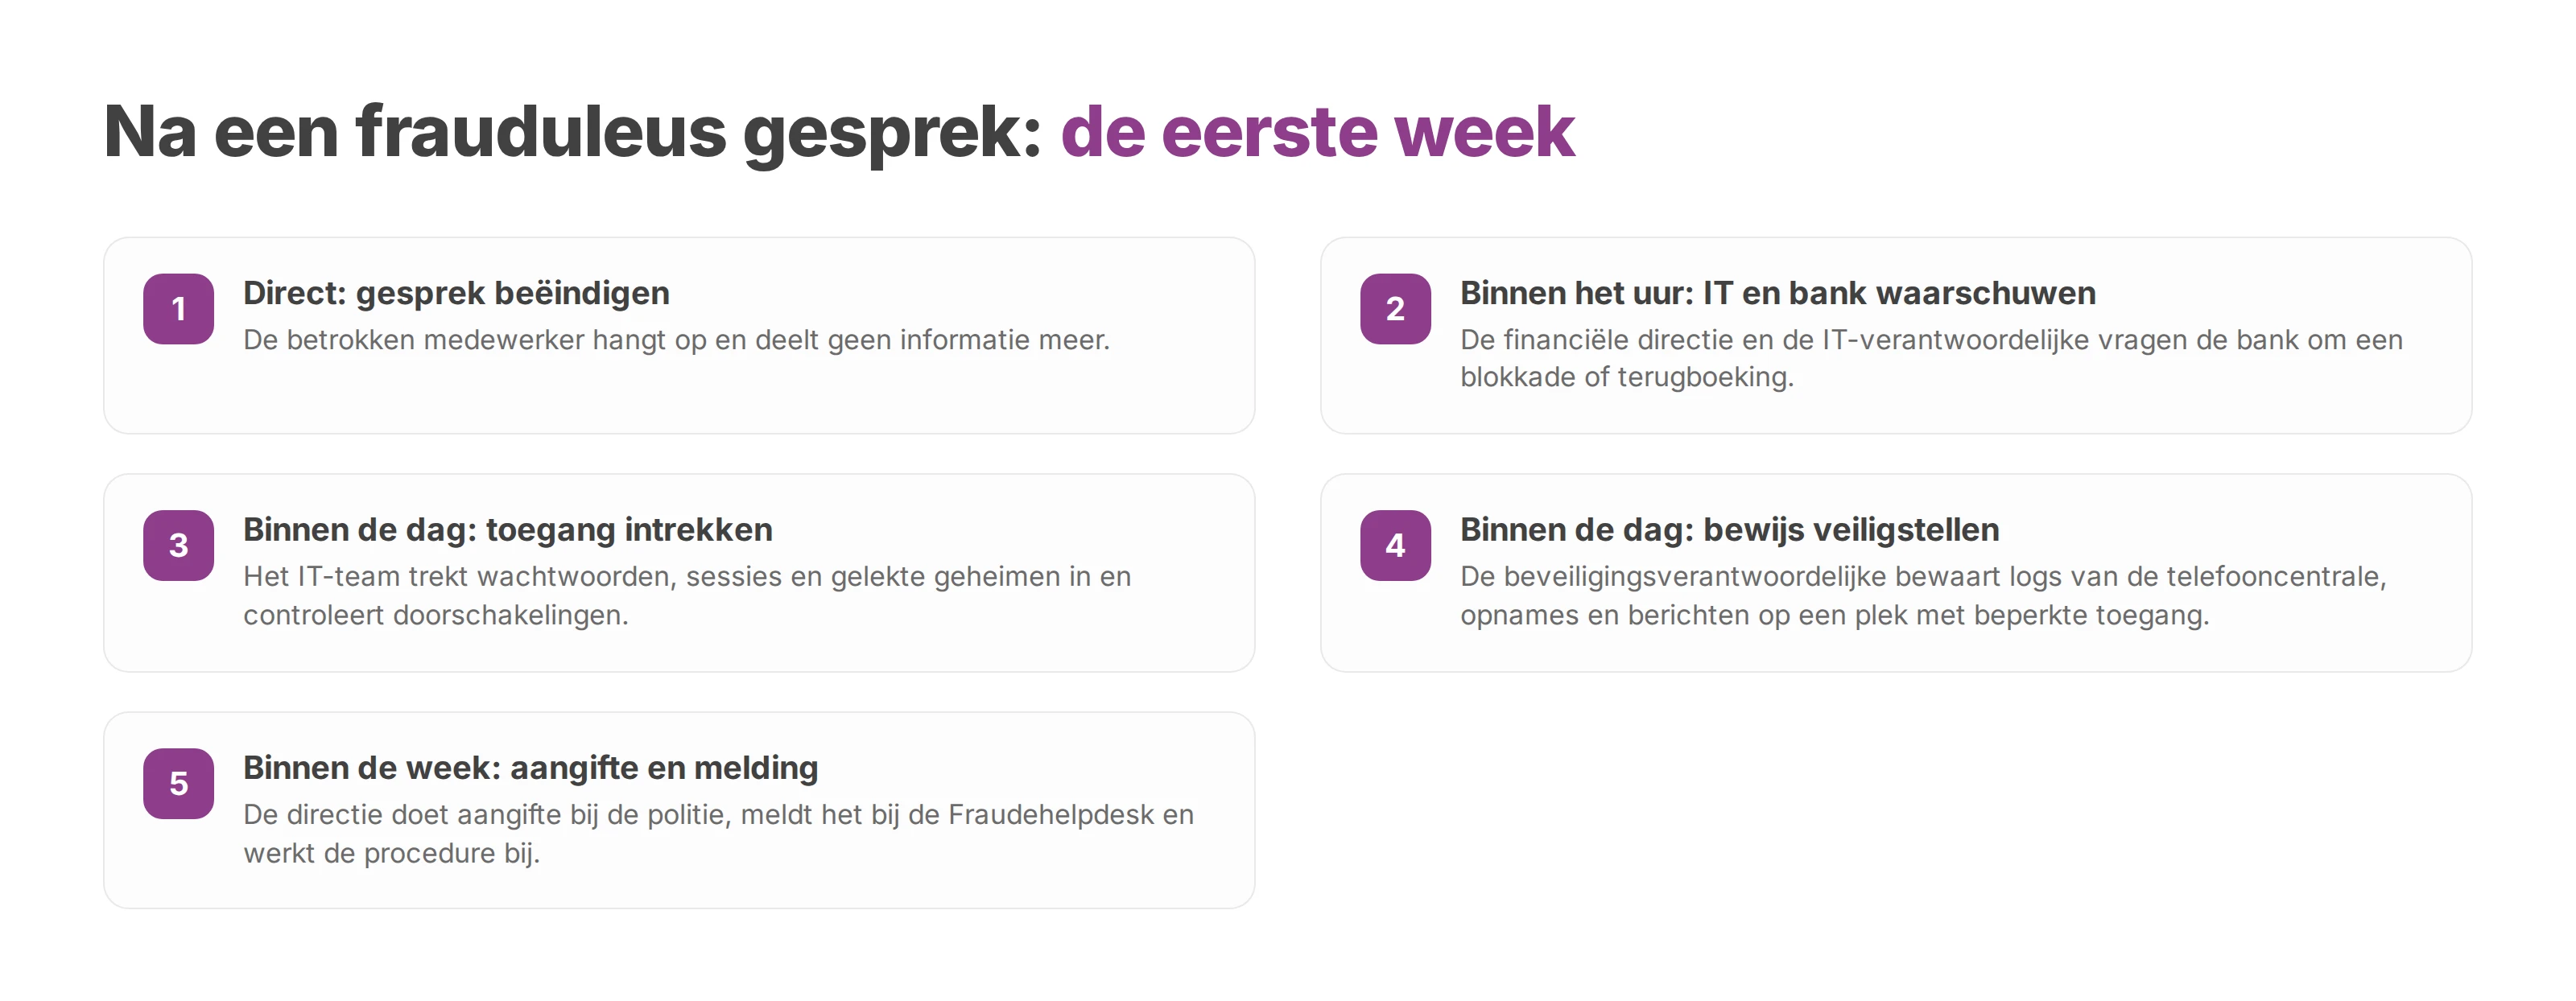
Soms heeft een collega al een code doorgegeven, software geïnstalleerd of een betaling goedgekeurd. Vanaf dat moment telt het indammen van toegang en geldstromen. De vraag of de oplichting herkenbaar was, komt later. Een aanval loopt zelden alleen via de telefoon, dus de reactie dekt ook accounts, mail en betalingen.
Tijdlijn na een frauduleus gesprek
| Wanneer | Actie | Verantwoordelijke |
|---|---|---|
| Direct | Het gesprek beëindigen en geen informatie meer delen | Betrokken medewerker |
| Binnen het uur | IT-verantwoordelijke en bank waarschuwen, blokkade of terugboeking vragen | Financiële directie, IT-verantwoordelijke |
| Binnen de dag | Wachtwoorden, sessies en gelekte geheimen intrekken, doorschakelingen controleren | IT-team |
| Binnen de dag | Logs van de telefooncentrale, opnames en berichten veiligstellen | Beveiligingsverantwoordelijke |
| Binnen de week | Aangifte doen bij de politie, melden bij de Fraudehelpdesk, procedure bijwerken | Directie |
Deze termijnen zijn ijkpunten voor de organisatie. Een gecompromitteerd account beveiligt het IT-team meteen, en een verzoek om terugboeking gaat de deur uit zodra de fraude ontdekt is. De bank kan niet garanderen dat het geld terugkomt.
Een nieuw wachtwoord dekt maar een deel af. Het IT-team trekt actieve sessies in, controleert toegevoegde inlogmethodes en kijkt naar doorstuurregels in de mailbox. Staat er software voor overname op afstand op een werkplek, dan gaat die werkplek van het netwerk en zoekt het team uit wat ermee gedaan is.
Logs van de telefooncentrale, berichten en schermafbeeldingen gaan naar een plek met beperkte toegang. Opnames van telefoongesprekken helpen het verzoek te reconstrueren, als ze bestaan en binnen een geldig kader zijn gemaakt. De originelen blijven bewaard en gaan niet rond in de organisatie.
Brengt een datalek met persoonsgegevens een risico voor de betrokkenen mee, dan meldt je organisatie het waar mogelijk binnen 72 uur na ontdekking bij de Autoriteit Persoonsgegevens. Heeft je organisatie een functionaris gegevensbescherming, dan schuift die meteen aan en wacht niet op het einde van het onderzoek.
De evaluatie test daarna scenario's die telefoon, sms, mail en bedrijfssoftware combineren. De directie past de bevoegdheden, noodcontacten en uitzonderingen aan waardoor de handeling mogelijk was. Een extra bewustwordingsmail dicht dat gat niet.
Instellingen van je telefooncentrale verkleinen het risico, sturen doorverbindingen en maken een incident achteraf analyseerbaar. Of een leverancier een legitieme bankwijziging meldt, blijft een vraag voor een mens.
Blokkeerlijsten houden gemelde nummers tegen. Een beller schakelt alleen snel over op een ander nummer, en een te brede blokkade houdt ook partners buiten. Daarom horen toevoegingen vastgelegd te worden, met een vast moment waarop de lijst herzien wordt.
Voxbi is een cloud-telefooncentrale, gebouwd en gehost in de Europese Unie, dus je gesprekken en gegevens blijven binnen de grenzen van de Europese Unie. Met een keuzemenu, wachtrijen en belroutes stuur je verzoeken naar het juiste team, zodat gevoelige toestellen niet rechtstreeks bereikbaar zijn. Elk Voxbi Managed-pakket bevat hosting in onze Europese cloud, beveiligingsupdates en antifraudebescherming. Gespreksopnames blijven bij Voxbi Managed, afhankelijk van het abonnement, 3 tot 120 dagen op onze server staan.
Antifraudebescherming vult de telefonische controles aan. Wat een beller in het gesprek beweert, controleert je team met de procedure hierboven. Opnames dienen vooral voor de analyse achteraf, en de AVG-regels voor telefonie bepalen hoe dat gebeurt: gesprekspartners worden geïnformeerd, de toegang is beperkt en de bewaartermijn volgt uit het doel.
Hosting in de Europese Unie ondersteunt je datasoevereiniteit en je grip op de verwerking. Of je de AVG naleeft, hangt ook af van je eigen keuzes over doel, informatie aan betrokkenen, toegangsrechten en bewaartermijn.
Loop de blokkeerlijsten na, haal regels zonder reden weg en verwerk recent gemelde nummers.
Controleer of gesprekspartners over opnames geïnformeerd worden en wie de bestanden mag ophalen.
Houd de financiële contacten, de vervangers en de procedure voor IBAN-wijzigingen actueel.
Laat je IT-partner of telecomleverancier het pad van een verdacht verzoek testen, van receptie tot melding.
Voxbi levert een cloud-telefooncentrale die in de Europese Unie gehost wordt, met routering en gespreksopname, en bij Voxbi Managed ook antifraudebescherming. Daarmee ondersteunt de centrale de procedures die je team tegen vishing hanteert. Wil je je instellingen en goedkeuringsroutes samen met ons doorlopen, mail dan naar hello@voxbi.com.
Zo zet je de telefonie van een advocatenkantoor op. Elk gesprek krijgt een bestemming, het beroepsgeheim blijft overeind en de overstap verloopt zonder gaten.
Een voicebot neemt de telefoon op, begrijpt een vrije zin en verbindt door. Lees hoe hij een gesprek verwerkt, wat hij op de lijn nodig heeft en hoe je klein start.
Wachtmuziek voor je telefooncentrale. Wanneer kies je muziek en wanneer een gesproken bericht, wat vraagt de licentie, en hoe test en meet je het geluid per wachtrij?
Start een gratis proefperiode of werk samen met een gecertificeerde Voxbi-partner.