
Numéro vert : tarifs, préfixes et critères de choix
Qu'est-ce qu'un numéro vert ? Qui paie l'appel, préfixes 0800 à 0805, différences avec le numéro azur et le numéro local, et critères de choix.
7 nov. 2026
Vishing en entreprise : scénarios, signaux d'alerte, réflexes à adopter et démarches à suivre après un appel frauduleux.
Le standard sonne pendant que l'accueil gère déjà un visiteur et une livraison. L'appelant se présente comme le support informatique, évoque un problème de connexion et demande le code qui vient d'arriver sur le téléphone d'un collaborateur. Sa demande paraît simple. Pourtant, transmettre ce code peut suffire à lui ouvrir un compte professionnel.
Le vishing est un hameçonnage réalisé par téléphone : un escroc se fait passer pour une banque, un support informatique, un fournisseur ou un dirigeant afin d'obtenir une information ou de provoquer une action. Il ne cherche pas nécessairement à pirater le standard. Il cherche d'abord à convaincre la personne qui décroche.
L'hameçonnage par courriel ressemble à une lettre piégée glissée dans une boîte aux lettres. Le vishing ressemble davantage à un faux guichetier qui engage la conversation, répond aux objections et presse son interlocuteur. Les filtres de messagerie ne contrôlent pas cet échange vocal.
Dans une PME ou une ETI, un appel professionnel bénéficie d'un contexte favorable : fournisseurs réguliers, prestataires informatiques, accueil partagé et collaborateurs habitués à rendre service. Un nom trouvé dans un organigramme public peut suffire à rendre une demande crédible.
Le rapport de Cybermalveillance.gouv.fr indique qu'en 2023, 50 000 particuliers et professionnels ont recherché une assistance concernant l'hameçonnage, toutes formes confondues. Le téléphone fait partie de cette menace multicanale, aux côtés des courriels, messages et faux sites.
Pour les entreprises de France, de Belgique et du Luxembourg, la question opérationnelle reste la même : qui peut autoriser une modification d'accès, transmettre une information interne ou déclencher un paiement après un appel ?
Règle de départ : tout appel demandant un secret, un paiement ou une action urgente doit être traité comme une opération à risque.
Le vishing désigne la manipulation sociale. Le spoofing désigne l'usurpation du numéro affiché, qui peut rendre cette manipulation plus convaincante. Un escroc peut donc pratiquer le vishing avec un numéro inconnu, sans aucune usurpation technique.
Cette distinction détermine la défense. Le filtrage téléphonique peut réduire certains appels indésirables. La vérification de la demande reste indispensable lorsque l'appel passe.
Le tableau suivant permet d'identifier la ressource que l'appelant cherche réellement à obtenir, au-delà du motif annoncé.
Scénarios de vishing et cibles dans l'entreprise
| Scénario | Objectif de l'appelant | Information visée | Cible dans l'entreprise |
|---|---|---|---|
| Faux support informatique | Obtenir un accès ou un code de validation | Identifiants, code SMS ou application | Collaborateurs non formés, utilisateurs d'un poste de travail |
| Faux fournisseur | Modifier un RIB avant un paiement | Coordonnées bancaires | Service comptable, service achats |
| Faux dirigeant | Déclencher un virement urgent | Validation de paiement, confidentialité | Assistant, service financier |
| Faux conseiller bancaire | Faire valider une opération | Code, identifiants bancaires | Trésorerie, dirigeant |
| Appel au standard | Collecter des noms et adresses e-mail | Organigramme, adresses e-mail | Réceptionniste, standard |
| Faux organisme ou administration | Orienter vers un numéro surtaxé ou obtenir des données | Données personnelles, paiement | Accueil, direction administrative |
Le faux support informatique invoque une maintenance, un compte bloqué ou une connexion suspecte. Dans un scénario typique, il demande de communiquer un code d'authentification, d'approuver une notification ou d'installer un outil de prise en main à distance. Le nom d'un prestataire connu ne justifie aucune de ces actions sans vérification dans le circuit habituel de support.
Le faux fournisseur intervient au moment où une facture paraît attendue. Il annonce un changement d'IBAN et demande une mise à jour avant l'échéance. Une facture authentique ou une référence de commande exacte ne prouve pas que le nouveau compte appartient au fournisseur.
Le faux dirigeant s'appuie plutôt sur l'autorité. Il peut évoquer une acquisition confidentielle ou une opération à finaliser pendant un déplacement. L'assistant ou le comptable doit alors choisir entre satisfaire une demande présentée comme exceptionnelle et appliquer une procédure normale. La direction doit explicitement soutenir ce second choix.
Le faux conseiller bancaire prétend protéger les comptes de l'entreprise. Il peut demander de valider une opération supposée annuler une fraude. Selon Cybermalveillance.gouv.fr, la fraude au faux conseiller bancaire a augmenté de 159 % en 2025 en France. Ce constat ne mesure pas uniquement les entreprises, mais confirme l'importance du scénario.
L'appel au standard peut sembler anodin : identifier le responsable financier, vérifier son adresse électronique ou connaître ses horaires. Dans un scénario de préparation, l'escroc rassemble ces éléments pour rappeler ensuite avec une histoire mieux construite. Une réceptionniste n'a pas besoin de révéler l'organisation interne pour transmettre une demande légitime.
Le faux organisme invoque un dossier administratif incomplet. Il peut demander des données personnelles ou orienter vers un numéro surtaxé. L'accueil doit faire vérifier le dossier par le service compétent, plutôt que suivre immédiatement la redirection.
Ces scénarios peuvent se combiner : une collecte de noms précède un faux appel du support, puis une demande financière. L’usurpation du numéro affiché peut renforcer la crédibilité de l'ensemble, mais l'élément décisif reste la nature de l'action demandée.
Un appel suspect n'est pas forcément maladroit ou agressif. L'interlocuteur peut être courtois, connaître le nom du dirigeant et comprendre le vocabulaire métier. Les signaux utiles concernent surtout ce qu'il demande et les vérifications qu'il cherche à empêcher.
Cette checklist résume les alertes à reconnaître pendant la conversation.
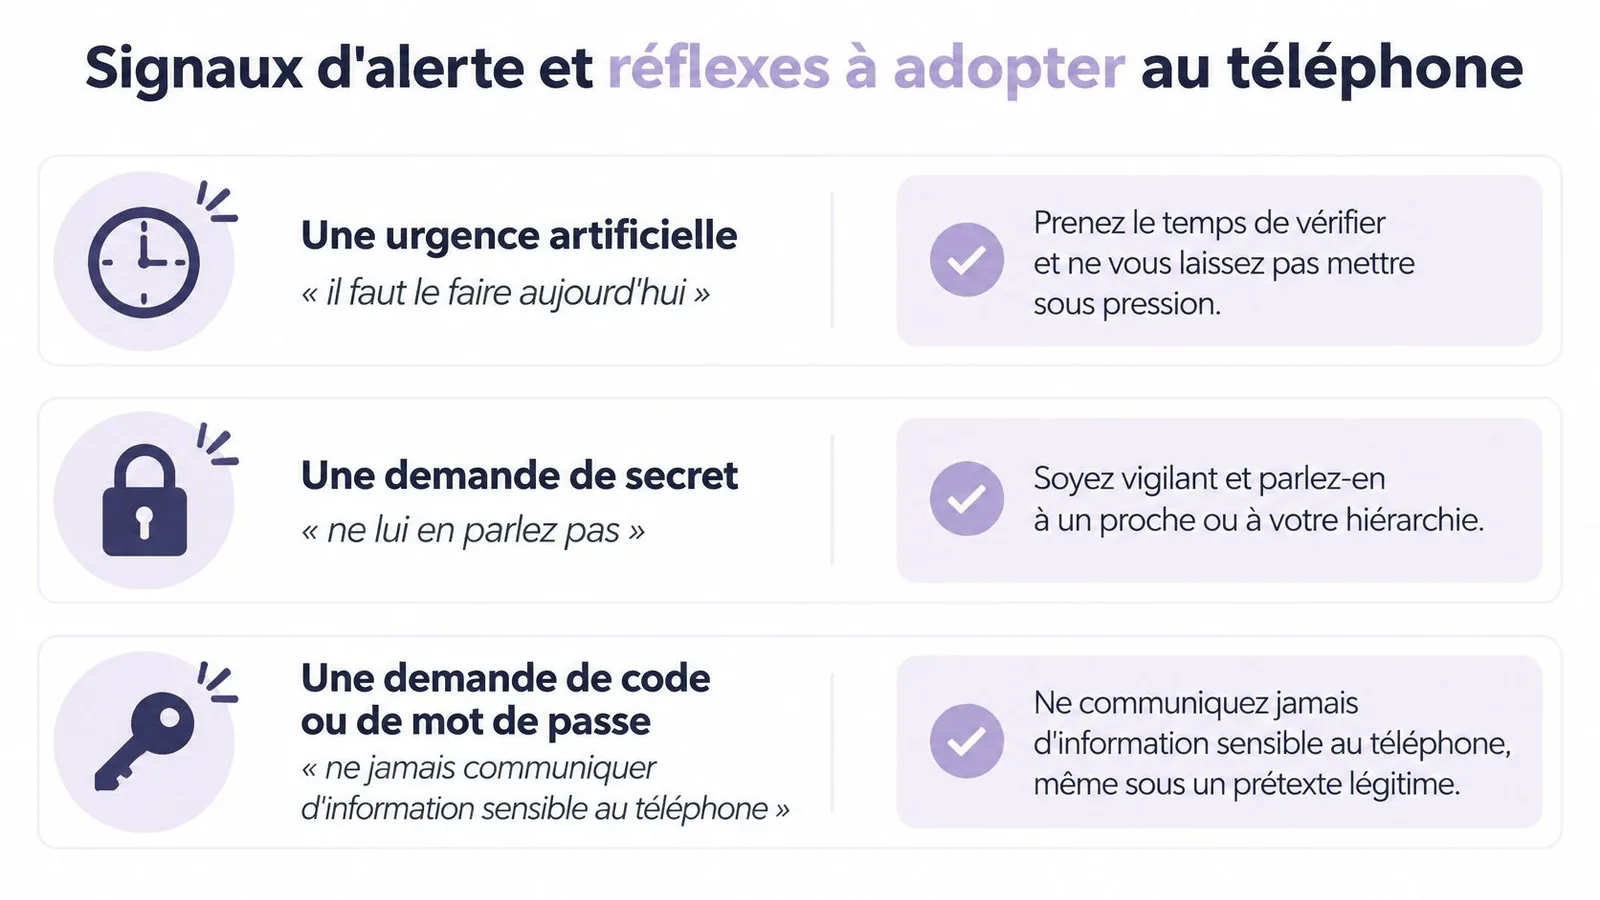
Urgence artificielle. L'appelant exige une action immédiate et présente toute vérification comme un obstacle.
Secret inhabituel. Il demande de tenir la comptabilité, le responsable informatique ou la direction à l'écart.
Secret d'authentification. Il réclame un mot de passe, un code reçu par SMS ou un code généré par une application.
Modification sensible. Il souhaite changer un IBAN, un accès, une méthode d'authentification ou un renvoi d'appel.
Refus du rappel. Il insiste pour rester en ligne, refuse une vérification indépendante ou impose un autre numéro.
Un seul de ces signaux suffit à suspendre l'action. Le rapport 2024 de Cybermalveillance.gouv.fr décrit notamment des appels utilisant des numéros fixes aléatoires ou usurpant le véritable numéro d'une banque. Un numéro connu n'est donc pas une preuve d'identité, pas davantage qu'une voix familière.
L'absence d'avertissement sur le téléphone ne garantit rien non plus. La mention suspicion de spam sur un appel constitue un indice de filtrage, pas une décision de confiance à elle seule.
Faire préciser la demande. Demander le nom complet, le service, l'objet exact et le numéro de rappel proposé. Ces éléments servent à tracer l'échange, pas à authentifier l'appelant.
Terminer l'appel. Annoncer calmement qu'un rappel sera effectué sur le numéro enregistré dans l'annuaire de l'entreprise. Aucune justification technique détaillée n'est nécessaire.
Retrouver un contact indépendant. Utiliser l'annuaire interne, le contrat ou la fiche fournisseur déjà validée. Ne pas utiliser le numéro dicté pendant l'appel.
Protéger les secrets. Aucun mot de passe ni code de validation ne doit être communiqué, y compris à une personne qui se présente comme le support.
Transmettre le signalement. Noter l'heure, le numéro affiché, le motif et les informations déjà échangées, puis prévenir le responsable informatique ou sécurité.
L'accueil peut proposer de transmettre un message sans confirmer un nom, une adresse électronique, un horaire de présence ou la ligne directe d'un dirigeant.
Un transfert interne ne doit pas transformer un appel non vérifié en demande authentifiée. Le destinataire doit savoir que l'identité de l'appelant reste à contrôler.
Ce support vidéo peut compléter une séance de sensibilisation aux appels frauduleux.
L'entraînement doit rester pédagogique. Une fausse demande de code ou de transfert, organisée avec l'équipe informatique, permet de vérifier que chacun connaît le canal de signalement. Le débriefing doit corriger la procédure et les consignes, sans reprocher au collaborateur d'avoir voulu aider.
Un appel présenté comme confidentiel ne doit jamais suffire à autoriser un virement. Cybermalveillance.gouv.fr décrit la fraude au président comme une forme de fraude aux faux ordres de virement, dans laquelle l'escroc se fait passer pour le dirigeant ou son représentant et demande un transfert, souvent vers un compte situé à l'étranger.
Le pays du compte ne constitue toutefois pas un critère suffisant. Un paiement national peut être frauduleux, tandis qu'un fournisseur étranger peut être parfaitement légitime. La vérification doit porter sur l'identité du demandeur, le bénéficiaire et l'autorisation de payer.
Vérifications à effectuer selon la demande reçue par téléphone
| Demande reçue | Vérification avant action | Validation requise |
|---|---|---|
| Virement urgent demandé par un dirigeant | Rappel sur le numéro enregistré dans l'annuaire interne | Second valideur, sur un canal distinct, et mot convenu hors appel |
| Changement d'IBAN d'un fournisseur | Appel au contact habituel, jamais au numéro figurant dans le message | Confirmation écrite et délai de réflexion avant mise à jour |
| Relance urgente d'une facture | Rappel du fournisseur via le contact habituel | Validation comptable avant paiement |
La validation à deux personnes doit correspondre à un contrôle réel. Le second valideur vérifie le bénéficiaire, les justificatifs et l'issue du rappel. Il ne se contente pas de confirmer ce que le premier collaborateur a entendu.
Les canaux doivent aussi être distincts. Une conversation téléphonique suivie d'un message envoyé par le même interlocuteur inconnu ne constitue pas une vérification indépendante. La confirmation écrite doit provenir du contact habituel, retrouvé dans les coordonnées déjà enregistrées.
Pour les changements d'IBAN, un délai de réflexion empêche la modification et le paiement de s'enchaîner sous pression. L'entreprise doit définir ce délai dans sa procédure et prévoir un remplaçant habilité lorsque le valideur habituel est absent.
Un mot convenu à l'avance, établi hors de l'appel entrant entre la direction et le service financier, peut compléter les contrôles sur les virements et changements bancaires. Il ne doit pas être suggéré à l'appelant ni remplacer le rappel. S'il a été divulgué ou paraît compromis, il doit être renouvelé.
Décision de gestion : une échéance serrée peut justifier une vérification prioritaire, jamais la suppression de la vérification.
Un collaborateur a parfois déjà communiqué un code, installé un outil ou validé un paiement. À ce stade, chercher à déterminer s'il aurait dû reconnaître l'arnaque fait perdre du temps. La priorité consiste à limiter les accès et les mouvements financiers.
Le rapport d'activité 2025 de Cybermalveillance.gouv.fr fait état d'une hausse de 45 % des tentatives d'arnaques et de piratage de comptes en ligne parmi les menaces visant les professionnels. Ce constat dépasse le seul téléphone : la réponse doit couvrir les comptes, la messagerie et les paiements.
Cette chronologie donne aux équipes un ordre d'intervention commun.
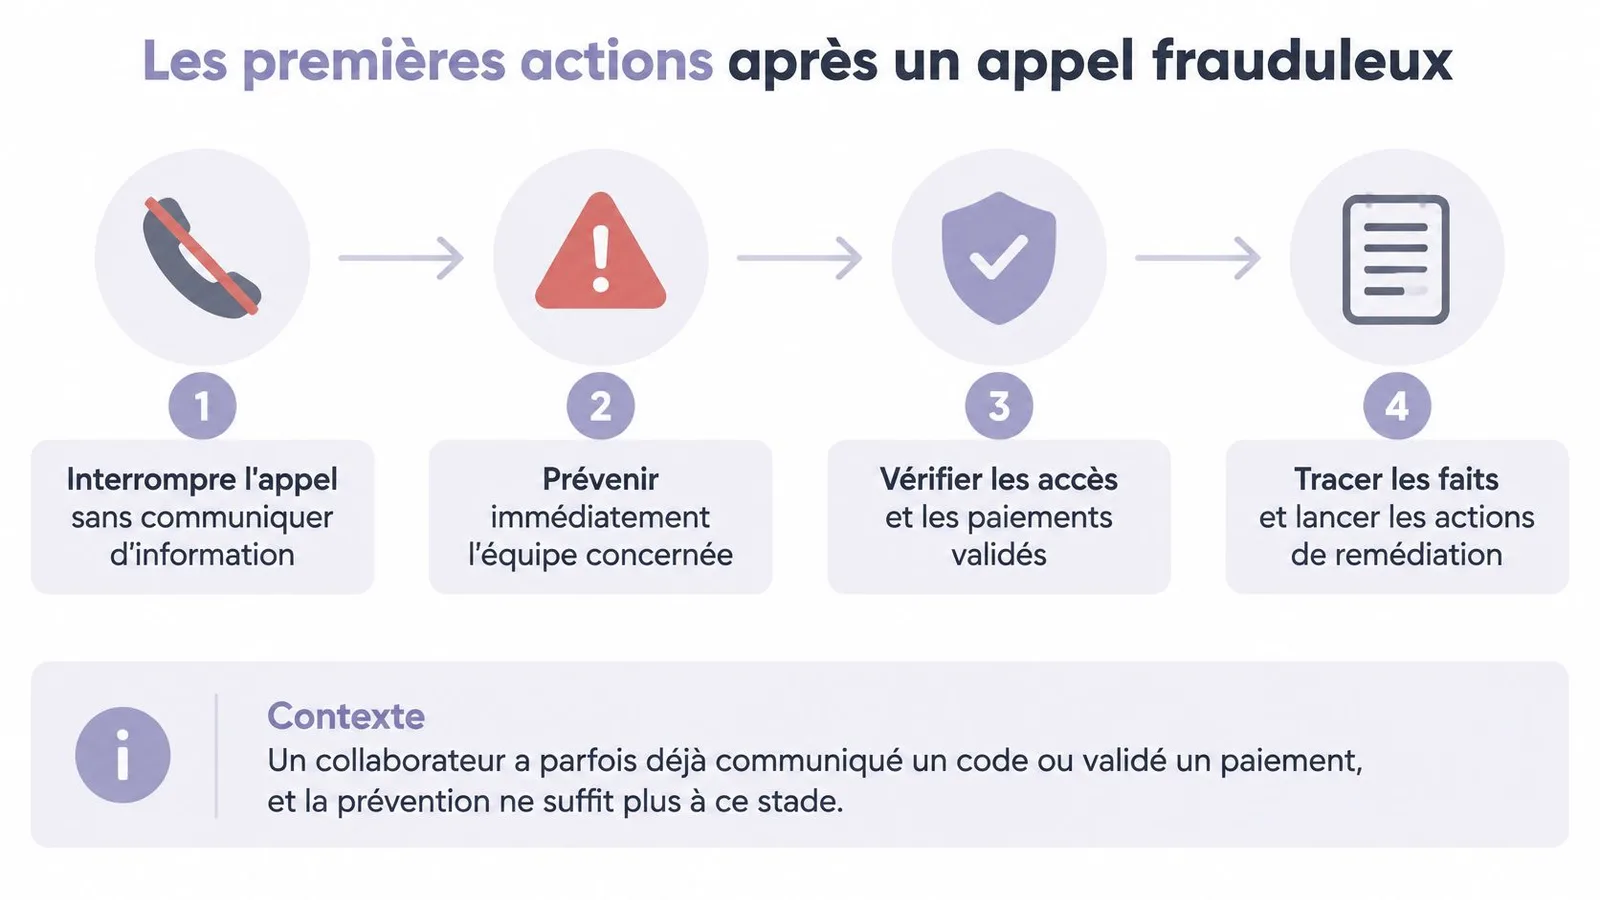
Calendrier des actions après un appel frauduleux
| Délai | Action | Responsable |
|---|---|---|
| Immédiatement | Interrompre l'appel et ne plus communiquer aucune information | Collaborateur concerné |
| Dans l'heure | Prévenir le responsable IT et la banque, demander le blocage ou le rappel des fonds | Direction financière, responsable IT |
| Dans la journée | Révoquer mots de passe, sessions et secrets exposés, contrôler les renvois d'appels | Équipe IT |
| Dans la journée | Conserver les journaux du standard, les enregistrements et les messages | Responsable sécurité |
| Dans la semaine | Signaler l'incident à Cybermalveillance.gouv.fr, déposer plainte, mettre à jour la procédure | Direction |
Ces délais sont des repères d'organisation, pas des temps d'attente. Un compte compromis doit être sécurisé immédiatement, et une demande de rappel de fonds doit partir dès la découverte. La banque ne peut pas garantir leur récupération.
Changer un mot de passe ne suffit pas toujours. L'équipe informatique doit révoquer les sessions actives, vérifier les méthodes d'authentification ajoutées et contrôler les règles de transfert de messagerie. Si un outil de contrôle à distance a été installé, elle doit isoler le poste et examiner les actions réalisées.
Les journaux du standard, messages et captures doivent être conservés dans un espace à accès restreint. Les enregistrements de conversations téléphoniques, lorsqu'ils existent et ont été réalisés dans un cadre approprié, peuvent aider à reconstituer la demande. Il faut préserver les originaux plutôt que diffuser les fichiers largement.
Si une violation de données personnelles présente un risque pour les personnes, l'organisation doit notifier l'autorité compétente, si possible dans les 72 heures suivant sa prise de connaissance : la CNIL en France, l'Autorité de protection des données en Belgique ou la CNPD au Luxembourg. Le délégué à la protection des données doit être associé sans attendre la fin de l'enquête.
Le retour d'expérience doit ensuite tester des scénarios combinant téléphone, SMS, messagerie et outils métier. La direction doit corriger les autorisations, les contacts de secours et les exceptions qui ont permis l'action, plutôt que limiter la réponse à un rappel de sensibilisation.
Aucun réglage de standard ne remplace la vérification humaine. Les paramètres téléphoniques réduisent l'exposition, organisent les transferts et facilitent l'analyse d'un incident. Ils ne peuvent pas déterminer à eux seuls si un fournisseur annonce un changement bancaire légitime.
Les listes de blocage permettent de filtrer des numéros signalés. Elles restent une mesure ciblée : un appelant peut utiliser un autre numéro, et un blocage trop large peut empêcher des partenaires de joindre l'entreprise. L'administrateur doit donc documenter les ajouts et prévoir leur révision.
Voxbi est un standard téléphonique cloud pour les entreprises européennes, avec hébergement dans l'Union européenne et conservation des appels, enregistrements et métadonnées sur le territoire européen. Ses menus vocaux, files d'attente et parcours d'appels permettent d'orienter les demandes plutôt que d'exposer directement les postes sensibles ; ses enregistrements peuvent être réalisés, stockés et récupérés. Chaque offre Voxbi Managed comprend notamment l'hébergement dans le cloud européen, les mises à jour de sécurité et la protection antifraude.
La protection antifraude complète les contrôles téléphoniques, sans authentifier le contenu d'une conversation. Les enregistrements, eux, servent surtout à l'analyse : les interlocuteurs doivent être informés, les accès restreints et la conservation définie selon le besoin.
L'hébergement et les données en UE soutiennent la souveraineté européenne et la maîtrise des traitements. La conformité au RGPD dépend aussi des choix de l'entreprise : finalité, information, habilitations et durée de conservation.
Réviser les blocages. Retirer les règles injustifiées et traiter les numéros récemment signalés.
Contrôler l'enregistrement. Vérifier l'information des interlocuteurs et les personnes autorisées à récupérer les fichiers.
Actualiser les validations. Maintenir les contacts financiers, les remplaçants et la procédure de changement d'IBAN.
Planifier un exercice. Faire tester à l'intégrateur IT ou au revendeur télécom le parcours d'une demande suspecte, de l'accueil au signalement.
Voxbi propose un standard téléphonique cloud hébergé dans l'Union européenne, avec protection antifraude, routage et enregistrement des appels pour compléter les procédures humaines contre le vishing. Les PME, ETI, intégrateurs IT et revendeurs télécom peuvent découvrir Voxbi pour préparer une revue des réglages du standard et des circuits de validation.
Qu'est-ce qu'un numéro vert ? Qui paie l'appel, préfixes 0800 à 0805, différences avec le numéro azur et le numéro local, et critères de choix.
Voicebot : définition, différences avec un SVI, prérequis téléphoniques, tests multilingues et conformité pour un agent vocal IA en entreprise.
Portabilité du numéro : préparez routage, horaires et files avant le portage, puis testez les appels entrants et sortants dès la bascule.
Lancez un essai gratuit ou travaillez avec un partenaire Voxbi certifié.