
Téléphonie Hôtellerie : Le Guide Complet 2026
Découvrez comment la téléphonie hôtellerie cloud transforme l'accueil. Guide complet sur le cloud PBX, intégration PMS, conformité RGPD et ROI
11 oct. 2026
Comprenez la téléphonie IP entreprise : SIP, WebRTC, chiffrement, QoS et conformité. Guide complet pour choisir et déployer un standard cloud en Europe.
En 2024, les entreprises françaises comptaient environ 4,2 millions de canaux téléphoniques actifs sur réseau large bande, contre 1,9 million de canaux encore rattachés au cuivre RTC (Arcep). La téléphonie IP d'entreprise n'est donc plus une expérimentation réservée aux organisations technophiles. Elle devient l'architecture normale de la voix professionnelle, avec une conséquence souvent sous-estimée : un système téléphonique doit désormais être traité comme une infrastructure critique, au même titre que le réseau, l'identité ou les applications métier.
Le choix ne se résume pas à comparer un standard local avec un PBX cloud. Il faut vérifier la qualité des accès, la protection des flux, la portabilité des numéros, la continuité de service, la gouvernance des enregistrements et la souveraineté des données. Pour une PME, une ETI, un établissement de santé ou une organisation multisite, une téléphonie IP bien conçue améliore l'agilité. Une téléphonie IP mal préparée déplace simplement les pannes vers la fibre, le Wi-Fi, les terminaux, les comptes utilisateurs et les procédures de reprise.
Le recul du RTC suit une tendance régulière, avec une baisse généralement comprise entre 3 et 6 points par an depuis plus de dix ans. En 2024, cette part s'est stabilisée pour les abonnements voix sur large bande, tandis que le RTC a encore perdu 440 000 canaux en un an, selon les données officielles de l'Arcep. La migration ne relève donc plus d'un choix technologique isolé. Elle consiste à remplacer une infrastructure minoritaire tout en maintenant l'accueil, les appels internes et les communications avec les clients.
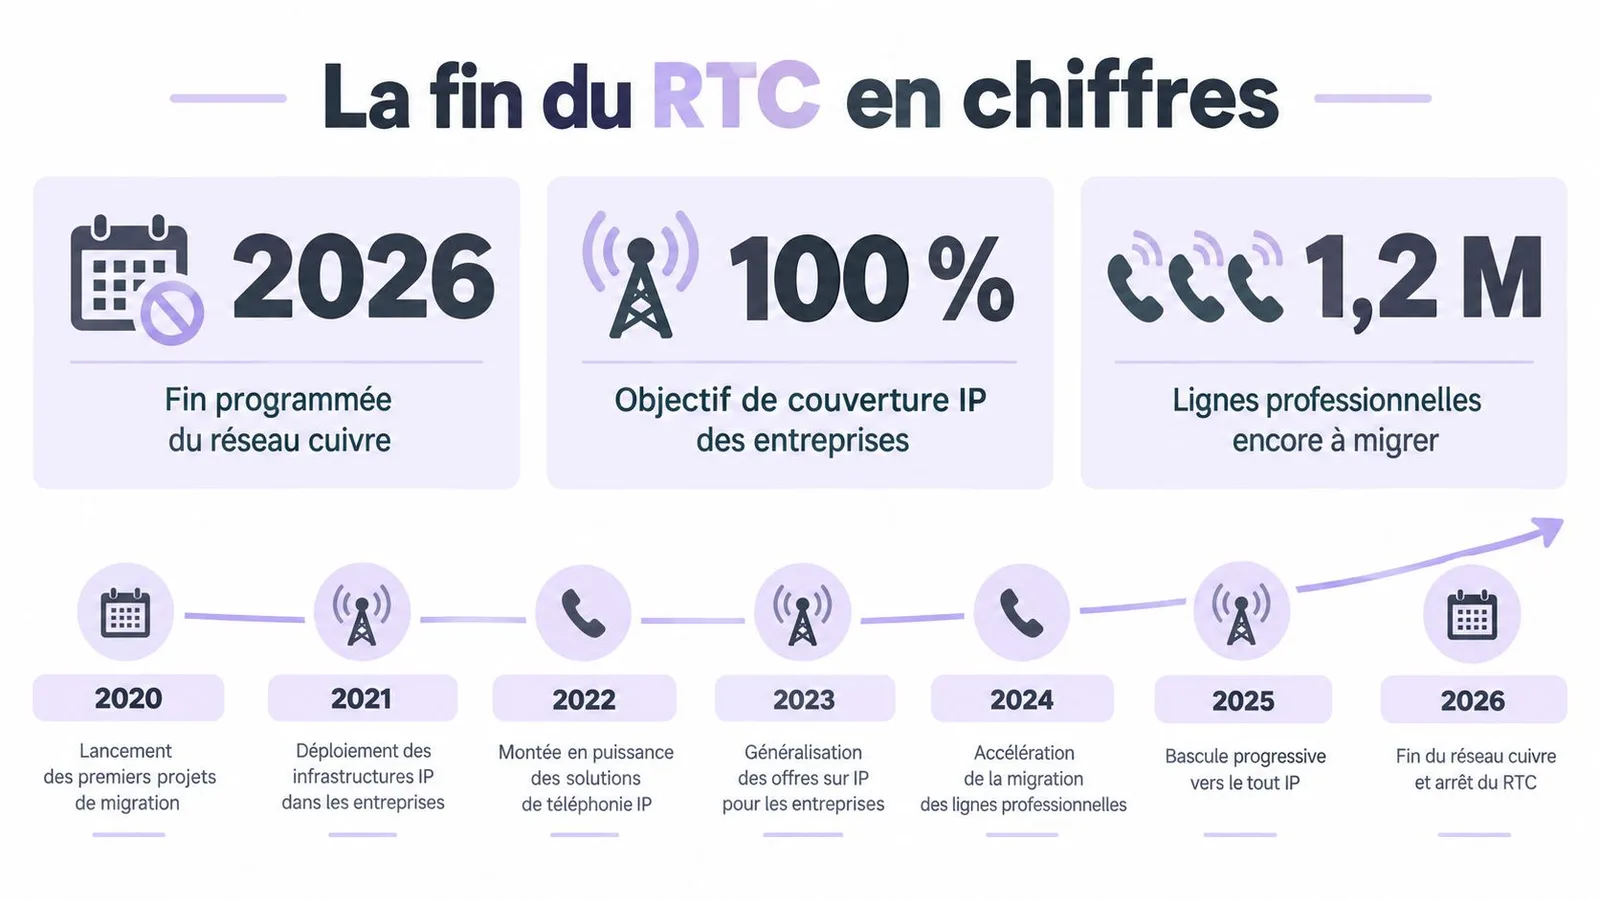
Un PBX traditionnel concentre la logique d'appel dans un équipement local. Une architecture IP répartit cette logique entre l'accès opérateur, le LAN, les terminaux, les services SIP et les applications de gestion. La migration porte donc sur les numéros, les files d'attente, les horaires, les postes de secours et les procédures d'exploitation. Elle modifie aussi le périmètre du dépannage. Une coupure peut venir de l'accès Internet, de l'alimentation, du réseau local, d'un compte utilisateur ou d'un service hébergé.
Pour une organisation multisite, l'inventaire doit séparer les bureaux, agences, sites industriels, établissements recevant du public et lieux isolés. Documentez les accès, les équipements réseau, les téléphones conservés et les scénarios de débordement avant toute portabilité. Vérifiez aussi où transitent les données de configuration, les journaux et les enregistrements. La téléphonie IP devient une composante d'infrastructure critique. Elle doit donc disposer de sauvegardes, de chemins de repli et de procédures testées, pas seulement d'un catalogue de fonctions.
Une analyse détaillée de la fin du RTC peut compléter cette préparation, sans remplacer l'audit des dépendances propres à chaque site.
Règle opérationnelle : une migration réussie commence par la cartographie de ce qui ne doit jamais tomber, pas par la liste des fonctionnalités du nouveau standard.
Le calendrier doit intégrer la continuité d'accueil, les appels d'urgence internes, les numéros principaux et les communications intersites. Le maintien temporaire de certains équipements peut réduire le risque pendant la transition, mais il faut définir sa durée et son mode de sortie. Un projet planifié permet de tester les routages, la portabilité et la reprise. Une migration déclenchée par une coupure impose souvent des compromis coûteux, tout en laissant moins de choix sur l'hébergement et la souveraineté des données.
La téléphonie IP sépare deux fonctions : la signalisation et le média. La signalisation indique qui appelle, quel terminal sonne, comment transférer l'appel et quand fermer la session. Le média désigne le flux audio transporté pendant la conversation. Cette distinction facilite le diagnostic et la reprise, car un échec avant la sonnerie ne se traite pas comme une voix hachée.
SIP, ou Session Initiation Protocol, orchestre la session. Un terminal matériel ou logiciel agit comme user agent. Un registre associe ce terminal à une identité et à une localisation logique. Un proxy relaie les requêtes et applique les règles de routage. En production, cette séparation permet d'isoler les pannes : la signalisation peut être indisponible alors que le transport audio fonctionne, ou l'inverse.
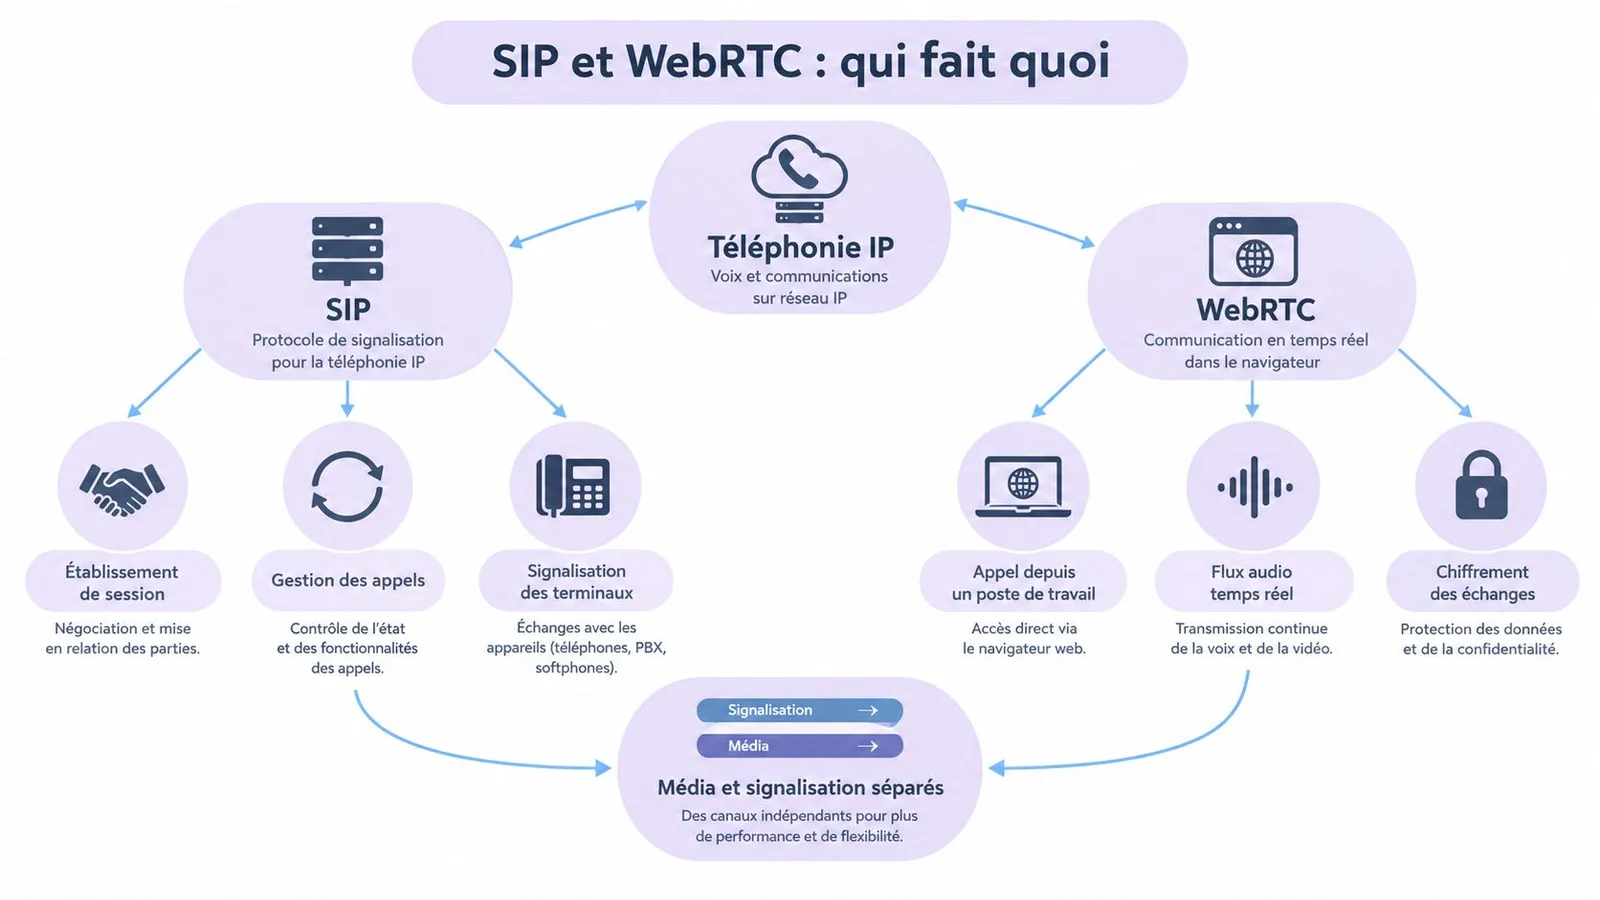
WebRTC permet à un client web ou à une application de gérer des communications audio en temps réel, sans installer d'ancien module complémentaire. L'utilisateur dispose ainsi d'un softphone intégré à son environnement de travail, avec un casque, un microphone et une interface web. Le client web prend en charge une partie du média, tandis que la plateforme téléphonique conserve la logique de distribution des appels.
Cette approche convient aux postes nomades, aux centres de contact et aux sites où l'installation de téléphones physiques serait contraignante. Elle ne dispense pas d'un contrôle réseau précis. Le Wi-Fi doit rester stable, les autorisations du client web doivent être maîtrisées et les casques testés avec les systèmes d'exploitation retenus.
Dans une architecture critique, il faut aussi prévoir le comportement en cas de perte du client web, de panne d'un service d'authentification ou d'indisponibilité d'une région d'hébergement. Les règles de repli et la localisation des journaux doivent être documentées pour préserver la continuité et la maîtrise des données.
Un intégrateur doit vérifier la prise en charge des terminaux SIP classiques, des applications mobiles, des clients WebRTC et des trunks opérateur. Un décryptage du fonctionnement et des cas d'usage de WebRTC aide à distinguer le protocole d'accès utilisateur de l'architecture globale du PBX.
Les équipements legacy ne disparaissent pas au basculement. Certains sites conservent des combinés, des postes DECT ou des adaptateurs analogiques pour des usages précis. La compatibilité doit être validée sur les fonctions réellement utilisées, notamment le transfert, la mise en attente, la supervision et la présentation du numéro.
Une architecture moderne se juge dans les conditions réelles. Les tests doivent couvrir plusieurs opérateurs, des appels simultanés, des transferts intersites et une perte temporaire de connectivité. Une démonstration commerciale ne suffit pas à qualifier une architecture SIP ou WebRTC.
Le chiffrement d'une téléphonie IP d'entreprise comporte deux plans distincts. La signalisation SIP protège les informations nécessaires à l'établissement de l'appel. Le média vocal protège les paquets audio. Le guide France Numérique recommande de considérer ces deux protections ensemble.
SIP sur TLS protège notamment les numéros, l'authentification et les paramètres de session. SRTP protège le contenu vocal lui-même. Utiliser uniquement TLS ne suffit donc pas : une fois la session établie, les paquets audio resteraient exposés si le média n'était pas chiffré par SRTP.
Un cahier des charges sérieux doit demander :
Protocoles actuels, avec TLS 1.2 ou 1.3, des suites cryptographiques modernes et la désactivation des protocoles obsolètes.
Certificats vérifiés, sans acceptation silencieuse des certificats invalides ou non approuvés.
Clés administrées, avec une rotation définie et une procédure documentée en cas de compromission.
Flux cartographiés, entre agences, accès Internet, opérateur, outils de télétravail et plateforme de téléphonie.
Enregistrements examinés, car leur stockage, leur exportation et leurs accès constituent une surface de risque séparée.
Une architecture SIP protégée par TLS doit être évaluée sur l'ensemble du parcours, pas uniquement sur la connexion entre le terminal et le PBX. Les téléphones matériels, les clients mobiles, les interfaces WebRTC et les trunks SIP peuvent avoir des paramètres différents. Un seul maillon non chiffré peut rendre incomplète la promesse de confidentialité.
La protection cryptographique ne résout ni les comptes compromis, ni les droits excessifs, ni la fraude sortante. Les administrateurs et les superviseurs doivent disposer de privilèges séparés. Les règles d'appels internationaux et de numéros surtaxés doivent pouvoir varier selon le rôle, l'horaire ou le site.
Les journaux doivent permettre de reconstituer les connexions, les changements de configuration et les exports d'enregistrements. La téléphonie doit rejoindre les contrôles de sécurité du système d'information, avec une revue des comptes, des terminaux personnels et des intégrations.
Un PBX cloud ne supprime pas le risque de panne. Il déplace le point de rupture vers la connectivité, l'identité, les terminaux, le réseau local et les procédures de reprise. En mars 2025, seuls 196 réseaux fibre, représentant 22,4 millions d'abonnés, affichaient un taux de panne inférieur à 0,3 %, tandis que le taux national de mise en service en moins de 60 jours restait autour de 85 % (observatoire de la qualité des réseaux FttH de l'Arcep).
Ces données ne permettent pas de garantir la qualité d'un site particulier. Elles montrent que l'accès fibre ne doit pas être traité comme une ressource parfaitement homogène. Pour une clinique, un EHPAD, un hôtel ou une collectivité, la perte de la téléphonie peut interrompre l'accueil, les urgences internes et la coordination entre équipes.
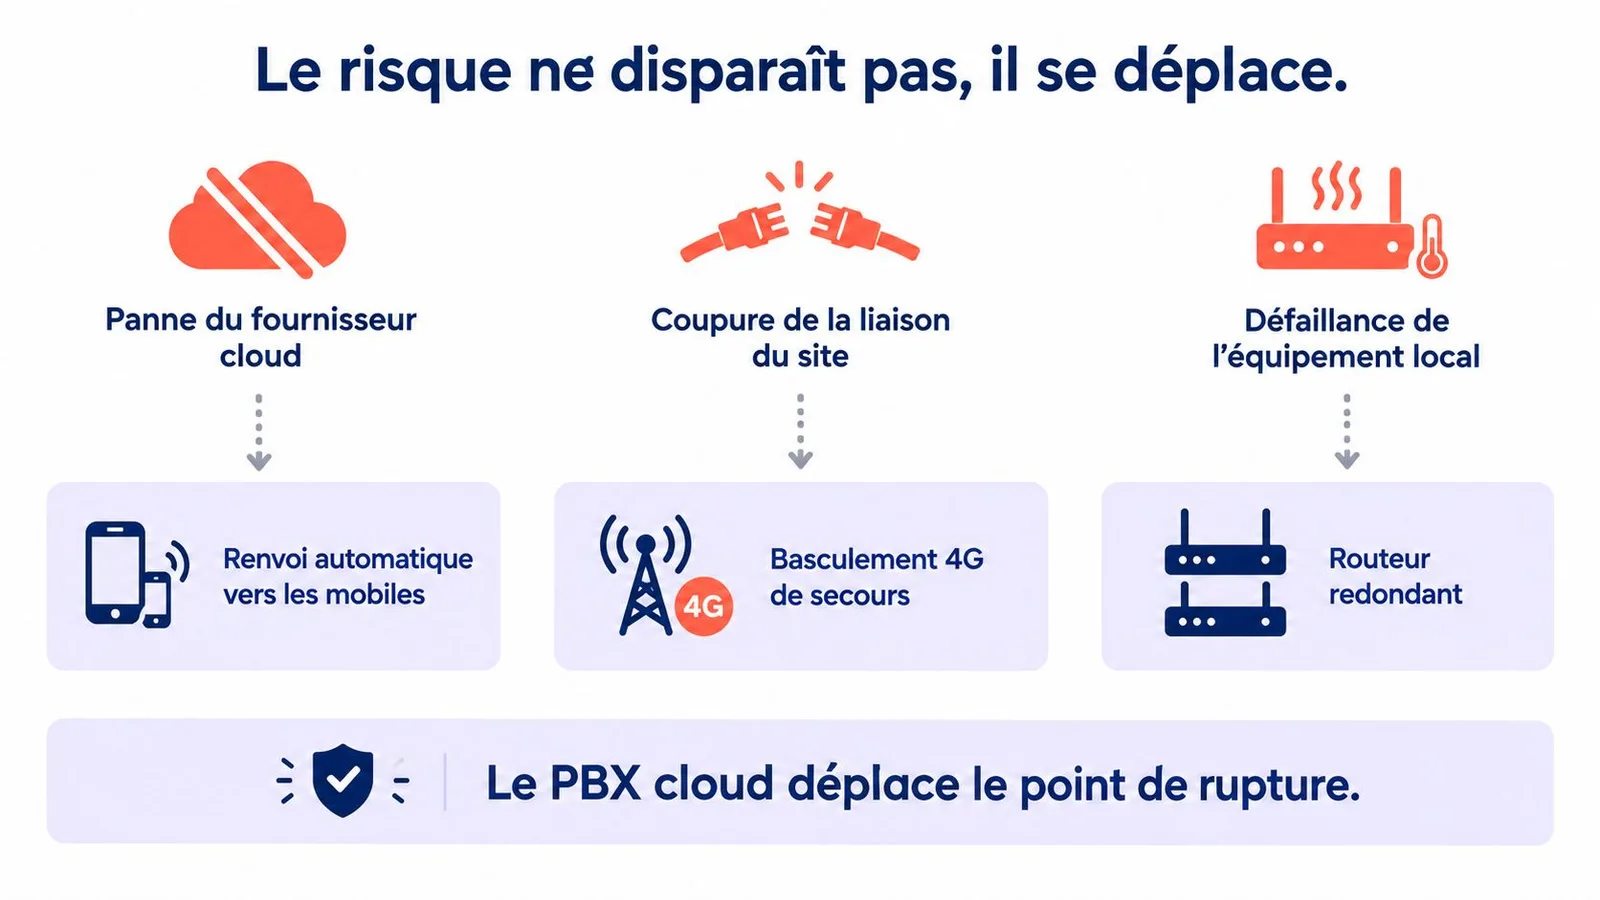
La continuité doit être décrite par scénarios, avec un niveau de service attendu après chaque incident.
| Scénario | Réponse attendue | Vérification |
|---|---|---|
| Panne du fournisseur cloud | Routage vers un site ou un service de secours | Test d'appel entrant et sortant |
| Coupure de la liaison principale | Bascule automatique vers un accès mobile ou secondaire | Mesure de la durée de bascule |
| Défaillance du LAN ou du Wi-Fi | Téléphones de secours, réseau séparé ou postes mobiles | Appel depuis chaque zone critique |
| Compte administrateur compromis | Révocation, rotation des accès et restauration de configuration | Exercice documenté |
| Site indisponible | Renvoi des numéros vers une autre implantation | Validation des files et horaires |
Le RTO doit préciser le délai acceptable pour rétablir le service. Le RPO doit préciser la perte de configuration ou de données tolérable, notamment pour les horaires, les files et les enregistrements. Ces objectifs ne doivent pas rester théoriques. Ils doivent être associés à des tests périodiques et à un responsable identifié.
La question utile n'est pas seulement de savoir si la VoIP fonctionne. Il faut savoir quel service reste disponible après une coupure de quinze minutes, de quatre heures ou d'une journée entière.
Les indicateurs doivent être suivis par site : disponibilité des accès, qualité audio, échecs d'enregistrement, temps de bascule, santé des files et appels abandonnés. Une redondance non testée est une hypothèse, pas un dispositif de continuité.
Le PBX sur site et le PBX cloud répondent à des contraintes différentes. Le premier conserve l'équipement et une partie de la maîtrise dans les locaux. Le second externalise l'infrastructure téléphonique et accélère les changements, mais augmente la dépendance à l'accès Internet et au fournisseur.
| Critère | PBX sur site | PBX cloud hébergé |
|---|---|---|
| Coût total de possession sur trois ans | Investissement matériel, licences, maintenance et renouvellement à budgéter | Abonnement récurrent, intégration et éventuels équipements réseau |
| Maintenance | Compétences locales, sauvegardes, correctifs et remplacement des composants | Responsabilité partagée avec le fournisseur, contrôle du contrat et des niveaux de service |
| Scalabilité horizontale | Ajout de capacité lié aux ressources installées | Ajout de sites et d'utilisateurs généralement plus souple, sous réserve de la connectivité |
| Sécurité intrinsèque | Contrôle direct, mais responsabilité complète de l'entreprise | Contrôles du fournisseur à auditer, avec dépendance aux identités et aux interfaces d'administration |
| Intégrations | Dépendance aux connecteurs et versions maintenues localement | Vérification des API, de Microsoft 365, d'Odoo et des outils de relation client |
| Continuité | Redondance à financer et à exploiter sur site | Résilience du fournisseur à compléter par des accès et routages de secours |
Le coût total ne doit pas être réduit au prix d'une licence. Il inclut les travaux réseau, les téléphones, la supervision, la formation, les tests, la portabilité et la réversibilité. Un PBX local peut être cohérent pour un site disposant d'une équipe compétente et d'exigences de contrôle spécifiques. Un cloud PBX peut mieux convenir à une entreprise multisite, à condition que le contrat détaille la disponibilité, l'export des données et la reprise.
La sécurité n'est automatique dans aucun modèle. Le cloud concentre certaines responsabilités chez le fournisseur, tandis que le client conserve la maîtrise des comptes, des postes, des flux et des usages. Le bon choix est celui qui correspond aux ressources d'exploitation et au niveau de résilience recherché, pas celui qui promet le moins de matériel.
L'hébergement dans l'Union européenne simplifie l'analyse des transferts, mais il ne constitue pas à lui seul une preuve de conformité. La Commission européenne rappelle que l'exportation d'une donnée personnelle hors de l'Espace économique européen nécessite une décision d'adéquation, des garanties appropriées, notamment des clauses contractuelles types, ou une dérogation prévue par le RGPD (fiche de la Commission européenne destinée aux PME).
Les appels enregistrés, les journaux de connexion, les numéros, les métadonnées et les identifiants d'utilisateurs peuvent contenir des données personnelles. L'entreprise doit donc clarifier les finalités, les durées de conservation, les droits d'accès et les responsabilités entre responsable de traitement, sous-traitant et éventuels sous-traitants ultérieurs.
La documentation RGPD dédiée à la téléphonie cloud doit être examinée avec les contrats et les procédures opérationnelles du fournisseur. Le registre des activités de traitement du sous-traitant doit notamment permettre d'identifier les catégories de traitements et, le cas échéant, les transferts vers un pays tiers ou une organisation internationale (exigences de la CNIL pour les sous-traitants).
La localisation physique ne suffit pas non plus à analyser la souveraineté. Les accès à distance, les entités du groupe, les sous-traitants ultérieurs et les procédures de réponse aux demandes d'autorités étrangères doivent être vérifiés. Le Comité européen de la protection des données précise qu'un fournisseur établi dans l'Union peut réaliser un transfert au sens du RGPD s'il reçoit une demande d'une autorité d'un pays tiers et y répond, même lorsque les données restent physiquement dans l'Union (lignes directrices du CEPD).
Données traitées, avec distinction entre contenu vocal, enregistrements, journaux et métadonnées.
Hébergement et accès, incluant les centres de données, les équipes d'administration et les sous-traitants.
Contrats, avec rôles RGPD, finalités, conservation, assistance et notification d'incident.
Réversibilité, avec format d'export, délai d'accès et suppression en fin de contrat.
Fonctions d'IA, avec transparence, gestion des risques, traçabilité et information des utilisateurs.
La conformité à l'EU AI Act doit être présentée comme une trajectoire, pas comme un acquis. Certaines dispositions s'appliquent depuis le 2 février 2025, tandis que les règles relatives aux systèmes à haut risque doivent principalement s'appliquer à partir du 2 août 2026, et certaines obligations concernant l'IA à haut risque intégrée dans des produits réglementés à partir du 2 août 2027 (calendrier officiel de la Commission européenne). Le fournisseur doit donc documenter sa préparation et le cas d'usage concerné avant toute déclaration de conformité.
Une migration sans interruption repose sur une séquence courte, mais rigoureuse. Les cinq étapes suivantes donnent à l'intégrateur un cadre exploitable avec une PME, une ETI ou une organisation multisite.
1. Auditer les usages actuels. L'inventaire doit couvrir les numéros, les horaires, les groupes d'appels, les files, les transferts, les enregistrements, les postes critiques et les dépendances analogiques. Les utilisateurs qui reçoivent des appels prioritaires doivent être identifiés séparément des postes standards.
2. Cartographier les sites et les flux. Chaque implantation doit être associée à ses accès Internet, son LAN, son Wi-Fi, ses équipements PoE, ses terminaux et son accès de secours. Les sites critiques nécessitent une stratégie de bascule explicite, pas une simple recommandation de disposer d'un accès secondaire.
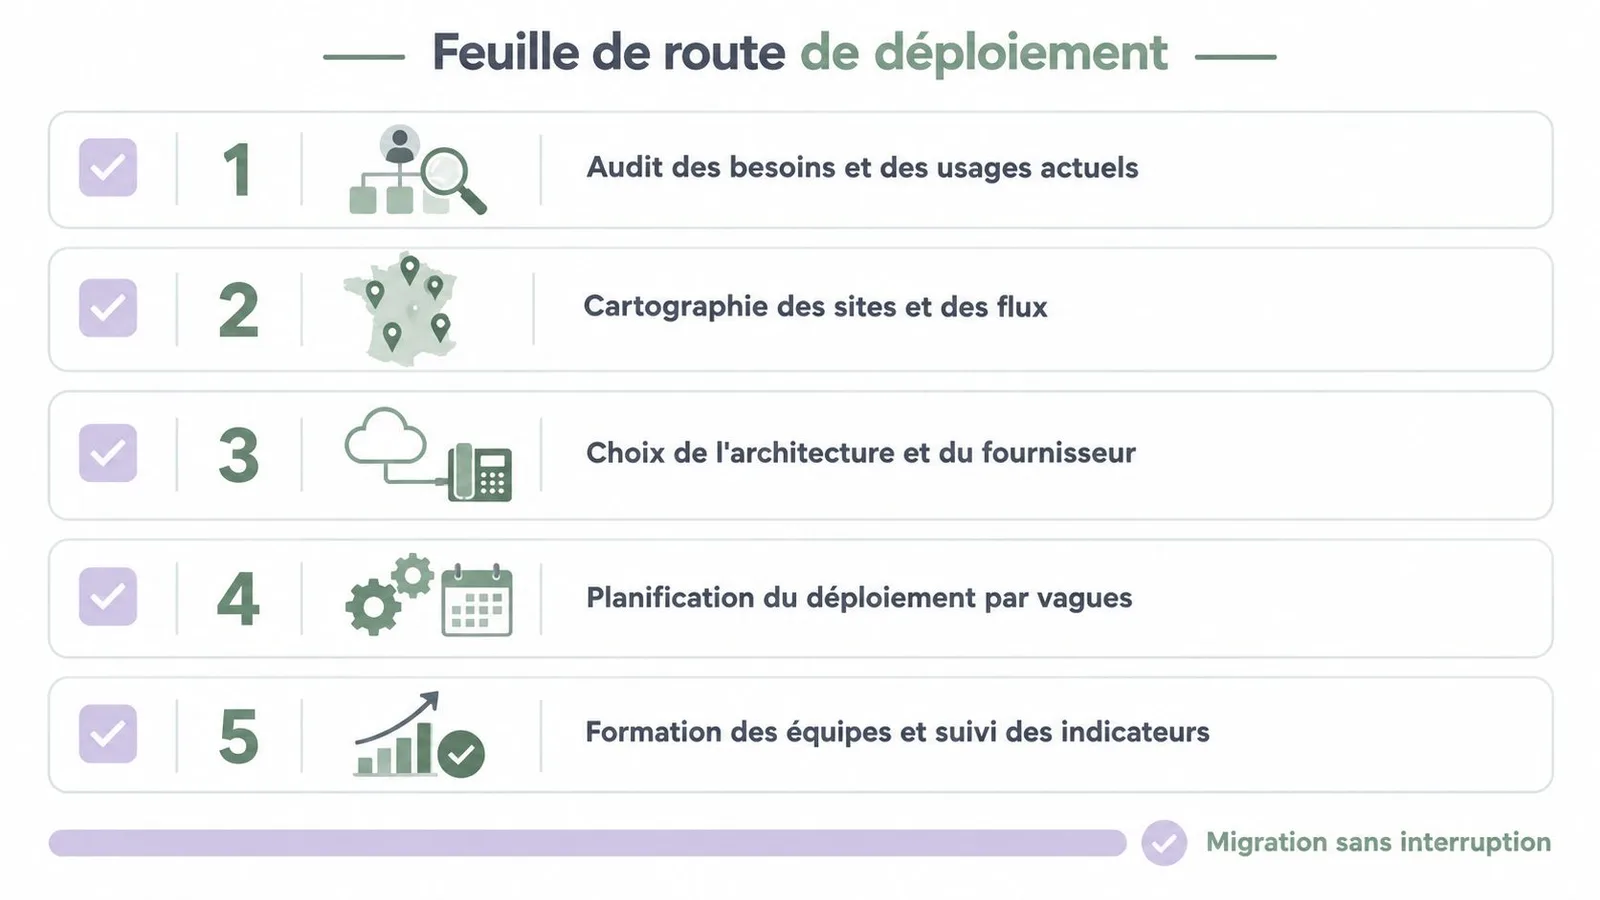
3. Choisir l'architecture et les partenaires. Le fournisseur doit être évalué sur SIP, WebRTC, chiffrement, hébergement, journalisation, intégrations et réversibilité. L'intégrateur IT ou le revendeur télécom doit savoir documenter les flux, préparer le réseau, organiser la portabilité et assurer le support après mise en production.
4. Déployer par vagues. La portabilité des numéros doit être planifiée avec une fenêtre contrôlée et un routage temporaire. Les files, les menus vocaux, les horaires et les règles de débordement peuvent être préparés dans un Cockpit unifié avant l'activation. Un site pilote permet de valider les cas réels sans exposer toute l'organisation.
5. Tester et mesurer. Les essais doivent couvrir la qualité audio, TLS, SRTP, les appels simultanés, la mobilité, le transfert, la supervision et la bascule de secours. Après le déploiement, les tableaux de bord doivent suivre la qualité par site, la santé des files, les volumes, les échecs et les changements d'administration.
Cette méthode réduit le risque parce qu'elle transforme chaque promesse en contrôle vérifiable. La portabilité n'est pas la fin du projet. Elle marque le début de l'exploitation surveillée.
La téléphonie IP d'entreprise devient une couche de coordination pour les équipes, les sites et les applications. Elle relie les utilisateurs au navigateur, au téléphone physique, au mobile, au CRM et aux outils collaboratifs. Cette convergence augmente sa valeur opérationnelle, mais elle augmente aussi la portée d'une mauvaise configuration.
Quatre priorités doivent guider les décisions à venir :
Double chiffrement, avec SIP sur TLS pour la signalisation et SRTP pour le média.
Résilience mesurable, avec accès de secours, renvoi vers les mobiles, routage alternatif et tests documentés.
Souveraineté vérifiable, avec hébergement européen, analyse des accès à distance et clauses de réversibilité.
Gouvernance de l'IA, avec transparence sur les fonctions activées, traçabilité des traitements et qualification du niveau de risque.
L'erreur consiste à acheter une liste de fonctionnalités sans vérifier le comportement du service en situation dégradée. Un standard vocal peut gérer correctement les files et les menus pendant une démonstration, puis devenir indisponible lorsqu'un routeur local tombe, qu'un compte administrateur est compromis ou qu'un site perd son accès principal.
Les intégrateurs IT et les revendeurs télécom ont donc un rôle de conseil qui dépasse l'installation. Ils doivent aider à définir les niveaux de service, les responsabilités, les indicateurs, les procédures de reprise et les preuves de conformité. Les PME et ETI qui abordent la téléphonie comme une infrastructure critique prennent de meilleures décisions que celles qui comparent uniquement le prix par utilisateur.
Le standard téléphonique cloud de Voxbi permet aux entreprises de gérer depuis une interface les utilisateurs, extensions, flux d'appels, files, menus vocaux et horaires, avec un hébergement dans des centres de données de l'Union européenne. Les intégrateurs IT, revendeurs télécom, PME et ETI peuvent évaluer cette approche et ses dispositifs de continuité sur Voxbi.
Découvrez comment la téléphonie hôtellerie cloud transforme l'accueil. Guide complet sur le cloud PBX, intégration PMS, conformité RGPD et ROI
Accueil téléphonique PME. Guide pratique pour organiser l'accueil téléphonique de votre PME : scripts, IVR, file d'attente, SLA et conformité avec Voxbi.
Cloud based PBX : définition, avantages vs on‑prem, sécurité, GDPR, cas d’usage PME, santé, hôtellerie, intégrations Teams et Odoo, migration et critères
Parlez à notre équipe ou à un partenaire Voxbi certifié.