
Téléphonie Hôtellerie : Le Guide Complet 2026
Découvrez comment la téléphonie hôtellerie cloud transforme l'accueil. Guide complet sur le cloud PBX, intégration PMS, conformité RGPD et ROI
11 oct. 2026
Téléphonie établissement de santé. Guide complet sur la téléphonie en établissement de santé : RGPD, hébergement UE, urgences, intégrations DME et migration
Un lundi matin, le standard déborde, les secrétariats jonglent entre annulations, demandes de résultats, proches inquiets et transferts vers les services. Dans une clinique, un EHPAD ou un hôpital multi-site, la téléphonie établissement de santé n'est pas un sujet de confort. C'est souvent le premier point de contact du patient, parfois le seul, et le dernier filet avant une rupture de parcours.
Le mauvais réflexe consiste à acheter un standard comme on renouvelle un parc de postes. Le bon réflexe consiste à partir du risque patient, du risque cyber et du risque réglementaire. Ensuite seulement, l'architecture suit. C'est moins séduisant qu'un catalogue de fonctionnalités. C'est aussi beaucoup plus utile.
Pourquoi la téléphonie est devenue un enjeu de continuité des soins
Les fonctionnalités métier que doit couvrir le standard téléphonique
Cloud, on-premise ou hybride, ce qui fait vraiment la différence
Critères concrets pour choisir une téléphonie d'établissement de santé
Questions fréquentes des directions d'établissements de santé
Un établissement de santé n'évalue pas sa téléphonie sur la qualité d'une démo commerciale. Il l'évalue le jour où tout se tend en même temps. Admissions saturées, changements de planning, médecin absent, demandes de rappel, coordination inter-sites. À ce moment-là, la voix relie patient, secrétariat, soignants et structures. Si cette chaîne casse, l'accès aux soins se dégrade immédiatement.
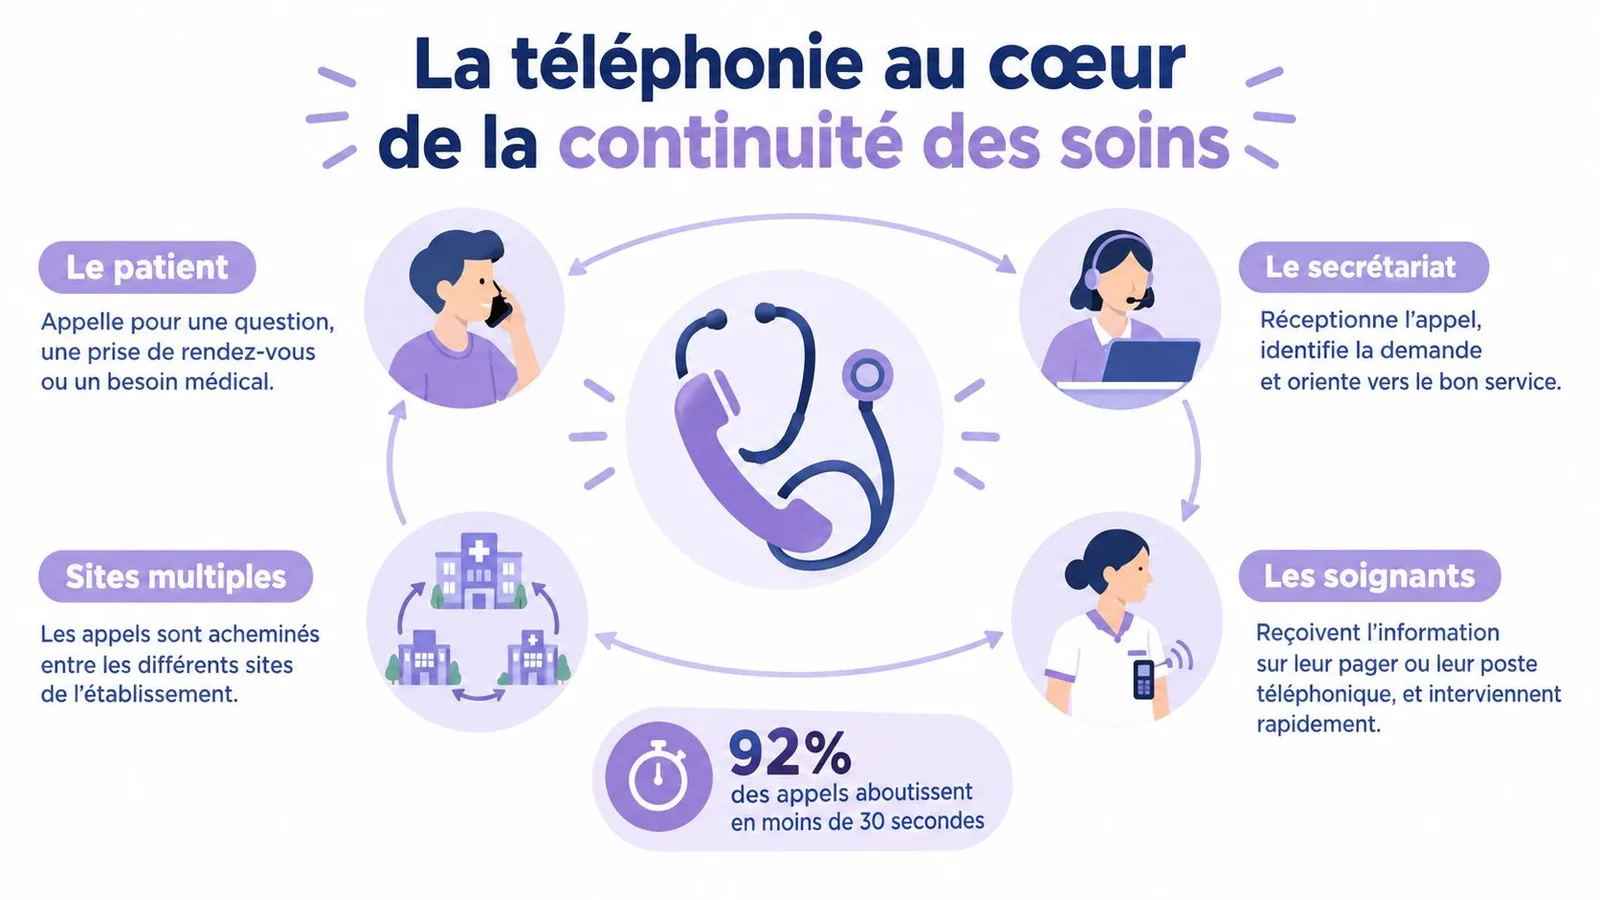
La bascule française pendant la crise sanitaire a rendu ce sujet impossible à traiter comme un simple équipement administratif. Les téléconsultations facturées sont passées de moins de 140 000 en 2019 à plus de 18 millions en 2020, avec un pic de 3,6 millions en avril et 2 millions en mai chez les médecins généralistes libéraux sur cette seule année, d'après la documentation de la télésanté présentée par l'Agence du numérique en santé. En 2023, les généralistes libéraux réalisaient encore 5,4 millions de téléconsultations, preuve que l'usage s'est stabilisé sans disparaître, selon la même présentation nationale sur la télésanté.
En parallèle, 70 % des Français déclaraient en 2023 avoir déjà communiqué par e-mail ou SMS avec un professionnel de santé, et 78 % avaient déjà utilisé un service de prise de rendez-vous en ligne, selon la synthèse du numérique en santé. Le téléphone n'a donc pas disparu. Il s'est intégré dans un parcours multicanal où il doit absorber, qualifier et orienter.
La téléphonie ne remplace pas le présentiel. Elle évite surtout que le patient sorte du radar avant, pendant ou après la prise en charge.
Dans le secteur hospitalier, la téléconsultation ne représentait encore que 1,4 % des actes médicaux en 2023, contre 3,2 % pour les médecins libéraux et centres de santé, d'après la même source sur la télésanté. Le signal est clair. La distance reste minoritaire dans l'acte, mais elle est devenue structurelle dans l’accès et la coordination.
Pour une direction informatique, cela impose une lecture plus dure du sujet. Le standard n'est pas un lot technique isolé. C'est une brique de continuité d'activité, au même titre qu'un accès réseau ou qu'un outil métier critique. Un plan de reprise qui ignore la téléphonie est un plan incomplet. Sur ce point, un plan de continuité télécom bien cadré vaut plus qu'un argument tarifaire de fin d'appel d'offres.
Le bon standard ne se juge pas au nombre d'options cochées. Il se juge à sa capacité à empêcher des incidents concrets. Dans un établissement de santé, chaque brique fonctionnelle doit répondre à une question simple. Quel risque opérationnel est évité si cette fonction marche vraiment, y compris en charge et hors horaires ?
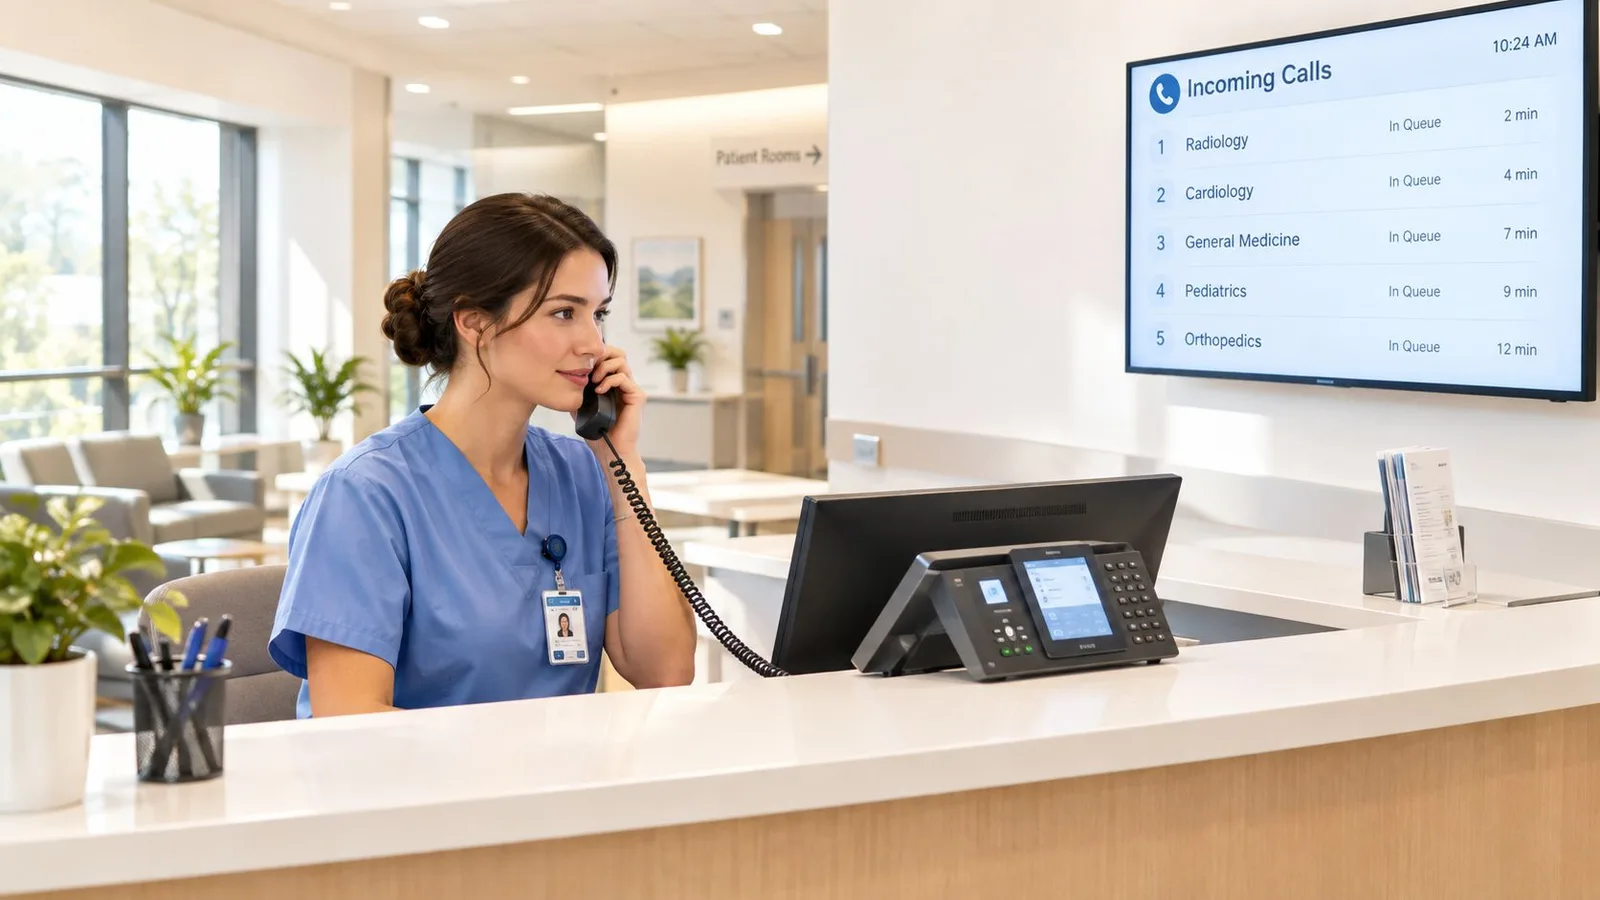
Gestion des files d'attente
Sans file proprement paramétrée, le standard ne fait que déplacer la saturation. Il faut pouvoir distinguer les appels d'accueil, les demandes administratives, les rappels de consultation et les besoins sensibles qui nécessitent une réponse rapide.
SVI utile, pas décoratif
Un SVI mal conçu agace les appelants et masque les goulets d'étranglement. Un SVI utile réduit le mauvais aiguillage, sépare les demandes simples des demandes cliniques, et évite que le secrétariat serve de répartiteur improvisé.
Routage d'astreinte
Hors heures ouvrées, le problème n'est pas de faire sonner un autre poste. Le problème est de documenter des règles stables de bascule, par service et par plage horaire. C'est exactement le terrain d'un routage d'astreinte structuré.
Numéros courts et appels interservices
Quand chaque transfert passe par un annuaire ou un standard central, la coordination ralentit. Des plans de numérotation courts et cohérents restent indispensables dans les structures multi-sites.
Un bon cahier des charges couvre aussi le paging, les annonces de groupe, les scénarios de débordement, la supervision des files et les rappels sortants. Il faut également prévoir la distinction entre urgence administrative et demande clinique, sinon l'équipe d'accueil arbitre à la place de l'organisation.
Règle d'exploitation: chaque fonctionnalité doit être reliée à un protocole métier, à un responsable identifié et à un test régulier.
Voici la logique minimale à obtenir :
| Fonction | Rôle métier | Incident évité |
|---|---|---|
| File d'attente par service | Absorber les pics | Appels perdus ou mal orientés |
| SVI ciblé | Qualifier la demande | Saturation du standard général |
| Routage hors horaires | Assurer la continuité | Rupture d'accès en soirée ou week-end |
| Numéros courts | Fluidifier l'interne | Transferts inutiles |
| Supervision temps réel | Voir la saturation | Découverte tardive d'un incident |
Le standard doit donc être pensé comme un outil d'organisation clinique et administrative, pas comme une simple téléphonie d'entreprise repeinte en blanc.
La conformité ne commence pas avec un logo sur une plaquette. Elle commence par une question concrète. Quelles données transitent, où sont-elles hébergées, qui y accède, et dans quel rôle juridique ? Pour la téléphonie établissement de santé, cette question vise les enregistrements, les messages vocaux, certaines métadonnées d'appel, les journaux d'administration et, le cas échéant, les transcriptions générées par des fonctions d'IA.
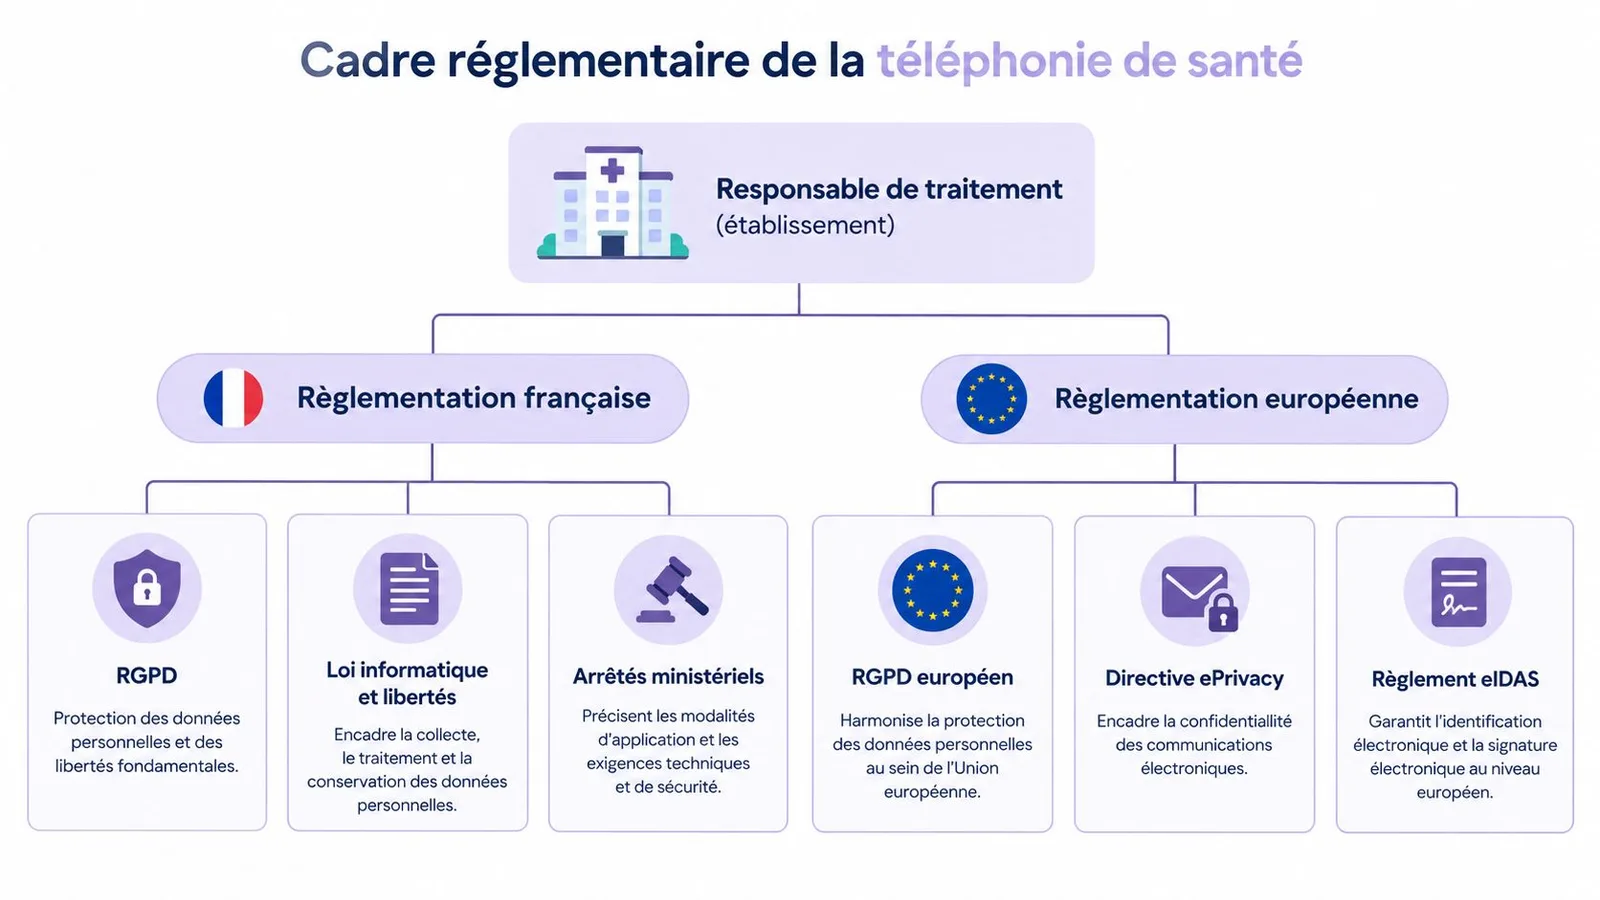
Le responsable de traitement reste l'établissement. Le prestataire, lui, intervient comme sous-traitant sur un périmètre à définir précisément. En cas de violation de données personnelles présentant un risque pour les droits et libertés des personnes, la notification à la CNIL doit intervenir dans les meilleurs délais et, si possible, au plus tard 72 heures après la prise de connaissance, selon le cadre RGPD rappelé par la CNIL. Pour la téléphonie, cela vise notamment les données liées aux appels, aux comptes utilisateurs et aux enregistrements lorsqu'ils permettent d'identifier des personnes.
Conséquence pratique, un opérateur ou intégrateur sérieux doit fournir des mécanismes d'alerte, de journalisation, d'escalade et de conservation des preuves. Sans cela, l'établissement ne pourra ni qualifier l'incident rapidement, ni tenir les délais réglementaires.
L’hébergement dans l'Union européenne est une mesure de maîtrise utile. Ce n'est pas une dispense d'analyse. Le référentiel HDS s'applique au prestataire qui concourt à l'hébergement de données de santé à caractère personnel. Il ne s'applique pas mécaniquement à tout outil utilisé par un établissement, comme le rappelle le référentiel HDS version 1.1. Si une téléphonie cloud manipule des enregistrements, messages vocaux ou métadonnées susceptibles de révéler une situation de santé, il faut documenter le traitement, la qualification des données et le rôle de chaque acteur avant de conclure.
Un hébergement UE sans analyse HDS et RGPD reste une réponse incomplète. L'inverse aussi.
C'est la raison pour laquelle un hébergement des données de santé correctement cadré ne peut pas être résumé à la phrase “les serveurs sont en Europe”.
Une autre confusion devient fréquente. Une solution de téléphonie qui ajoute une fonction d'IA n'est pas, par magie, “conforme AI Act”. Le calendrier officiel prévoit une application progressive à partir du 2 février 2025, puis du 2 août 2025, avec une applicabilité générale le 2 août 2026 et certaines règles spécifiques au 2 août 2027, selon le rappel officiel sur l'AI Act. Pour les systèmes classés à haut risque, le texte mentionne notamment la gestion documentée des risques, la traçabilité, le contrôle humain et des mesures de cybersécurité.
Le discours sérieux consiste donc à parler de préparation, de conception alignée ou de capacité à documenter. Pas de conformité automatique.
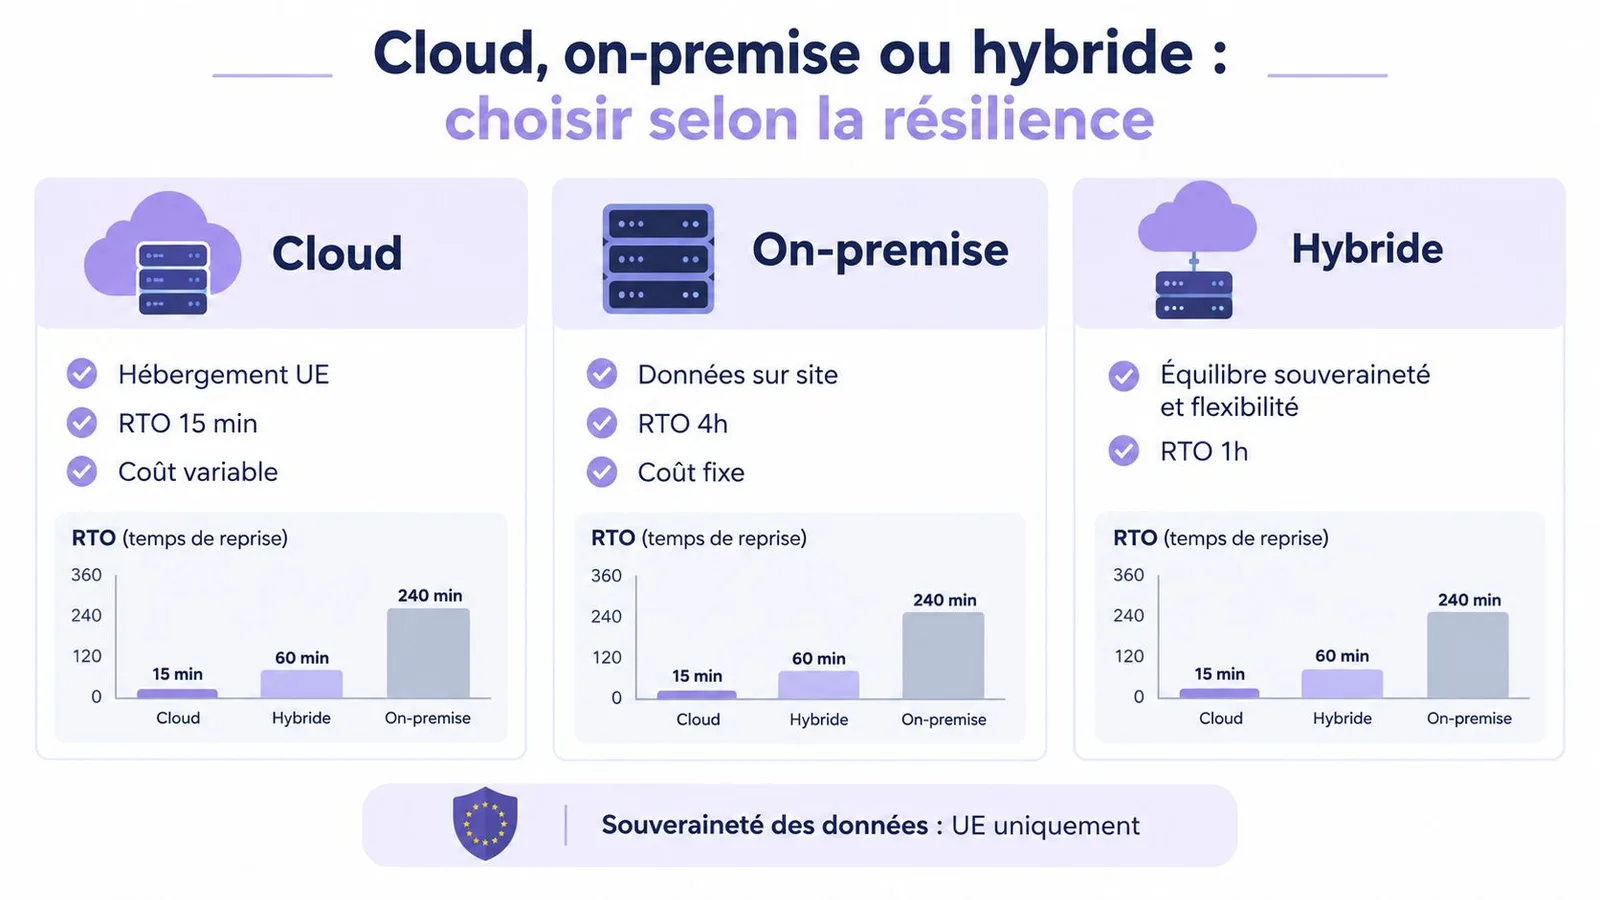
Le débat idéologique n'a aucun intérêt. En santé, la vraie question n'est pas “cloud contre on-premise”. La vraie question est la suivante. Quelle architecture continue à fonctionner quand le SI se dégrade, qu'un site tombe, qu'un compte admin est compromis ou qu'un opérateur devient indisponible ?
Le ministère de la Santé rappelle qu'une cyberattaque peut paralyser tout ou partie d'un établissement et provoquer des fuites de données sensibles, ce qui impose de traiter la téléphonie comme un composant critique du système d'information avec segmentation réseau, chiffrement quand il est supporté, authentification forte, journalisation et procédure de bascule vers des moyens dégradés, selon la doctrine cyber pour les établissements de santé. La même doctrine insiste aussi sur le plan de continuité, les sauvegardes et les procédures de récupération.
Un on-premise mal segmenté, mal sauvegardé et dépendant d'une seule salle réseau est plus fragile qu'un cloud bien conçu. Un cloud sans visibilité sur l'hébergement, les journaux, les accès d'administration et la bascule opérateur reste tout aussi discutable.
Cloud
Pertinent quand l'établissement veut réduire la dépendance au matériel local, centraliser l'administration et accélérer les changements multi-sites. L'exigence porte alors sur l'hébergement UE, la réversibilité, le chiffrement et le mode dégradé.
On-premise
Pertinent quand l'organisation veut garder une maîtrise locale forte, dispose d'une exploitation solide et accepte la charge d'administration, de sauvegarde et de maintien en condition de sécurité.
Hybride
Souvent le meilleur compromis pour les structures avec contraintes de sites, de résilience opérateur ou de coexistence avec des équipements anciens.
Le mauvais achat, ce n'est pas le cloud ou l'on-premise. C'est l'architecture dont personne n'a défini le RTO, les dépendances réseau et la bascule.
Le critère décisif n'est donc pas la mode technique. C'est la capacité à prouver comment la voix reste disponible quand le reste se complique.
Une téléphonie établissement de santé isolée du reste du SI coûte plus cher qu'elle ne rapporte. Les équipes compensent à la main, les secrétariats requalifient les demandes, et les soignants perdent du temps à rappeler sans contexte. La bonne approche consiste à relier le standard aux outils déjà utilisés, sans ouvrir un nouveau front de risque.
Le premier niveau d'intégration concerne l’identification de l'appelant, la remontée de fiche et la traçabilité de l'échange. Quand un agent d'accueil voit immédiatement le bon dossier, le bon service ou le bon contexte de rendez-vous, il répond mieux et transfère moins. Ce n'est pas du confort. C'est une réduction du bruit opérationnel.
Le deuxième niveau concerne les API et le CTI. Il faut distinguer trois cas :
Intégration native, quand la plateforme de téléphonie sait déjà dialoguer avec l'outil cible.
Connecteur standard, acceptable si les flux, les droits et les journaux sont maîtrisés.
Développement spécifique, à réserver aux besoins réellement différenciants, parce qu'il crée de la dette technique.
Dans beaucoup d'établissements, la question revient vite autour de Microsoft Teams. Il faut éviter le réflexe binaire. Teams peut être un point d'usage cohérent pour certaines populations, mais il ne remplace pas à lui seul les logiques de files, d'accueil, de débordement et de continuité propres à la santé. La décision doit donc partir des usages, pas de la licence déjà payée.
Côté outils, des solutions comme Voxbi apportent une téléphonie cloud hébergée dans l'UE, avec intégration native à Microsoft Teams et Odoo, ainsi que des possibilités de REST API et de TAPI CTI. Ce type d'approche a du sens quand l'établissement veut centraliser l'administration, conserver des traces d'usage et raccorder plusieurs sites sans recréer un empilement local.
Qui appelle quelle API, avec quel compte de service et quelle rotation d'identifiants ?
Quels journaux sont conservés pour prouver un accès, une modification ou un échec d'intégration ?
Quelles données remontent à l'écran et lesquelles n'ont aucune raison d'y apparaître ?
Quel mode de secours reste disponible si l'outil métier ou l'intégration tombe ?
Une intégration utile, c'est une intégration minimale, documentée et réversible. Tout le reste finit en dépendance opaque.
Le marché aime vendre des licences, des postes et des promesses de simplicité. Un établissement de santé doit acheter autre chose. Il doit acheter une maîtrise du risque. Le cahier des charges doit donc éliminer les réponses floues et forcer des éléments vérifiables.
Le CERT Santé rappelle que les rançongiciels, l'exfiltration de données de santé et les accès illégitimes peuvent mettre en péril à la fois la sécurité des patients et l'activité de l'établissement. Les établissements doivent signaler sans délai les incidents graves de sécurité des SI à l'ARS, et les incidents significatifs sont transmis aux autorités compétentes, comme le rappelle l’ARS Normandie sur le signalement cyber en santé. Cela justifie une logique zero trust pour les terminaux SIP, softphones et interfaces d'administration.
Le minimum acceptable comprend :
Segmentation réseau entre voix, administration et autres environnements sensibles.
Chiffrement de la signalisation et des médias lorsque l'architecture le supporte.
Authentification forte sur les comptes d'administration.
Journalisation des changements de configuration et conservation exploitable des journaux.
Sauvegarde de configuration et procédure documentée de restauration.
Mode dégradé avec numéro d'accueil de secours et règles d'isolement d'un poste compromis.
Le contrat doit préciser les rôles RGPD, la localisation des sauvegardes, les conditions d'accès aux enregistrements et aux métadonnées, la réversibilité et la portabilité des numéros. Il faut aussi exiger une réponse claire sur la conservation des preuves en cas d'incident.
Le vrai piège, c'est le contrat silencieux sur l'administration. Qui peut écouter, exporter, modifier, supprimer ? Sans cette réponse, le risque ne disparaît pas. Il change seulement de forme.
Une offre moins chère devient immédiatement plus coûteuse quand elle oblige l'établissement à compenser avec des procédures manuelles, des audits supplémentaires ou des contournements locaux.
Le CERT Santé a recensé 764 signalements d'incidents en 2025, contre 749 en 2024, et 38 % des incidents ont entraîné un fonctionnement en mode dégradé ou une interruption de la prise en charge des patients, selon l’observatoire public des signalements ISSIS 2025. La même source indique que 60 % des établissements consacrent moins de 5 % de leur budget d'investissement informatique à la cybersécurité, et 53 % consacrent moins de 5 % de leur budget de fonctionnement informatique à ce poste.
Le message est brutal mais simple. Le prix par utilisateur ne doit jamais primer sur le niveau de résilience téléphonique réellement obtenu.
Une migration réussie tient rarement à la technologie seule. Elle tient à la discipline de projet. Les incidents de bascule surviennent presque toujours au même endroit. Inventaire incomplet, numéros oubliés, règles de routage implicites, dépendances cachées avec un ascenseur, une alarme, une astreinte ou un poste d'accueil.
Le point de départ n'est pas la commande. C'est l’inventaire.
Sites et liens opérateur
Recenser les accès, les liens de secours, les dépendances locales et les plages de fonctionnement critiques.
Numéros et usages
Standard, admissions, blocs, services, numéros directs, lignes techniques, astreintes, renvois historiques. Rien ne doit rester dans la tête d'un technicien ou d'une secrétaire.
Données traitées
Identifier enregistrements, messages vocaux, journaux et comptes à privilèges afin de poser le cadre RGPD, HDS si applicable, et les règles de conservation.
Le pilote doit se faire sur un service réel, mais maîtrisable. Pas sur l'accueil général dès le premier jour. L'objectif est de tester la qualité audio, le routage, les temps de réponse, les droits d'administration et le comportement en cas de perte d'accès réseau ou d'indisponibilité partielle.
Un projet de migration cloud PBX bien séquencé inclut aussi la communication interne, la formation ciblée et une validation formelle des scénarios de débordement.
Le jour J, il faut une cellule courte, décidée et joignable. Pas un comité trop large. Après la bascule, l’hypercare sert à corriger vite ce qui ne se voit jamais en recette, par exemple une file mal priorisée, un renvoi hors horaires incohérent ou une supervision mal lue par l'équipe.
Checklist finale utile :
Portabilité vérifiée et calendrier validé avec tous les acteurs.
Communication aux patients et aux proches si certains numéros ou horaires changent.
Consignes écrites pour l'accueil, les soignants et l'astreinte.
Tests de rappel, de transfert, de conférence et de débordement.
Tableau de bord post-bascule avec volumes, files, hors horaires et délais de rappel.
Une migration propre ne cherche pas le zéro incident affiché. Elle cherche la maîtrise rapide des incidents prévisibles.
Le bon calendrier n'est pas celui du fournisseur. C'est celui que l'établissement peut absorber sans improvisation. Une petite structure avec peu de sites et des usages simples peut aller vite. Un groupe multi-site avec astreintes, lignes techniques et historiques de renvois demandera plus de préparation. Le vrai indicateur n'est pas la durée annoncée. C'est le niveau d'inventaire atteint avant la bascule.
Non. Il faut une équipe courte et mandatée. En général, il faut au minimum un référent métier côté accueil ou secrétariat, un référent infrastructure, un décideur pour arbitrer vite, et un interlocuteur sécurité ou conformité selon la sensibilité des traitements. Les projets qui dérapent sont souvent ceux où tout le monde “participe”, mais où personne ne tranche.
Il faut les traiter comme deux fonctions distinctes, même si certaines briques techniques sont communes. Le standard général gère le flux patient et administratif. L'urgence interne relève d'une logique de disponibilité immédiate, de priorité, de routage dédié et de mode dégradé. Les confondre dans la gouvernance est une erreur classique.
Non. Le RGPD encadre le traitement des données personnelles. HDS concerne le prestataire qui fournit un service d'hébergement de données de santé à caractère personnel, selon la qualification effective du traitement déjà évoquée plus haut. Un hébergement dans l'UE aide à maîtriser la localisation. Il ne remplace ni l'analyse juridique, ni le contrat, ni la documentation des flux.
Le niveau suffisant n'est pas un idéal théorique. C'est le niveau qui permet de maintenir un numéro d'accueil de secours, d'isoler un poste compromis, de restaurer une configuration, et de faire fonctionner un service minimal en mode dégradé. Le reste se discute. Ce socle, lui, ne se négocie pas.
Il faut sortir de la seule logique de standard. Les directions doivent suivre les appels abandonnés par motif, les délais avant réponse selon le service, les rappels effectivement réalisés, les appels hors horaires et les règles d'escalade. L’espace stratégique consacré à la cybersécurité en santé rappelle indirectement pourquoi cette mesure compte. Une saturation téléphonique ou un mode dégradé finit vite par toucher la prise en charge, surtout dans les structures médico-sociales.
Ce qui n'est pas mesuré finit au mieux en inconfort, au pire en incident de parcours.
Voxbi propose un standard téléphonique cloud hébergé dans l'Union européenne, avec administration centralisée, intégrations comme Microsoft Teams, API et CTI, ce qui en fait une option pertinente pour les établissements qui veulent moderniser leur téléphonie sans perdre la maîtrise des données et des flux. Pour une clinique, un EHPAD ou un intégrateur qui travaille ce sujet sérieusement, le plus utile reste de vérifier l'architecture, les rôles RGPD, le mode dégradé et la réversibilité avant de signer. Les détails sont à consulter directement sur Voxbi.
Découvrez comment la téléphonie hôtellerie cloud transforme l'accueil. Guide complet sur le cloud PBX, intégration PMS, conformité RGPD et ROI
Accueil téléphonique PME. Guide pratique pour organiser l'accueil téléphonique de votre PME : scripts, IVR, file d'attente, SLA et conformité avec Voxbi.
Comprenez la téléphonie IP entreprise : SIP, WebRTC, chiffrement, QoS et conformité. Guide complet pour choisir et déployer un standard cloud en Europe.
Parlez à notre équipe ou à un partenaire Voxbi certifié.