
Softphone définition et fonctionnement complet
Softphone définition claire, fonctionnement SIP et WebRTC, avantages et sécurité. Guide complet pour choisir et déployer en entreprise en France.
15 sept. 2026
Maîtrisez l'enregistrement de conversations téléphoniques en entreprise. Cadre légal CNIL, RGPD, bonnes pratiques et sécurisation avec un standard cloud.

Un centre d'appels vient d'activer l'enregistrement sur son standard cloud. L'équipe commerciale veut conserver chaque échange pour se protéger, le service qualité souhaite réécouter les conversations, et la DSI cherche déjà un moyen de stocker les fichiers sans créer une nouvelle dette de conformité. Le réglage semble simple. Le risque, lui, ne l'est pas.
En France, l'enregistrement de conversations téléphoniques n'est pas un bouton à activer par défaut. Il s'agit d'un traitement de données personnelles, qui doit répondre à une finalité précise, rester proportionné et informer les personnes concernées. Un standard téléphonique cloud européen peut automatiser une partie de ces garde-fous, mais il ne remplace ni l'analyse juridique, ni la gouvernance interne, ni la décision métier.
La tentation est compréhensible. Enregistrer tous les appels promet une trace complète des échanges, facilite les contrôles et semble utile en cas de litige. Pourtant, la doctrine française encadre strictement l'écoute et l'enregistrement des conversations sur le lieu de travail. La CNIL rappelle que l'enregistrement ne peut pas être permanent ni systématique, sauf texte légal spécifique.
Un centre d'appels qui active l'enregistrement sur toutes les files, toutes les extensions et tous les appels internes ne répond donc pas automatiquement à un besoin de conformité. Il étend le périmètre du traitement à des conversations qui n'ont peut-être aucune utilité pour la formation, l'évaluation, la résolution d'un différend ou la preuve d'une souscription. La technologie capte alors davantage de données que la finalité ne le justifie.
Le premier arbitrage ne concerne pas le format audio ou la capacité de stockage. Il porte sur la question suivante : pourquoi cet appel doit-il être enregistré ?
Une politique sérieuse distingue les usages :
Formation et évaluation des salariés, avec une sélection d'appels pertinents.
Contrôle qualité, limité à des interactions représentatives et justifié par un objectif documenté.
Preuve commerciale, uniquement dans le cadre autorisé pour établir la conclusion d'un contrat par téléphone.
Gestion d'un litige, avec un accès restreint et une conservation maîtrisée.
Cette méthode évite de confondre disponibilité technique et nécessité juridique. Elle permet aussi aux intégrateurs IT de traduire une règle métier en configuration concrète, par exemple en ciblant une file d'attente, un groupe d'utilisateurs ou une direction d'appel plutôt que l'ensemble du standard.
Règle d'architecture : une fonction d'enregistrement doit être désactivée par défaut, puis activée selon une finalité, un périmètre et une durée documentés.
La proportionnalité est le filtre opérationnel le plus utile. Une entreprise peut avoir besoin d'écouter certains appels de formation, sans devoir conserver les conversations personnelles ou les échanges internes. Elle peut également chercher à sécuriser une vente téléphonique, sans enregistrer toute la phase de prospection qui précède la conclusion du contrat.
La conservation systématique augmente le volume de données accessibles, les besoins de sécurisation et la difficulté à répondre aux demandes des personnes. Elle complique aussi les audits, car l'entreprise doit expliquer pourquoi chaque fichier existe encore et qui peut le consulter.
Le risque ne vient donc pas seulement d'une fuite audio. Il vient aussi d'un traitement mal défini, trop large ou impossible à purger proprement. Pour une DSI, le bon projet commence par une matrice de finalités et se termine par des règles techniques qui empêchent l'activation globale non justifiée.
Enregistrer un appel crée un traitement de données et peut aussi constituer une preuve commerciale. La CNIL encadre donc la finalité, l'information des personnes, la durée de conservation et les accès. La norme simplifiée n°57 de la CNIL prévoit une conservation de six mois pour les enregistrements concernés, tandis que les documents d'analyse peuvent être conservés jusqu'à un an, selon les recommandations de la CNIL sur l'écoute et l'enregistrement des appels au travail.
Un fichier audio et une grille d'évaluation n'ont pas le même usage ni le même cycle de vie. La politique doit donc séparer ces objets, avec des règles propres de conservation, d'accès et de suppression.
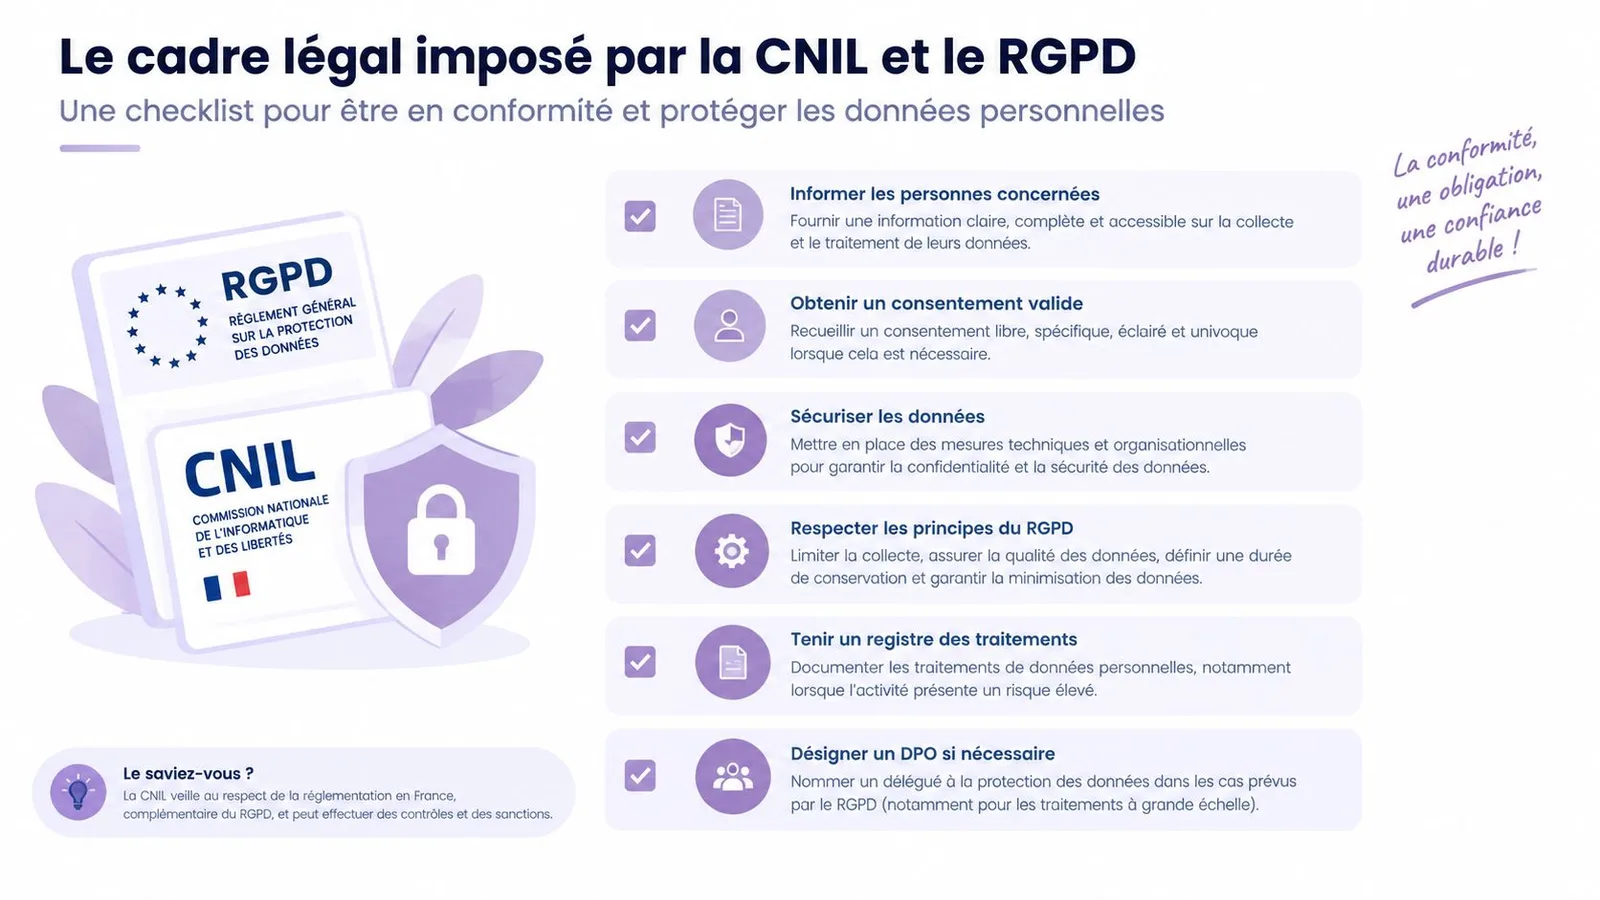
L'information doit être donnée dès le début de l'appel. Elle précise la finalité, les destinataires, le droit d'opposition et le droit d'accès. La question-réponse de la CNIL sur l'information des salariés rappelle que les personnes concernées doivent être informées avant tout enregistrement.
Dans un PBX cloud européen, cette obligation peut être intégrée au scénario d'appel. Un message vocal, une annonce liée à la file ou une information affichée dans le parcours de travail signale le traitement avant la captation. L'annonce devient ainsi une règle de gouvernance vérifiable, pas un simple message de confort.
Les salariés et les interlocuteurs externes doivent être couverts. Une absence d'information préalable peut rendre l'enregistrement illégal et entraîner une sanction pénale dans le contexte professionnel. Pour vérifier les conditions applicables à une situation donnée, consultez aussi les règles encadrant l'enregistrement d'une conversation téléphonique.
La preuve d'un contrat conclu par téléphone répond à une finalité étroite. La CNIL précise que seules les conversations portant sur la conclusion du contrat peuvent être enregistrées dans ce cadre. Le dispositif ne doit donc pas conserver tout le parcours commercial lorsque certaines séquences ne concernent pas la conclusion.
Une configuration contrôlable doit prévoir :
Un déclenchement ciblé, lié à la file, au poste ou au sens de l'appel.
Une annonce au début de l'échange, compréhensible par l'interlocuteur.
Une rétention automatique, avec suppression à l'échéance définie.
Des droits d'accès limités, accordés selon le rôle.
Une traçabilité, indiquant qui a consulté, exporté ou supprimé un fichier.
La CNIL recommande aussi d'évaluer la nécessité d'une analyse d'impact, d'inscrire le traitement au registre RGPD et d'adapter les mesures de sécurité au risque. Un PBX cloud européen peut automatiser ces contrôles, à condition que les règles de finalité, de rétention et d'habilitation soient définies avant le déploiement.
Un client conteste les informations données lors d'un appel précédent. Sans enregistrement, le responsable doit reconstituer la chronologie à partir des notes du conseiller, du CRM et des souvenirs de l'équipe. Avec une politique ciblée, il réécoute l'échange concerné, vérifie les engagements formulés et sélectionne un extrait pour former les collaborateurs. L'audio devient alors un élément de preuve et un support de pilotage, pas un simple fichier technique.
Le réglage pertinent n'est pas l'enregistrement de toute l'activité. Une file de support, certains postes de supervision ou des appels choisis peuvent suffire. Les conversations internes, les appels personnels et les flux sans lien avec la finalité restent hors périmètre. Un PBX cloud européen facilite cette sélection en associant règles d'appel, annonce et conservation au même processus.
Dans la santé, la configuration doit être particulièrement restrictive. Une plateforme de rendez-vous peut conserver la trace d'une demande administrative complexe, sans capter indistinctement des informations relevant du secret médical. L'équipe définit le flux concerné, les personnes autorisées et la procédure applicable à une demande d'accès avant l'activation.
Pour une équipe commerciale, l'enregistrement peut contribuer à établir la preuve d'un contrat conclu par téléphone. La conservation doit toutefois rester limitée aux échanges liés à cette conclusion, comme indiqué précédemment. Toute la prospection ne doit pas être archivée sous prétexte que certains appels ont une valeur probatoire.
| Usage métier | Périmètre recommandé | Garde-fou principal |
|---|---|---|
| Service client | File de support ou appels ciblés | Information, accès limité et sélection des appels |
| Santé | Flux administratif précisément défini | Protection renforcée des données confidentielles |
| Vente téléphonique | Échange lié à la conclusion du contrat | Finalité étroite et conservation maîtrisée |
Le même raisonnement vaut pour un intégrateur qui déploie un standard sur plusieurs sites. Chaque client peut poursuivre une finalité différente. Une politique identique pour tous les utilisateurs crée des accès inutiles et complique la justification du traitement.
Un scénario opérationnel combine annonce vocale, activation sélective, journal d'accès et purge automatique. La valeur vient de la qualité de ces règles et de leur application régulière, non du volume d'audio conservé.
Une démonstration du parcours aide les équipes métier à valider le fonctionnement avant la mise en production.
Un fichier audio doit être considéré comme une donnée sensible dès sa création. La sécurité ne commence pas au moment où un superviseur télécharge l'enregistrement. Elle couvre le transport de la voix, l'écriture du fichier, son stockage, sa consultation, son export et sa suppression.
Les intégrateurs IT doivent donc examiner la chaîne complète plutôt que de contrôler uniquement le cockpit d'administration. Les communications peuvent s'appuyer sur SIP TLS pour protéger la signalisation et sur WebRTC pour les usages web, à condition que ces mécanismes soient correctement intégrés à la politique globale de sécurité.
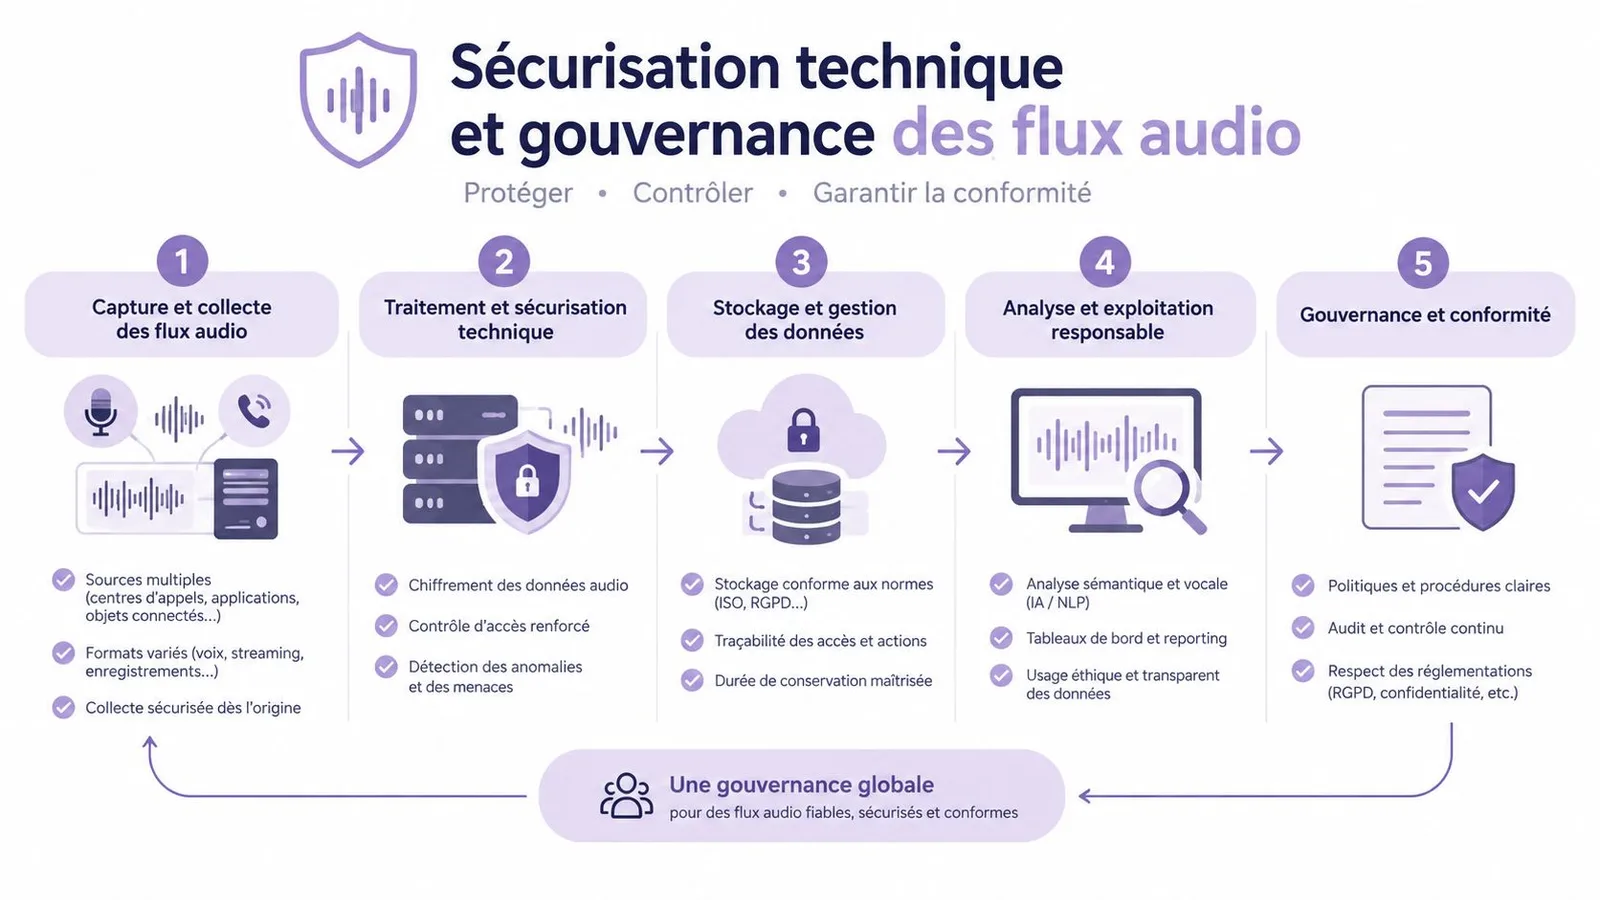
L'authentification doit distinguer l'utilisateur qui écoute un appel, le manager qui supervise une équipe et l'administrateur qui configure la politique. Une permission générale donnée à tous les responsables transforme rapidement le stockage en bibliothèque accessible sans justification.
Une gouvernance saine prévoit :
Un contrôle par rôle, avec des droits alignés sur la fonction.
Une journalisation des actions, notamment l'écoute, le téléchargement et la suppression.
Un chiffrement au repos, afin de réduire l'exposition en cas d'accès non autorisé au stockage.
Une séparation des environnements, entre administration, exploitation et archivage autorisé.
Une procédure de révocation, appliquée dès qu'un utilisateur change de poste ou quitte l'organisation.
Les échanges téléphoniques doivent également être protégés pendant leur transport. Les équipes peuvent consulter la présentation Voxbi consacrée au chiffrement des communications pour comparer les mécanismes proposés par une architecture de téléphonie cloud.
Une règle de rétention écrite dans une politique interne ne suffit pas. Le système doit l'appliquer automatiquement, faute de quoi les fichiers s'accumulent et la DSI dépend d'une opération manuelle fragile.
Le paramétrage doit associer chaque flux à une durée autorisée, puis déclencher une purge contrôlée. Les documents d'analyse peuvent suivre une règle différente de celle des fichiers audio, en cohérence avec les recommandations françaises. Une exception doit être documentée lorsqu'un litige impose de préserver temporairement un élément, avec un responsable identifié et une date de réexamen.
Les demandes d'accès ou de suppression doivent suivre un parcours formalisé. L'équipe doit pouvoir retrouver le fichier concerné, vérifier le périmètre de la demande, consigner la décision et exécuter l'action sans désorganiser le service. Cette capacité distingue un dispositif administrable d'un simple dossier de fichiers.
L'hébergement est souvent absent des premiers ateliers de téléphonie. Les décideurs parlent des files d'attente, des postes et du routage, puis découvrent plus tard que les métadonnées et les fichiers audio dépendent d'une infrastructure dont la localisation, les sous-traitants et les règles d'accès n'ont pas été suffisamment vérifiés.
Un PBX on-premise donne à l'entreprise la maîtrise directe des serveurs, mais lui confie aussi la sécurité physique, les sauvegardes, les correctifs, la surveillance et la capacité de reprise. Une PME ou une ETI peut gérer ces responsabilités, à condition de disposer des compétences, des procédures et des ressources nécessaires.
Un cloud hébergé hors de l'Union Européenne présente un autre type de difficulté. L'entreprise doit analyser les transferts, les sous-traitants et les éventuelles législations extraterritoriales applicables. Pour des établissements de santé, des collectivités ou des services publics, cette analyse peut devenir un point contractuel déterminant.
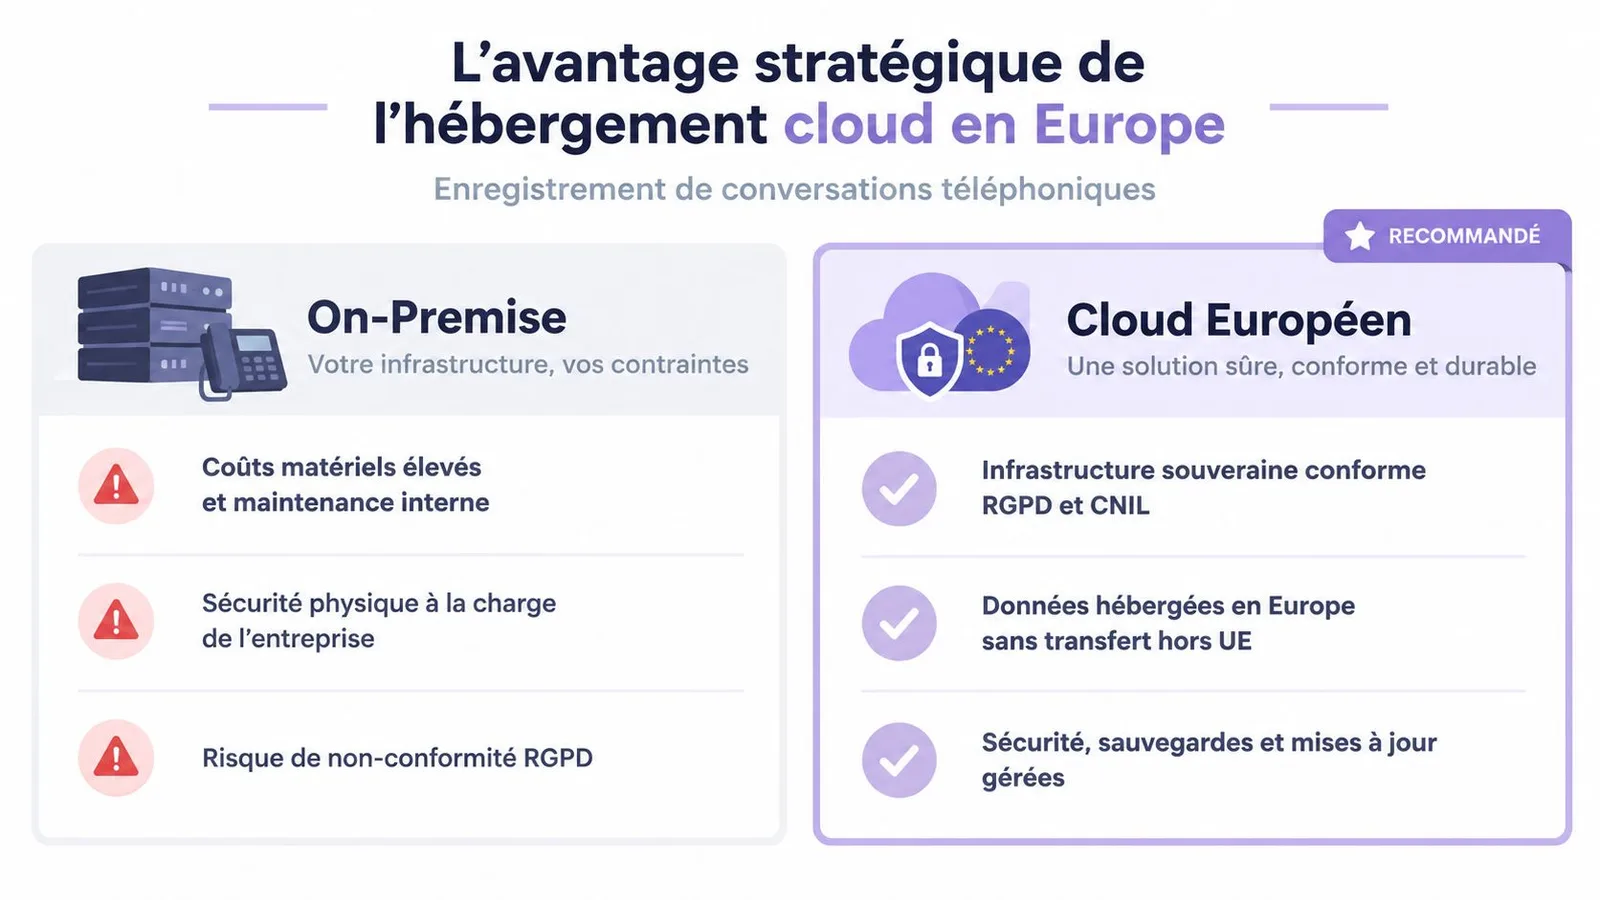
| Critère | On-premise | Cloud européen |
|---|---|---|
| Infrastructure | Achetée et exploitée par l'entreprise | Opérée par le fournisseur |
| Sécurité physique | À organiser sur chaque site | Gérée dans les centres de données du fournisseur |
| Mises à jour | Planifiées et réalisées en interne | Intégrées au service selon le contrat |
| Localisation des données | Dépend de l'architecture choisie | À vérifier auprès du fournisseur et dans le contrat |
| Charge pour la DSI | Forte responsabilité opérationnelle | Responsabilités partagées et documentées |
Le cloud européen ne rend pas un traitement conforme par magie. Il simplifie toutefois la démonstration de la souveraineté européenne lorsque les appels, les enregistrements et les métadonnées restent dans l'Union Européenne, avec des garanties contractuelles et techniques vérifiables.
Pour les intégrateurs, la question utile n'est donc pas seulement « où se trouve le serveur ? ». Il faut aussi demander qui administre l'infrastructure, comment les accès sont journalisés, où résident les sauvegardes, quelles données transitent par des services tiers et comment le fournisseur traite les demandes de suppression.
Voxbi est un standard téléphonique cloud hébergé dans l'Union Européenne, destiné aux entreprises européennes. Son positionnement peut être examiné à travers les principes de souveraineté des données en téléphonie cloud, notamment pour les organisations qui veulent conserver leurs flux audio et leurs métadonnées sur le territoire européen.
Le modèle SaaS réduit la charge liée au matériel et aux mises à jour, mais il impose une due diligence fournisseur. Les contrats, les centres de données, les sous-traitants et les mécanismes de réversibilité doivent rester lisibles pour la DSI et pour le client final.
Le déploiement doit commencer par le registre RGPD, pas par le bouton d'enregistrement. Le responsable métier décrit la finalité, les flux concernés, les catégories de personnes, les destinataires et la durée de conservation. La DSI vérifie ensuite que le PBX peut imposer ces choix sans laisser une activation globale à un administrateur pressé.
Définir le besoin métier. La formation, le contrôle qualité, la gestion d'un litige et la preuve commerciale ne doivent pas être mélangés dans une finalité vague.
Délimiter les appels. Les files d'attente, les postes, les groupes et les sens d'appel doivent être configurés séparément. Les appels internes et personnels restent exclus lorsqu'ils n'ont aucune relation avec le besoin documenté.
Préparer l'information. Un message vocal au début de l'appel doit présenter la finalité, les destinataires, le droit d'opposition et le droit d'accès. Les salariés concernés doivent recevoir une information préalable distincte lorsque le dispositif surveille leurs conversations.
Configurer la rétention. La purge automatique doit correspondre à la règle applicable. Les enregistrements et les documents d'analyse ne doivent pas être confondus dans le même calendrier.
Sécuriser les habilitations. Les rôles, les journaux d'accès, le chiffrement et les exportations doivent être testés avant l'ouverture du service.
Former les utilisateurs. Un conseiller doit savoir interrompre un enregistrement lorsque le flux ne relève plus de la finalité prévue. Un superviseur doit comprendre qu'un téléchargement crée une copie à gouverner.
La fonction d’enregistrement des appels proposée par Voxbi peut s'inscrire dans cette approche lorsque les règles de ciblage, d'accès et de conservation sont définies avant la mise en service. Le partenaire doit toutefois valider l'architecture avec le client, documenter les responsabilités et vérifier les exigences propres au secteur concerné.
Un pilote limité permet de tester les annonces, les permissions, la qualité audio, les exports et la purge sans exposer toute l'organisation. Les intégrateurs et revendeurs télécom gagnent à remettre un dossier de configuration au client, avec les finalités, les postes concernés, les responsables et les procédures de droits.
La conformité durable repose enfin sur une revue régulière. Un changement de file, d'équipe, de fournisseur ou de finalité peut rendre obsolète une configuration auparavant cohérente. Le standard doit donc être traité comme un processus de gouvernance, pas comme une simple fonctionnalité activée une fois.
Voxbi fournit un standard téléphonique cloud hébergé dans l'Union Européenne, avec une fonction d'enregistrement des appels à intégrer dans une politique de ciblage, d'accès et de rétention maîtrisée. Pour évaluer cette architecture avec un intégrateur et vérifier son adéquation aux flux de l'entreprise, visitez Voxbi.
Softphone définition claire, fonctionnement SIP et WebRTC, avantages et sécurité. Guide complet pour choisir et déployer en entreprise en France.
Portabilité numéro changement titulaire en France : différences, démarches RIO, délais ARCEP et étapes clés pour les entreprises multi-sites en 2026.

Code PUK : définition, rôle, comment le retrouver et l'utiliser pour débloquer une carte SIM, erreurs à éviter et conseils.
Parlez à notre équipe ou à un partenaire Voxbi certifié.