
0800-Nummer: Kosten, Vorwahlen und Auswahl fürs Unternehmen
Was eine 0800-Nummer ist, wer die Anrufe bezahlt, wie sie sich von 0180-Servicenummern und Ortsnetznummern unterscheidet und was Sie vor dem Start prüfen.
13. Nov. 2026
Vishing ist Betrug per Telefon. Der Leitfaden zeigt die Warnsignale, einen Rückrufablauf für den Empfang, sichere Freigaben für Zahlungen und die ersten Schritte nach einem Vorfall.
Das Telefon am Empfang klingelt, während dort schon ein Besucher wartet und ein Paket angenommen wird. Der Anrufer stellt sich als IT-Support vor, spricht von einem Anmeldeproblem und fragt nach dem Code, der gerade auf dem Handy einer Kollegin angekommen ist. Das klingt nach einer Kleinigkeit. Mit diesem Code kann er sich aber in ein Firmenkonto einloggen. So arbeitet Vishing, der Betrug per Telefon.
Vishing (aus „Voice“ und „Phishing“) ist Phishing per Telefon. Ein Betrüger gibt sich als Bank, IT-Support, Lieferant oder Geschäftsführer aus, um an eine Information zu kommen oder eine Handlung auszulösen. Die Telefonanlage muss er dafür nicht angreifen. Er muss nur die Person überzeugen, die den Hörer abnimmt.
Eine Phishing-Mail gleicht einem präparierten Brief im Briefkasten. Vishing gleicht eher einem falschen Bankangestellten am Schalter, der ins Gespräch kommt, auf Einwände antwortet und Druck aufbaut. Kein E-Mail-Filter hört bei diesem Gespräch mit.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) nennt in seiner Übersicht zu Social Engineering genau diesen Fall als klassisches Beispiel: den angeblichen Systemadministrator, der anruft und zur Behebung eines Fehlers das Passwort braucht.
Im Mittelstand trifft ein geschäftlicher Anruf meist auf offene Ohren. Es gibt Stammlieferanten und externe IT-Dienstleister, es gibt einen gemeinsamen Empfang, und die Belegschaft hilft gern weiter. Ein Name aus dem öffentlichen Organigramm oder dem Impressum kann schon reichen, damit eine Forderung glaubwürdig klingt.
Wie verbreitet die Masche ist, zeigen Zahlen aus Frankreich. Die staatliche Plattform Cybermalveillance.gouv.fr meldet in ihrem Tätigkeitsbericht 2025 Phishing-Wellen per SMS, E-Mail und Sprachanruf. Betrugsversuche und gehackte Online-Konten stehen dort an der Spitze der Bedrohungen für Unternehmen, mit einem Plus von 45 %. Das Telefon ist also ein Kanal unter mehreren, neben E-Mails, Nachrichten und gefälschten Websites.
Im Betrieb zählt eine einfache Frage: Wer darf nach einem Anruf einen Zugang ändern, eine interne Information weitergeben oder eine Zahlung auslösen?
Grundregel: Jeder Anruf, der ein Geheimnis, eine Zahlung oder eine eilige Handlung verlangt, gilt als Risikovorgang.
Vishing ist die Manipulation im Gespräch. Spoofing fälscht die angezeigte Rufnummer und kann diese Manipulation überzeugender machen. Vishing funktioniert also auch mit einer unbekannten Nummer, ganz ohne technische Täuschung.
Davon hängt ab, wie man sich schützt. Ein Anruffilter hält manche unerwünschten Anrufe fern, aber sobald ein Anruf durchkommt, schützt nur die Prüfung dessen, was der Anrufer verlangt.
Die Tabelle zeigt, worauf der Anrufer tatsächlich aus ist, egal welchen Grund er nennt.
| Szenario | Ziel des Anrufers | Gesuchte Information | Zielperson im Unternehmen |
|---|---|---|---|
| Falscher IT-Support | Zugang oder Bestätigungscode erhalten | Zugangsdaten, SMS- oder App-Code | Ungeschulte Beschäftigte am Arbeitsplatzrechner |
| Falscher Lieferant | Bankverbindung vor einer Zahlung ändern | IBAN und Bankdaten | Buchhaltung, Einkauf |
| Falscher Geschäftsführer | Eilige Überweisung auslösen | Zahlungsfreigabe, Verschwiegenheit | Assistenz, Finanzabteilung |
| Falscher Bankberater | Einen Vorgang bestätigen lassen | TAN, Zugangsdaten fürs Onlinebanking | Zahlungsverkehr, Geschäftsführung |
| Anruf in der Zentrale | Namen und E-Mail-Adressen sammeln | Organigramm, E-Mail-Adressen | Empfang, Telefonzentrale |
| Falsche Behörde oder Institution | Auf eine teure Sondernummer lenken oder Daten erfragen | Personenbezogene Daten, Zahlung | Empfang, Verwaltung |
Der falsche IT-Support beruft sich auf eine Wartung, ein gesperrtes Konto oder eine verdächtige Anmeldung. Typischerweise verlangt er einen Authentifizierungscode, die Bestätigung einer Push-Anfrage oder die Installation eines Fernwartungstools. Auch der Name eines bekannten Dienstleisters rechtfertigt keinen dieser Schritte, solange die Anfrage nicht über den gewohnten Support-Weg geprüft ist.
Der falsche Lieferant meldet sich, wenn eine Rechnung ohnehin fällig ist. Er kündigt eine neue IBAN an und verlangt die Änderung vor dem Zahlungstermin. Eine echte Rechnung oder die richtige Bestellnummer belegt noch nicht, dass das neue Konto dem Lieferanten gehört.
Der falsche Geschäftsführer setzt auf Autorität: eine vertrauliche Übernahme, ein Geschäft, das während einer Dienstreise abgeschlossen werden muss. Die Assistenz oder die Buchhaltung steht dann vor der Wahl: angebliche Ausnahme oder normaler Ablauf. Die Geschäftsführung sagt deshalb vorher klar, dass der normale Ablauf gilt.
Der falsche Bankberater gibt vor, die Firmenkonten zu schützen. Die Verbraucherzentrale Hamburg beschreibt den Ablauf: Der Anrufer meldet eine verdächtige Buchung und bietet an, sie zu stoppen. Dafür soll das Opfer am Telefon eine Push-TAN freigeben, mit der die Betrüger dann Geld vom Konto überweisen. In Frankreich ist der Betrug mit falschen Bankberatern laut Cybermalveillance.gouv.fr 2025 um 159 % gestiegen. Die Zahl betrifft nicht nur Unternehmen, zeigt aber, wie ernst das Szenario ist.
Ein Anruf in der Zentrale kann harmlos wirken. Der Anrufer fragt, wer die Finanzen leitet, wie die E-Mail-Adresse dieser Person lautet oder wann sie im Büro ist. Mit diesen Angaben kann er später wieder anrufen, diesmal mit einer überzeugenderen Geschichte. Um ein berechtigtes Anliegen weiterzugeben, muss der Empfang nichts über die interne Organisation verraten.
Die falsche Behörde behauptet, Unterlagen seien unvollständig, fragt nach personenbezogenen Daten oder verweist auf eine kostenpflichtige Sondernummer. Der Empfang lässt den Vorgang von der zuständigen Abteilung prüfen, statt sofort die genannte Nummer anzurufen.
Die Szenarien können aufeinander aufbauen: Erst sammelt jemand Namen, dann kommt der falsche Support-Anruf, danach die Zahlungsforderung. Eine gefälschte angezeigte Rufnummer kann das Ganze glaubwürdiger machen, doch entscheidend ist jedes Mal die Handlung, die der Anrufer verlangt.
Ein verdächtiger Anrufer muss weder ungeschickt noch aggressiv sein. Er kann höflich sein, den Namen der Geschäftsführung kennen und die Fachbegriffe der Branche sicher verwenden. Die brauchbaren Signale liegen in dem, was er verlangt, und in den Prüfungen, die er verhindern will.
Künstliche Eile. Der Anrufer verlangt sofortiges Handeln und stellt jede Prüfung als Hindernis dar.
Ungewöhnliche Geheimhaltung. Buchhaltung, IT-Leitung oder Geschäftsführung sollen nichts erfahren.
Zugangsgeheimnisse. Er fragt nach einem Passwort, einem SMS-Code oder einem Code aus einer Authenticator-App.
Heikle Änderung. Er will eine IBAN, einen Zugang, eine Anmeldemethode oder eine Rufumleitung ändern.
Kein Rückruf. Er will in der Leitung bleiben, lehnt eine unabhängige Prüfung ab oder diktiert eine andere Nummer.
Schon eines dieser Signale reicht, um den Vorgang anzuhalten. Auch die Nummer auf dem Display hilft nicht weiter. Die Commerzbank warnt, dass Betrüger per Call-ID-Spoofing die Nummer der Commerzbank oder einer anderen bekannten Bank anzeigen lassen. Die Verbraucherzentrale Hamburg schildert einen Fall, in dem sich die Nummer des Anrufers nur in der letzten Ziffer von der Nummer der Hamburger Sparkasse (Haspa) unterschied. Eine bekannte Nummer beweist also keine Identität, genauso wenig wie eine vertraute Stimme.
Umgekehrt garantiert ein Anruf ohne Warnhinweis nichts. Ein Spam-Hinweis auf dem Display stammt aus einem Filter und sagt wenig darüber, ob Sie dem Anrufer trauen können. Was Filter leisten, erklärt der Leitfaden Spam-Anrufe blockieren.
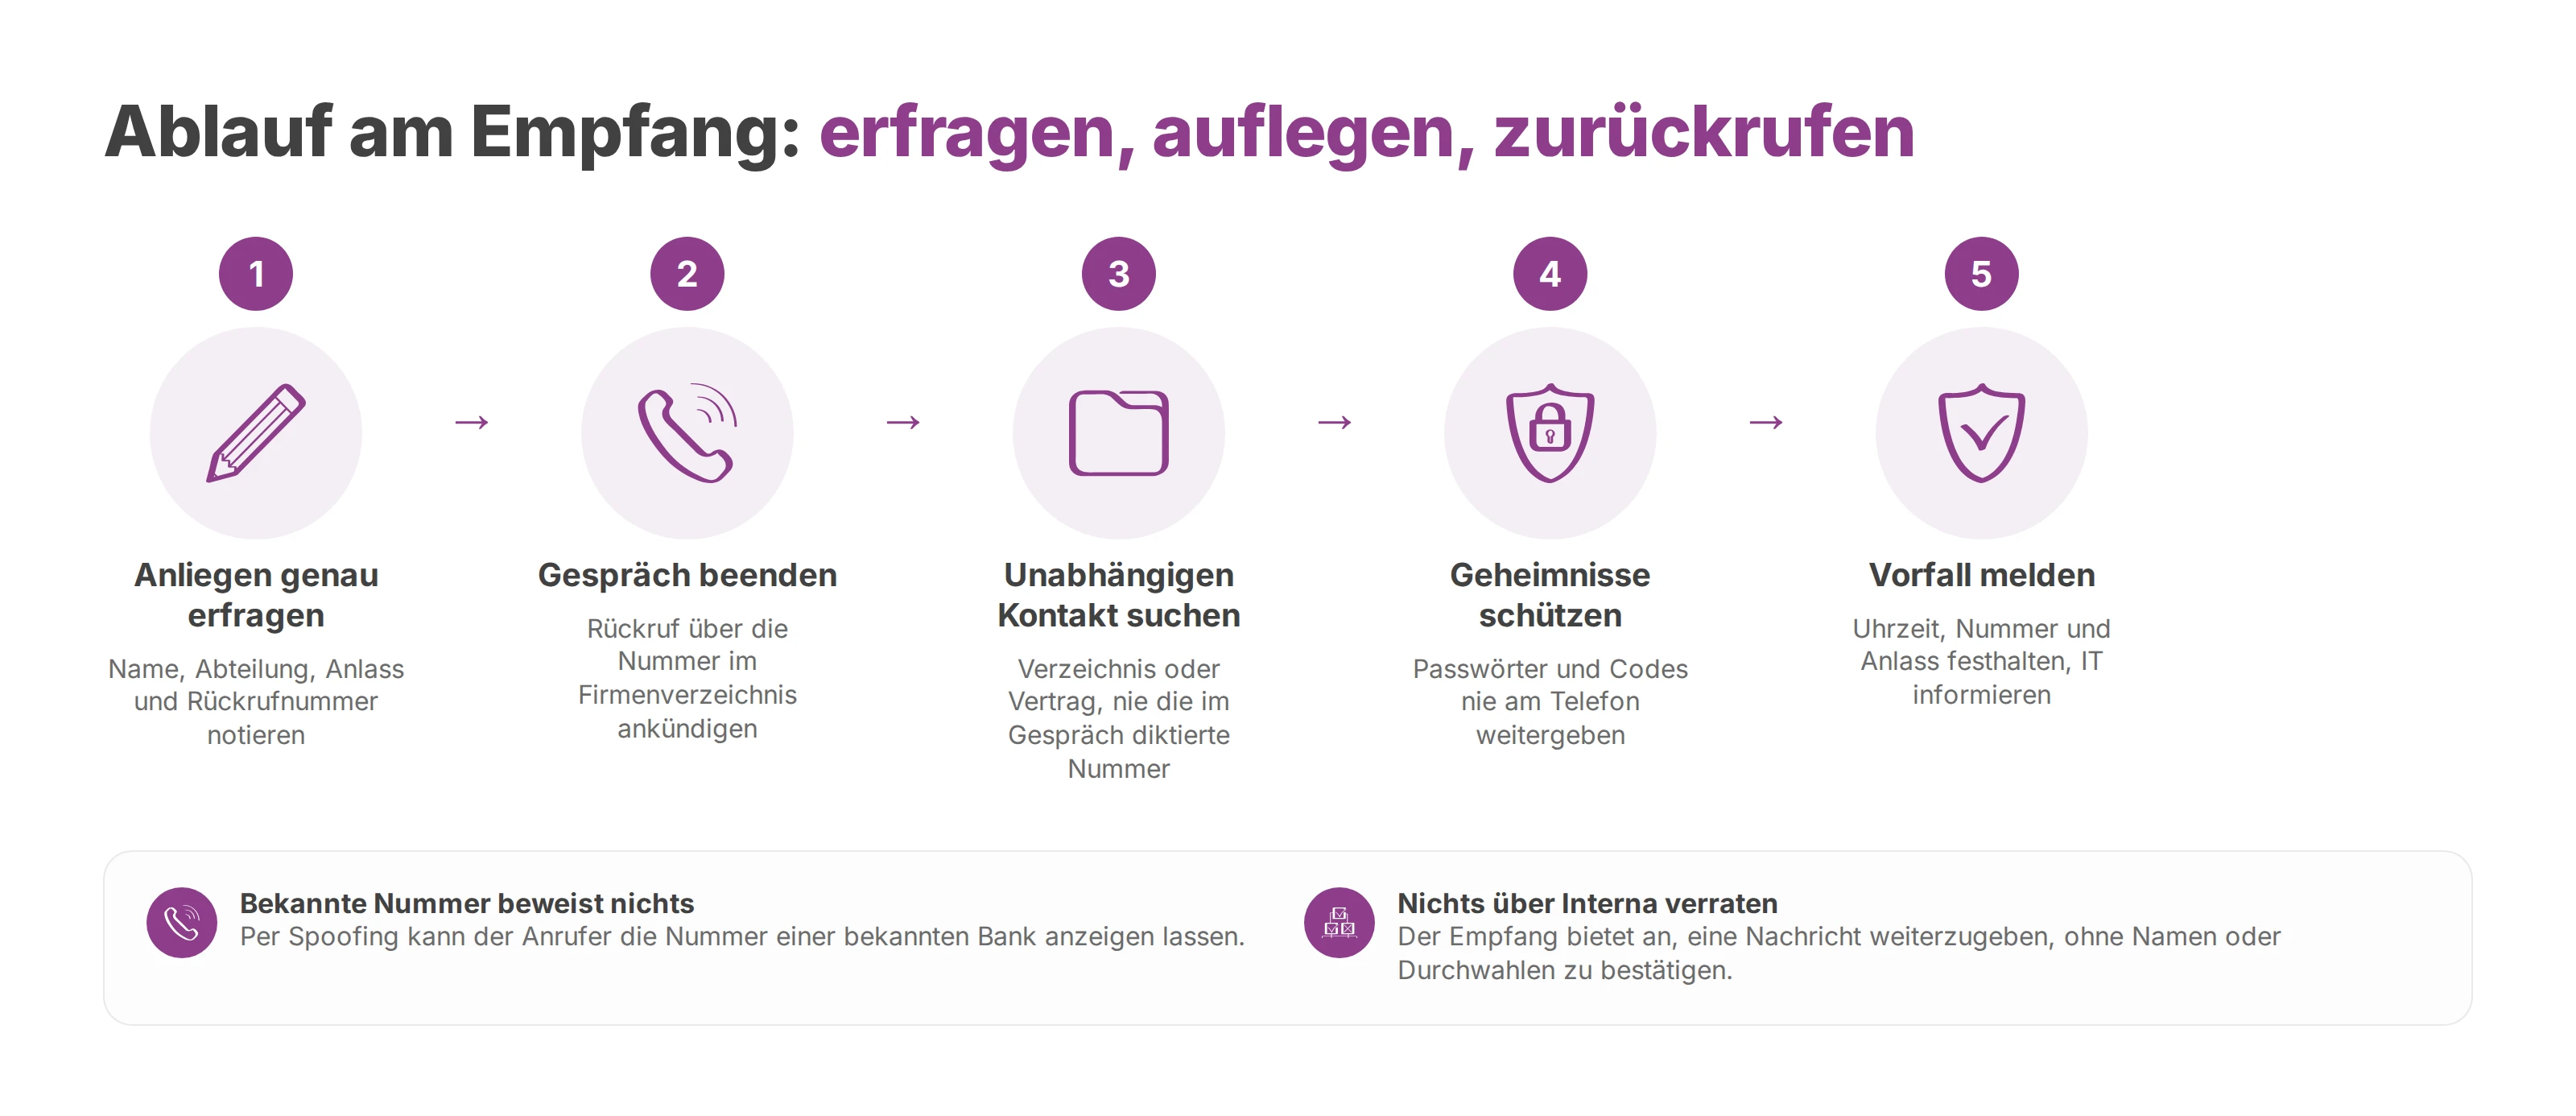
Das Anliegen genau erfragen. Vollständigen Namen, Abteilung, genauen Anlass und die angebotene Rückrufnummer notieren. Diese Angaben halten das Gespräch fest. Wer wirklich anruft, klärt erst der Rückruf.
Das Gespräch beenden. Ruhig ankündigen, dass ein Rückruf über die im Firmenverzeichnis hinterlegte Nummer folgt. Eine technische Begründung braucht es dafür nicht.
Einen unabhängigen Kontakt suchen. Das interne Verzeichnis, den Vertrag oder den geprüften Lieferantenstammsatz nutzen, nie die im Gespräch diktierte Nummer.
Geheimnisse schützen. Passwörter und Bestätigungscodes werden am Telefon nie weitergegeben, auch nicht an jemanden, der sich als Support vorstellt.
Den Vorfall melden. Uhrzeit, angezeigte Nummer, Anlass und bereits genannte Informationen festhalten und die IT- oder Sicherheitsverantwortlichen informieren.
Der Empfang kann jederzeit anbieten, eine Nachricht weiterzugeben, ohne einen Namen, eine E-Mail-Adresse, Anwesenheitszeiten oder die Durchwahl der Geschäftsführung zu bestätigen.
Wer ein Gespräch nach einer internen Weiterleitung übernimmt, muss wissen, dass die Identität des Anrufers noch nicht geprüft ist.
Übungen helfen, solange sie dem Lernen dienen. Eine simulierte Forderung nach einem Code oder einer Überweisung, mit der IT-Abteilung abgestimmt, zeigt, ob alle den Meldeweg kennen. In der Nachbesprechung werden Ablauf und Anweisungen verbessert, und niemandem wird vorgeworfen, dass er helfen wollte.
Ein vertraulicher Anruf reicht nie aus, um eine Überweisung freizugeben. Beim CEO-Fraud, auch Chef-Masche genannt, gibt sich der Täter als Geschäftsführer oder eine andere weisungsbefugte Person aus. Die IHK Ostthüringen beschreibt das typische Muster: zuerst eine scheinbar interne Nachricht, dann weitere E-Mails oder Anrufe, die Druck machen, dazu die Anweisung, alles dringend und streng vertraulich zu behandeln. Typisch sind Eilüberweisungen ins Ausland, umgeleitete Rechnungszahlungen auf „neue“ Konten, der Kauf von Gutscheincodes oder die Abfrage vertraulicher Daten.
Das Land des Kontos taugt allein nicht als Prüfkriterium. Eine Inlandszahlung kann betrügerisch sein, ein ausländischer Lieferant völlig legitim. Geprüft werden die Identität der anfragenden Person, der Empfänger und die Zahlungsberechtigung.
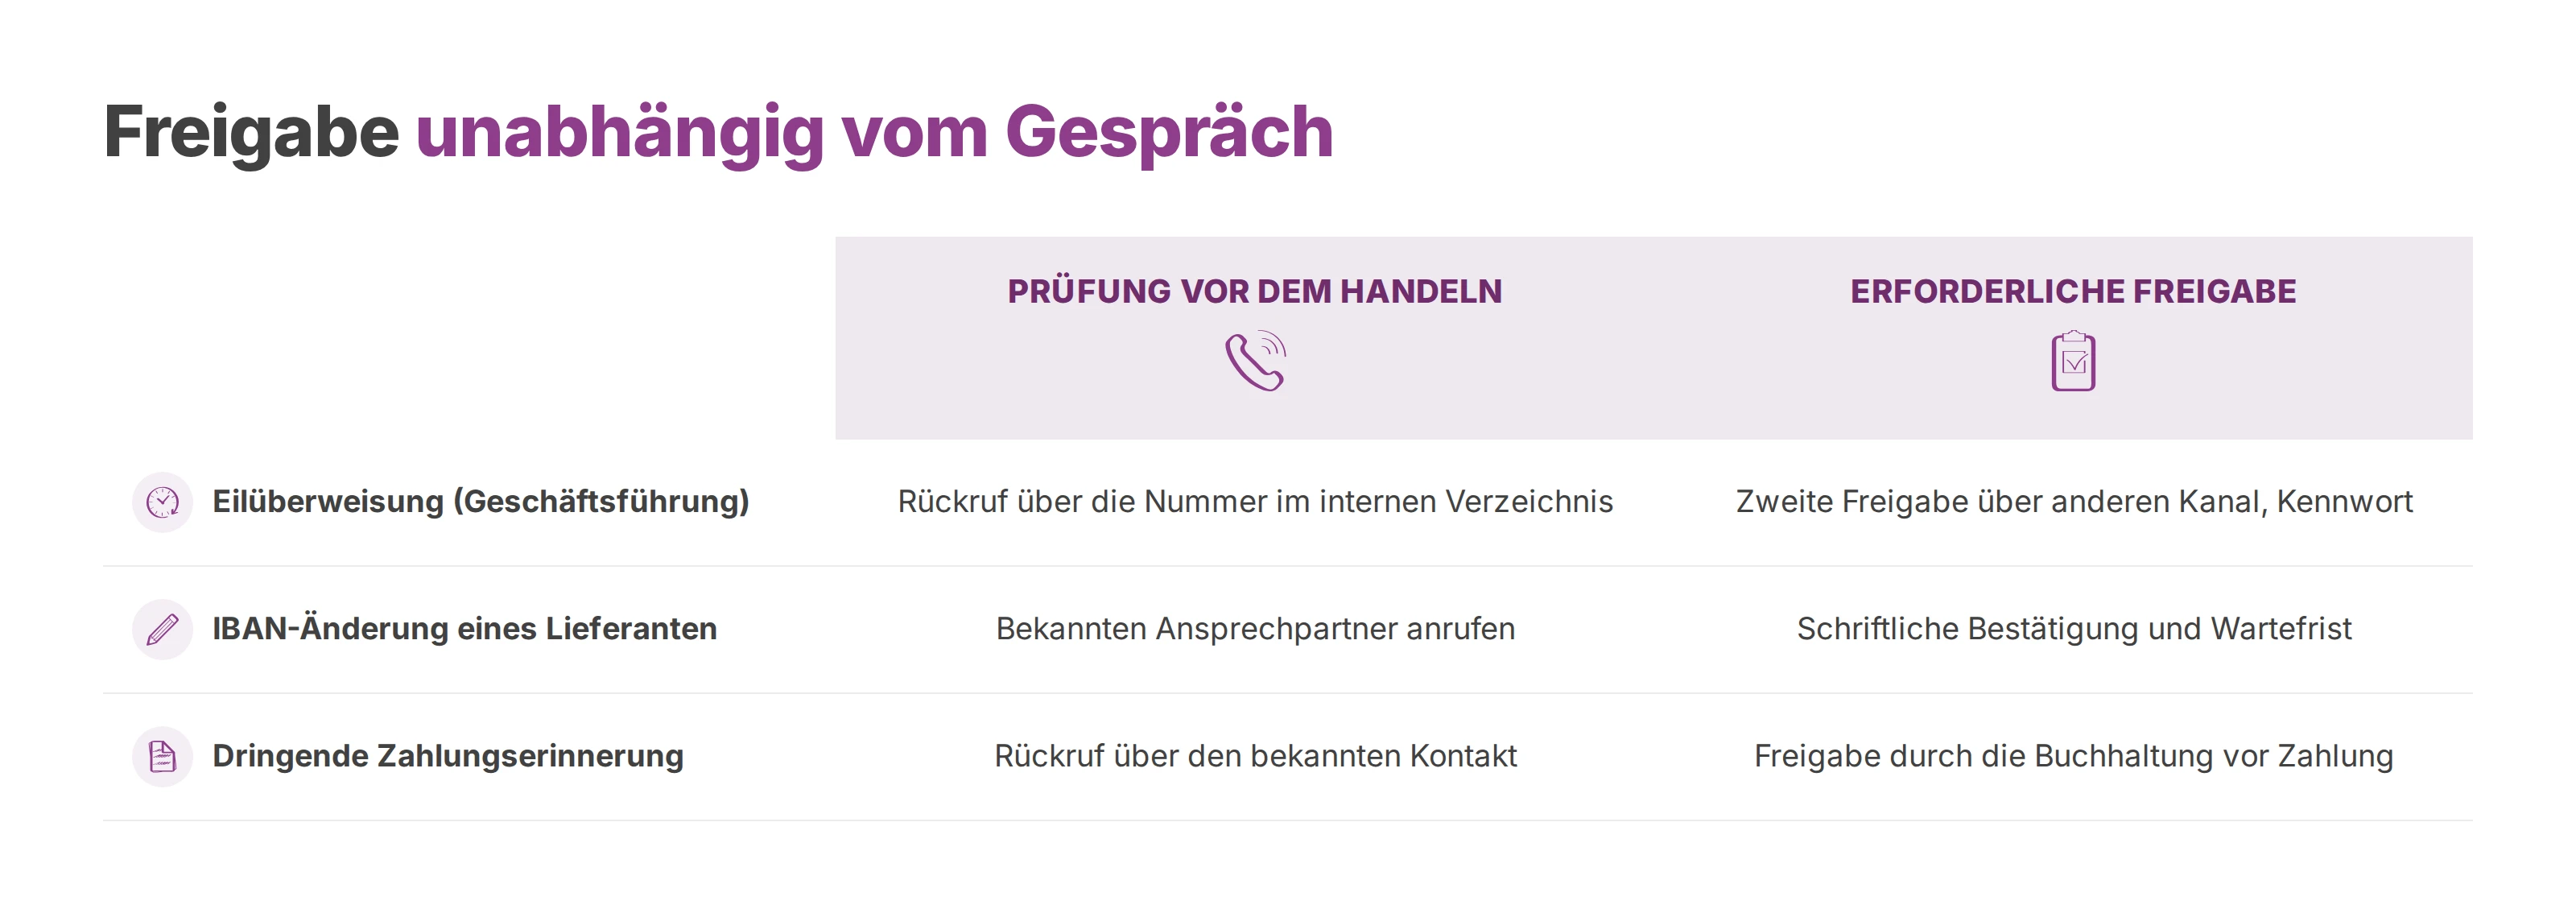
| Eingehende Forderung | Prüfung vor dem Handeln | Erforderliche Freigabe |
|---|---|---|
| Eilige Überweisung im Auftrag der Geschäftsführung | Rückruf über die Nummer im internen Verzeichnis | Zweite Freigabe über einen anderen Kanal und ein vorab vereinbartes Kennwort |
| IBAN-Änderung eines Lieferanten | Anruf beim bekannten Ansprechpartner, nie unter der Nummer aus der Nachricht | Schriftliche Bestätigung und Wartefrist vor der Änderung |
| Dringende Zahlungserinnerung | Rückruf beim Lieferanten über den bekannten Kontakt | Freigabe durch die Buchhaltung vor der Zahlung |
Das Vier-Augen-Prinzip muss eine echte Kontrolle sein. Die zweite Person prüft Empfänger, Belege und das Ergebnis des Rückrufs selbst. Sie bestätigt nicht nur, was die erste Person am Telefon gehört hat.
Auch die Kanäle müssen getrennt sein. Folgt auf ein Telefonat eine Nachricht vom selben unbekannten Absender, ist das keine unabhängige Prüfung. Die IHK empfiehlt dafür eine Rückruf-Regel über einen zweiten Weg, mit einer bekannten Nummer aus dem eigenen System statt aus der Nachricht. Die schriftliche Bestätigung muss deshalb vom bekannten Ansprechpartner kommen, erreicht über die bereits gespeicherten Kontaktdaten.
Bei IBAN-Änderungen liegt eine Wartefrist zwischen Änderung und Zahlung, damit beide nicht unter Druck direkt aufeinander folgen. Das Unternehmen legt diese Frist im Ablauf fest und benennt eine berechtigte Vertretung für den Fall, dass die übliche Freigabeperson abwesend ist.
Ein vorab vereinbartes Kennwort zwischen Geschäftsführung und Finanzabteilung kann die Kontrollen bei Überweisungen und Bankänderungen ergänzen. Es wird außerhalb des eingehenden Anrufs festgelegt, dem Anrufer nie vorgesagt und ersetzt den Rückruf nicht. Ist es bekannt geworden oder wirkt es kompromittiert, wird es erneuert.
Regel für die Geschäftsführung: Ein knapper Zahlungstermin rechtfertigt eine vorrangige Prüfung, aber nie den Verzicht darauf.
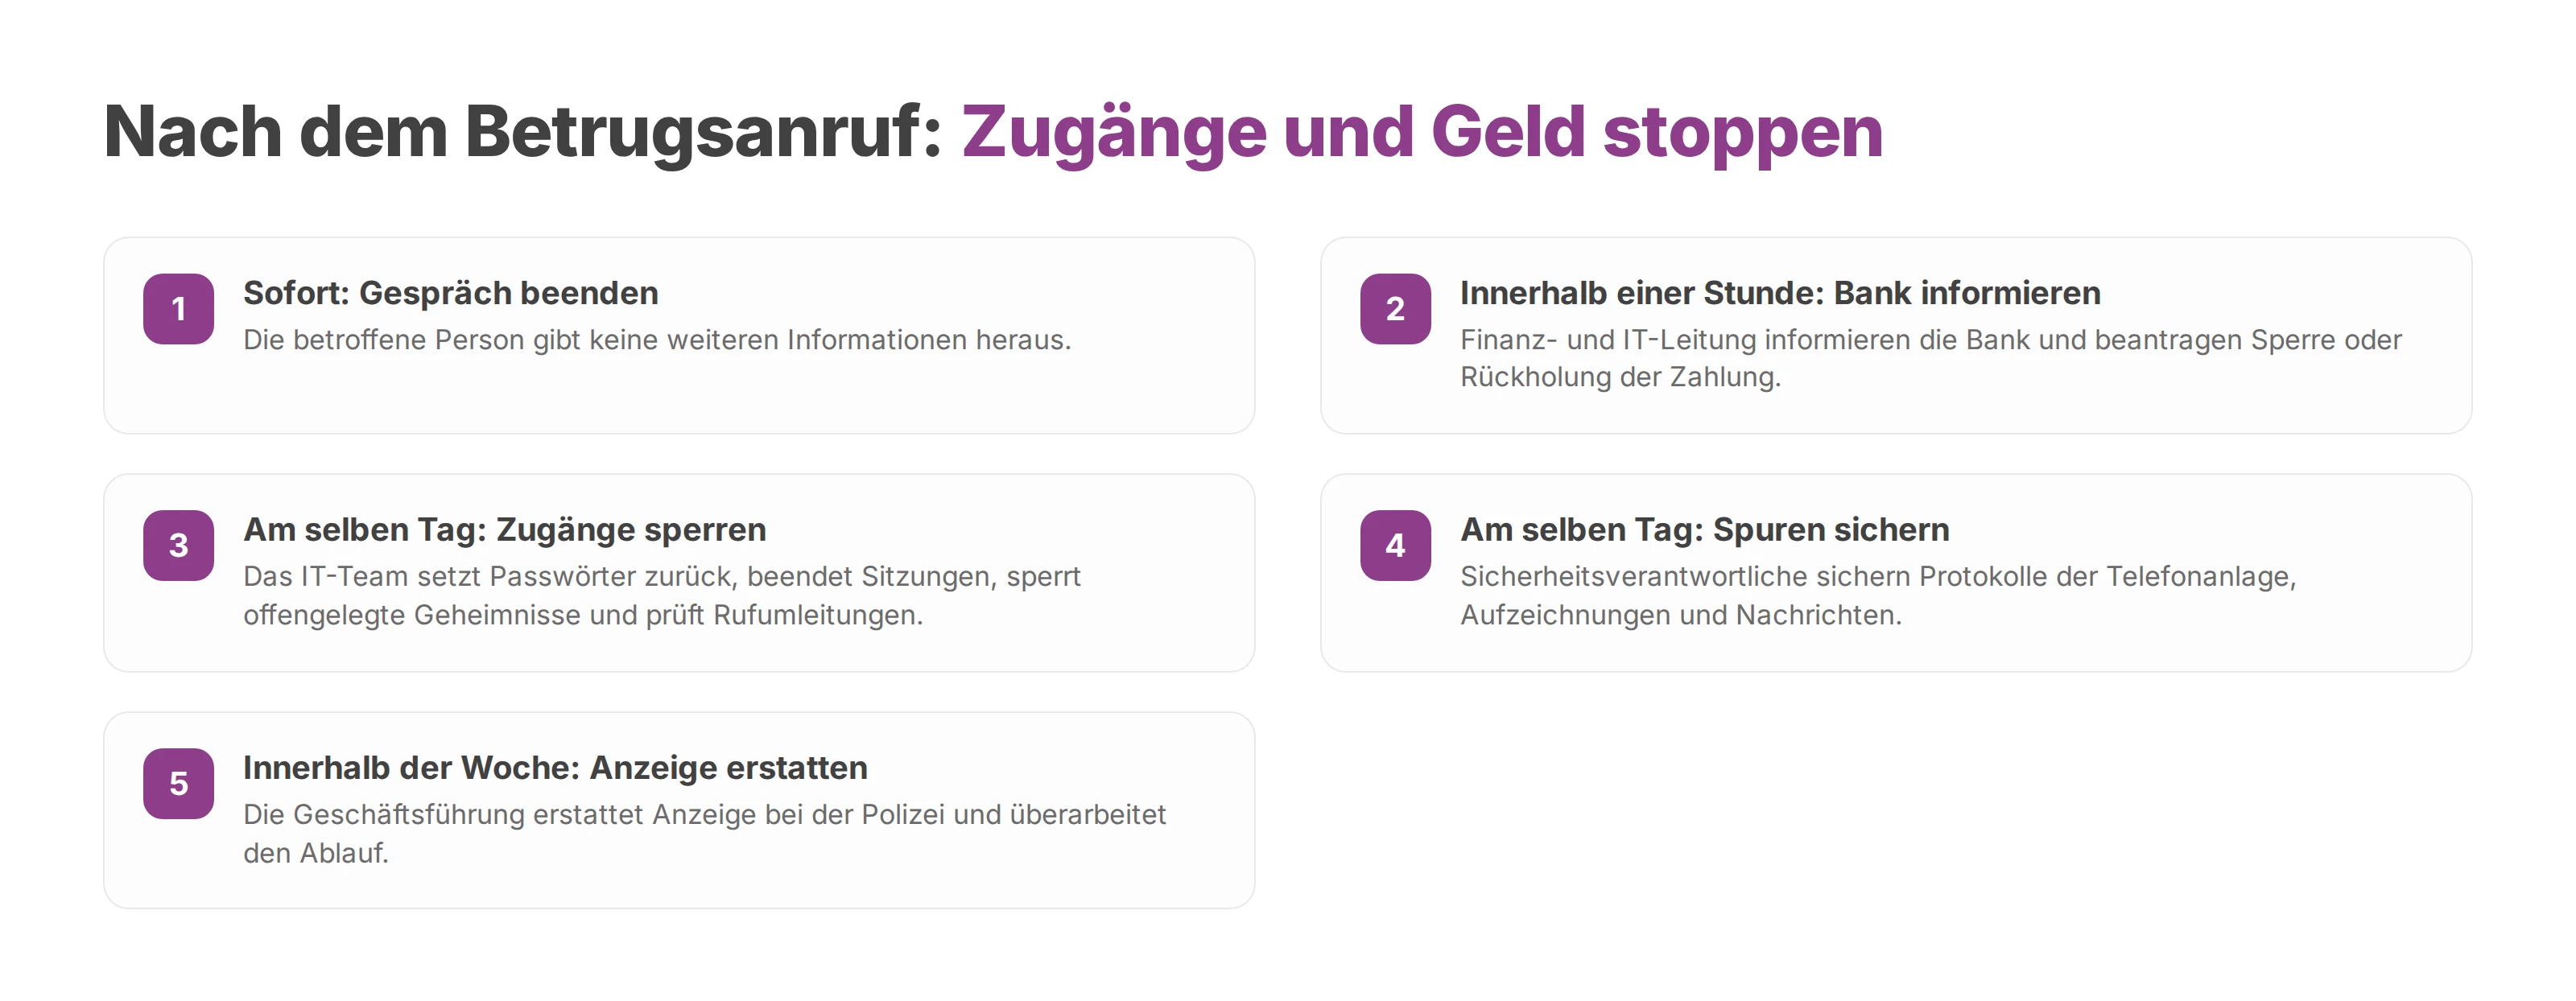
Manchmal hat jemand den Code schon genannt, das Tool installiert oder die Zahlung freigegeben. Wer dann erst klären will, ob die Person den Betrug hätte erkennen müssen, verliert Zeit. Vorrang hat, Zugänge und Geldflüsse zu stoppen. Die Reaktion umfasst Konten, E-Mail und Zahlungen zugleich, nicht nur das Telefon.
| Zeitpunkt | Maßnahme | Verantwortlich |
|---|---|---|
| Sofort | Gespräch beenden, keine weiteren Informationen herausgeben | Betroffene Person |
| Innerhalb einer Stunde | IT-Leitung und Bank informieren, Sperre oder Rückholung der Zahlung beantragen | Finanzleitung, IT-Leitung |
| Am selben Tag | Passwörter zurücksetzen, Sitzungen beenden, offengelegte Geheimnisse sperren, Rufumleitungen prüfen | IT-Team |
| Am selben Tag | Protokolle der Telefonanlage, Aufzeichnungen und Nachrichten sichern | Sicherheitsverantwortliche |
| Innerhalb der Woche | Anzeige bei der Polizei erstatten, Ablauf überarbeiten | Geschäftsführung |
Diese Zeitangaben sind Orientierungspunkte für die Organisation, keine Wartezeiten. Ein kompromittiertes Konto sichern Sie sofort, und der Antrag auf Rückholung der Zahlung geht hinaus, sobald der Betrug entdeckt ist. Ob das Geld zurückkommt, kann die Bank nicht garantieren.
Ein neues Passwort allein reicht oft nicht. Die IT widerruft aktive Sitzungen, prüft neu hinzugefügte Anmeldemethoden und kontrolliert die Weiterleitungsregeln im Postfach. Wurde ein Fernwartungstool installiert, nimmt sie den Rechner vom Netz und prüft, was darauf passiert ist.
Protokolle der Telefonanlage, Nachrichten und Screenshots kommen in einen Bereich mit beschränktem Zugriff. Gibt es eine rechtmäßig angefertigte Aufzeichnung des Gesprächs, hilft sie, die Forderung genau nachzuvollziehen. Welche Regeln dafür gelten, steht im Beitrag Telefongespräche aufzeichnen. Bewahren Sie die Originale auf, statt Kopien zu verteilen.
Für Unternehmen in der Europäischen Union gilt: Führt der Vorfall zu einer Verletzung des Schutzes personenbezogener Daten mit Risiko für die Betroffenen, meldet das Unternehmen ihn nach Art. 33 DSGVO der zuständigen Datenschutzaufsichtsbehörde, möglichst binnen 72 Stunden, nachdem es davon erfahren hat. Wer im Unternehmen für den Datenschutz zuständig ist, wird von Anfang an einbezogen und nicht erst, wenn die Untersuchung abgeschlossen ist.
In der Nachbereitung testet das Unternehmen Szenarien, die Telefon, SMS, E-Mail und Fachanwendungen kombinieren. Die Geschäftsführung korrigiert Berechtigungen, Notfallkontakte und genau die Ausnahmen, über die der Täter zum Ziel kam, statt es bei einer Erinnerungsschulung zu belassen.
Keine Einstellung der Telefonanlage ersetzt die Prüfung durch einen Menschen. Die Einstellungen verkleinern die Angriffsfläche, steuern Weiterleitungen und erleichtern die Auswertung eines Vorfalls. Ob ein Lieferant eine legitime Bankänderung meldet, kann die Anlage aber nicht entscheiden.
Sperrlisten filtern gemeldete Nummern, bleiben aber eine punktuelle Maßnahme. Ein Anrufer kann auf eine andere Nummer ausweichen, und eine zu breite Sperre hält auch Partner fern. Wer die Anlage verwaltet, dokumentiert deshalb jeden Eintrag und plant eine regelmäßige Durchsicht.
Voxbi ist eine Cloud-Telefonanlage, die in der Europäischen Union entwickelt und gehostet wird, und Ihre Daten bleiben innerhalb der Grenzen der Europäischen Union. Sprachmenüs, Warteschlangen und Anrufwege leiten Anrufe an die richtige Stelle, ohne dass sensible Durchwahlen direkt erreichbar sind. Anrufe lassen sich aufzeichnen, speichern und abrufen. Jedes Voxbi-Managed-Paket enthält Hosting in der europäischen Cloud, Sicherheitsupdates und Betrugsschutz. Wie lange Aufzeichnungen für die Auswertung eines Vorfalls verfügbar bleiben, hängt dort vom Tarif ab: 3 Tage bei Essential, 120 Tage bei Enterprise.
Der Betrugsschutz arbeitet auf Netzebene: Er überwacht ausgehende Anrufe und kann Anrufe blockieren, die nach Missbrauch aussehen, etwa wenn jemand erbeutete SIP-Zugangsdaten für Anrufe auf Ihre Kosten nutzt. Einen eingehenden Vishing-Anruf erkennt er nicht, das bleibt Aufgabe des Rückrufs. Aufzeichnungen dienen vor allem der Auswertung: Gesprächspartner werden vorab informiert, der Zugriff bleibt beschränkt, und die Speicherdauer richtet sich nach dem Zweck.
Hosting und Daten in der Europäischen Union stützen die Datensouveränität. Ob die Telefonie DSGVO-konform läuft, hängt aber auch von den Entscheidungen des Unternehmens zu Zweck, Information der Betroffenen, Berechtigungen und Speicherdauer ab. Die Einzelheiten stehen im Leitfaden zur DSGVO-konformen Telefonanlage.
Sperren prüfen. Unbegründete Regeln entfernen und kürzlich gemeldete Nummern einpflegen.
Aufzeichnung kontrollieren. Prüfen, ob Gesprächspartner informiert werden und wer Dateien abrufen darf.
Freigaben aktualisieren. Finanzkontakte, Vertretungen und den Ablauf für IBAN-Änderungen aktuell halten.
Eine Übung planen. Den IT-Dienstleister oder Telefonie-Partner den Weg einer verdächtigen Forderung vom Empfang bis zur Meldung durchspielen lassen.
Voxbi ist eine Cloud-Telefonanlage mit Hosting in der Europäischen Union. Anrufrouting und Anrufaufzeichnung unterstützen dabei die Abläufe aus diesem Leitfaden. Gehen Sie die Checkliste mit Ihrem Integrator durch, bevor der nächste falsche Support-Anruf kommt. Bei Fragen zu den Einstellungen Ihrer Voxbi-Anlage erreichen Sie uns unter hello@voxbi.com.
Was eine 0800-Nummer ist, wer die Anrufe bezahlt, wie sie sich von 0180-Servicenummern und Ortsnetznummern unterscheidet und was Sie vor dem Start prüfen.
Wie Sie Warteschleifenmusik für die Telefonanlage auswählen, rechtlich absichern und am echten Telefon testen, bevor Anrufer sie hören.
Ein Voice-Bot nimmt Anrufe an und versteht frei gesprochene Sätze. So funktioniert er, so grenzt er sich vom Sprachdialogsystem ab, und so führen Sie ihn Schritt für Schritt ein.
Starten Sie eine kostenlose Testphase oder arbeiten Sie mit einem zertifizierten Voxbi-Partner.